打开公司共享文件夹时,Windows 有时能直接认出你,不必再输密码。NTLM 是完成这种认证的一种方式:电脑在本地用密码派生的密钥算出本次答案,再把答案交给对方核验。11 月的 Outlook 漏洞就出在这里:受影响的 Windows 版 Outlook 打开特制邮件文件时,可能在没有应有警告的情况下发出认证响应。要理解泄露了什么,得先分清电脑里保存的秘密和网络上发出的那份答案。
NTLM 是怎么证明「你是你」的
你在公司电脑上打开一个共享文件夹,比如 \\fileserver\财务,通常不用再输一次密码就能进去。这背后,Windows 替你完成了一次认证。域环境通常优先使用 Kerberos;使用本地账号或 Kerberos 不可用时,如果策略允许,Windows 也可能使用 NTLM(NT LAN Manager)。
过程大致是三步:
- 你的电脑说:「我是张三,想访问。」
- 服务器回一个随机数,叫挑战(challenge):「那你用你的密码把这个数算一下。」
- 你的电脑用密码派生出的密钥,把挑战和其他一些信息算成一串响应(response)发回去。服务器(或者它背后的域控)用同样的方法算一遍,对得上就放行。
整个过程中,密码本身从来没在网络上出现过。这是 NTLM 设计时的初衷,在上世纪 90 年代算是很先进的做法。
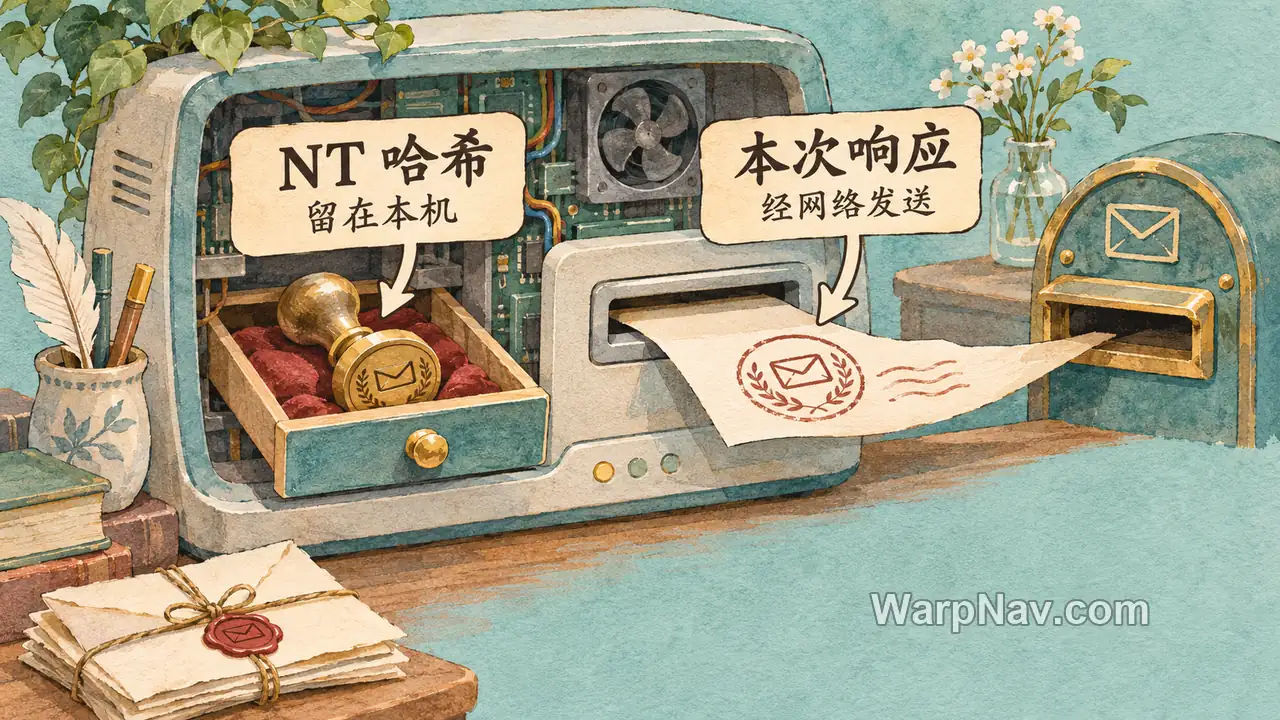
把电脑想成邮局柜员。对方每次递来的题目都不同,柜员用留在抽屉里的印章办一张回执,送出去的是回执。这个比方只说明什么留下、什么发出;真实响应还与这次认证的挑战等信息有关,每次的答案会变。
「NTLM 哈希」到底指哪个
这里有两个东西经常被混着叫,分清楚对理解后面很重要:
- NT 哈希:Windows 把你的密码经过一次固定运算存下来的值,存在你的电脑或域控上。它不加盐,同样的密码在哪台机器上算出来都一样。这个东西一旦被偷,攻击者可以直接拿它去登录,这就是常说的「哈希传递」(pass-the-hash)。
- NTLMv2 响应(安全圈也常叫 Net-NTLMv2 哈希):每次认证时,用 NT 哈希加上服务器的挑战、时间戳等算出来的那串答案。它每次都不一样,不能像 NT 哈希那样直接拿去重复使用。
这次 Outlook 公告里提到的是 NTLMv2 认证信息。看到这条新闻,不能据此推断电脑保存的 NT 哈希已被取走,或对方已经知道明文密码。
本次答案为什么也值得保护
一次响应只对应一次认证。弱密码会增加离线猜测的风险,因此使用长且唯一的密码有意义。另一种风险是实时中继:在某些缺少保护的服务上,身份验证可能被转给错误的接收方,即使密码很强也不能解决这个问题。管理员要求服务签名、启用支持的扩展保护,是为了让服务能核对通信对象。
为什么打开邮件文件也会牵涉登录
打开文件和向网络服务证明身份,本来是两件事。应用在读取外部资源时,Windows 可能按当前用户和策略自动认证,用户未必会看到密码框。微软将 CVE-2026-124194 列为 Outlook 欺骗漏洞:受影响版本缺少应有的警告,需要用户打开特制文件。普通邮件、所有附件以及仅仅收到邮件,不能一概按这个场景判断。
这次的漏洞要怎么处理
先看基本情况:
| 项目 | 内容 |
|---|---|
| 编号 | CVE-2026-124194,Microsoft Outlook 欺骗漏洞 |
| 评级 | 微软评为「中等」,CVSS 6.5 |
| 是否被利用 | 是。微软确认已被利用;美国 CISA 11 月 10 日把它列入已知被利用漏洞目录(KEV) |
| 受影响产品 | Microsoft 365 企业应用版、Office LTSC 2021、Office LTSC 2024(32 位和 64 位) |
| 修复版本 | Office LTSC 2021 为 16.0.14334.21048,LTSC 2024 为 16.0.17932.21140;Microsoft 365 企业应用版按微软 Office 安全更新说明核对所在更新通道 |
| CISA 修复期限 | 2026 年 11 月 24 日(针对受相关指令约束的美国联邦民事行政机构,其他组织可作参考) |
6.5 分看起来不高,因为需要用户打开文件,而且攻击者拿到的是「可以拿去用的东西」,还不是直接控制电脑。但「已被利用」这一条,让它的优先级比很多高分漏洞还靠前。这个道理在 零日漏洞是什么里讲过:可以被利用和已经被利用,是两回事。
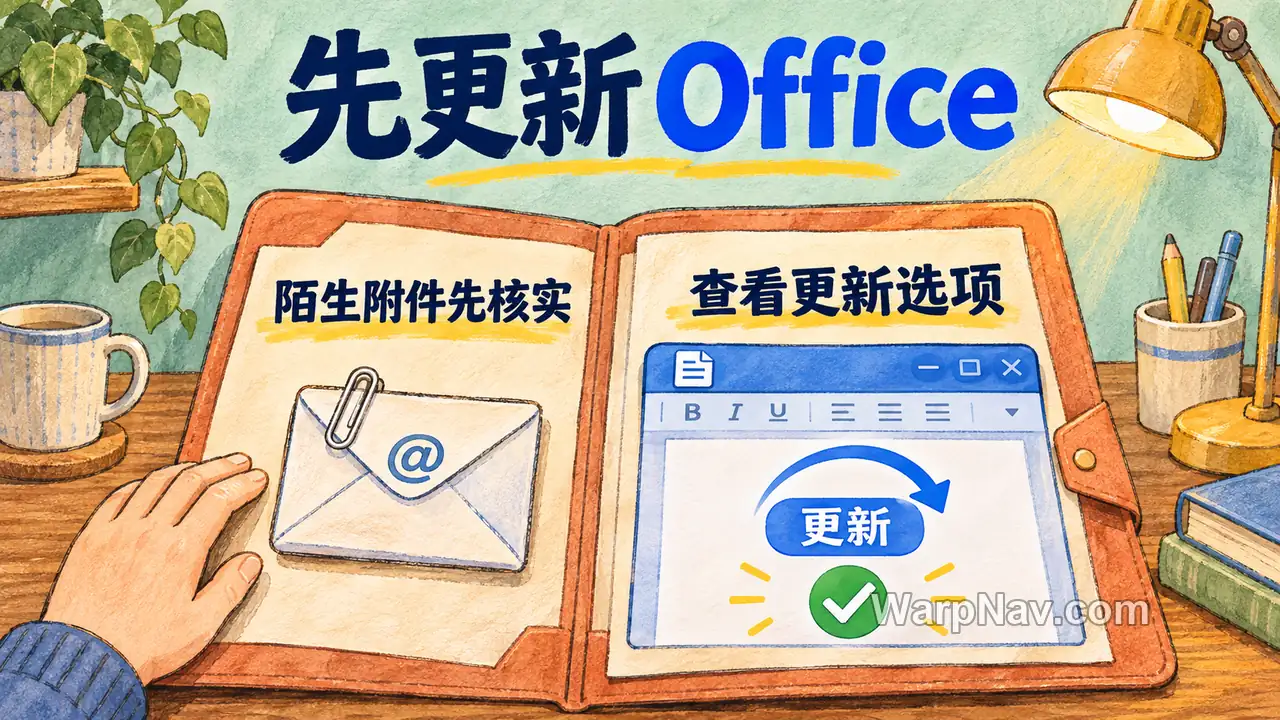
普通用户:更新 Office
这个漏洞通过 Office 更新修复,只装 Windows 更新不够。Malwarebytes 给的步骤:
- 打开任意 Office 应用,比如 Word。
- 点「文件 → 账户」(Outlook 里可能叫「Office 账户」)。
- 在「产品信息」下选「更新选项 → 立即更新」。如果需要,先点「启用更新」。
- 公司电脑上找不到更新按钮,可能由 IT 统一管理,或使用不同的安装方式,问一下 IT 部门就行。
更新以前,对陌生人发来的邮件附件,尤其是 .msg、.eml 这类「邮件里套邮件」的文件,别急着双击打开。
安装后,在 Office 的「文件 → 账户 → 关于」核对产品与内部版本号;不同通道的版本号要和本通道公告比较。
小公司和管理员:从 NTLM 本身下手
补丁堵的是这一个口子,但「诱导电脑去连恶意服务器」的手法会一直有新花样。几项更根本的设置:
- 拦截出站 445 端口:先盘点获准使用的云文件共享等业务例外。在出口防火墙上拦掉出站 TCP 445,可以减少通过公网 SMB 自动认证的机会;其他协议和内网连接仍要分别管理。
- 对相应服务要求 SMB 签名、LDAP 签名,并按服务支持情况部署扩展保护(EPA)。先在测试范围验证旧设备兼容性。
- 在验证 Kerberos 登录和恢复路径后,为适合的域用户评估「Protected Users」组,这个组的成员不能使用 NTLM 认证。
- 先审计,再限制:Windows 11 24H2 及以上、Windows Server 2025 已经有增强的 NTLM 审计,能查出环境里哪些程序还在用 NTLM。摸清楚之后,再用「限制 NTLM:到远程服务器的传出 NTLM 流量」这类组策略逐步收紧。
NTLM 什么时候退休
微软 2024 年就把 NTLM 列为弃用,不再开发新功能。2026 年初公布的路线图分三步:
- 现在:Windows Server 2025 和 Windows 11 24H2 及以上提供增强的 NTLM 审计。
- 2026 年下半年(路线图目标):计划推出 IAKerb、本地 KDC 等功能,解决「连不上域控」「本地账号」这些逼着系统退回 NTLM 的老问题,核心组件也改为优先协商 Kerberos。
- 下一个大版本的 Windows Server 和对应的 Windows 客户端:网络 NTLM 默认禁用,需要时可以通过策略重新打开。
要注意,「默认禁用」不是「彻底删除」,现有的 Windows 10、11 和 Server 2019/2022/2025 也会继续支持 NTLM。另外,按微软技术社区的说明,今年 10 月的 Windows 更新已经默认阻止使用 NTLMv1 派生的凭据,NTLMv1 这个更老的版本先走一步。
对普通用户,眼下最直接的是更新 Office、核实陌生附件。对管理员,先查清哪些共享服务仍依赖 NTLM,再安排加固或迁移,比照着未来的退役时间表等待更有用。
常见问题
我用的是 Mac 版 Outlook 或手机 Outlook,受影响吗?
微软这次列出的受影响产品只有 Windows 上的 Microsoft 365 企业应用版和 Office LTSC 2021、2024,没有列 Mac 版和移动版。
NTLM 和 Kerberos 有什么区别?
都是 Windows 的认证方式。Kerberos 是域环境里的默认选择,靠域控发放有时效的「票据」,并且支持双向认证,客户端也能确认服务器是真的。NTLM 没有双向认证,这正是中继攻击能成立的原因之一。Windows 在 Kerberos 用不了的时候才会退回 NTLM。
家里的电脑没有加入域,也会用到 NTLM 吗?
会。访问 NAS 或家庭共享文件夹时,本地账号也可能使用 NTLM,具体取决于设备和策略。家用电脑同样要核对 Office 版本。
资料来源
- Microsoft 安全更新指南:CVE-2026-124194
- NVD:CVE-2026-124194(含 CISA KEV 信息)
- Malwarebytes:Microsoft Patch Tuesday fixes Outlook flaw already under attack(2026 年 11 月 11 日)
- SecurityWeek:Exploited Outlook Zero-Day Among 1,094 Flaws Patched by Microsoft(2026 年 11 月 10 日)
- Windows IT Pro Blog:Advancing Windows security: Disabling NTLM by default
- Windows IT Pro Blog:Retiring NTLM: Frequently asked questions
- Microsoft Community Hub:Bracing for BlockNtlmv1SSO
© 版权声明
本站部分内容源于网络收集,文章等版权归原作者所有,若需删稿请联系管理员邮箱:satomini@warpnav.com
相关文章

暂无评论...
