看到「零日漏洞」,先问有没有补丁;看到「在野利用」,再问有没有真实攻击的证据。厂商尚不知道、或刚得知而来不及提供修复的缺陷,常被称为零日漏洞。它可能由研究员先发现,单凭「零日」两个字还不能断定有人受害。这周 Chrome 的 CVE-2026-125350 则有更明确的信号:Google 发布修复时,已经确认存在在野利用。
「零日」这个名字是怎么来的
「零日」(zero-day,也写作 0day)里的「日」,算的是厂商从知道漏洞到必须面对攻击之间有多少天准备。美国国家标准与技术研究院(NIST)的术语表把零日攻击定义为「利用此前未知的硬件、固件或软件漏洞的攻击」。厂商还不知道,自然也没有补丁,所以叫「零天」。
围绕它常出现三个词,意思不一样:
- 零日漏洞:厂商此前未知或还来不及提供补丁的缺陷。
- 零日利用(exploit):专门针对这个缺陷写出来的攻击代码或方法。
- 零日攻击:真正拿这段代码去打别人的电脑或服务器。
严格来说,补丁发布以后它就不算「零日」了,卡巴斯基的定义里也是这么说的。但新闻里习惯沿用这个叫法,比如「Chrome 修复今年第 8 个零日」,意思是「这个漏洞在修复之前就已经被人利用了」。看到这种标题,重点不是名字,而是后半句:它被用过。
一个漏洞从发现到修好,中间发生了什么
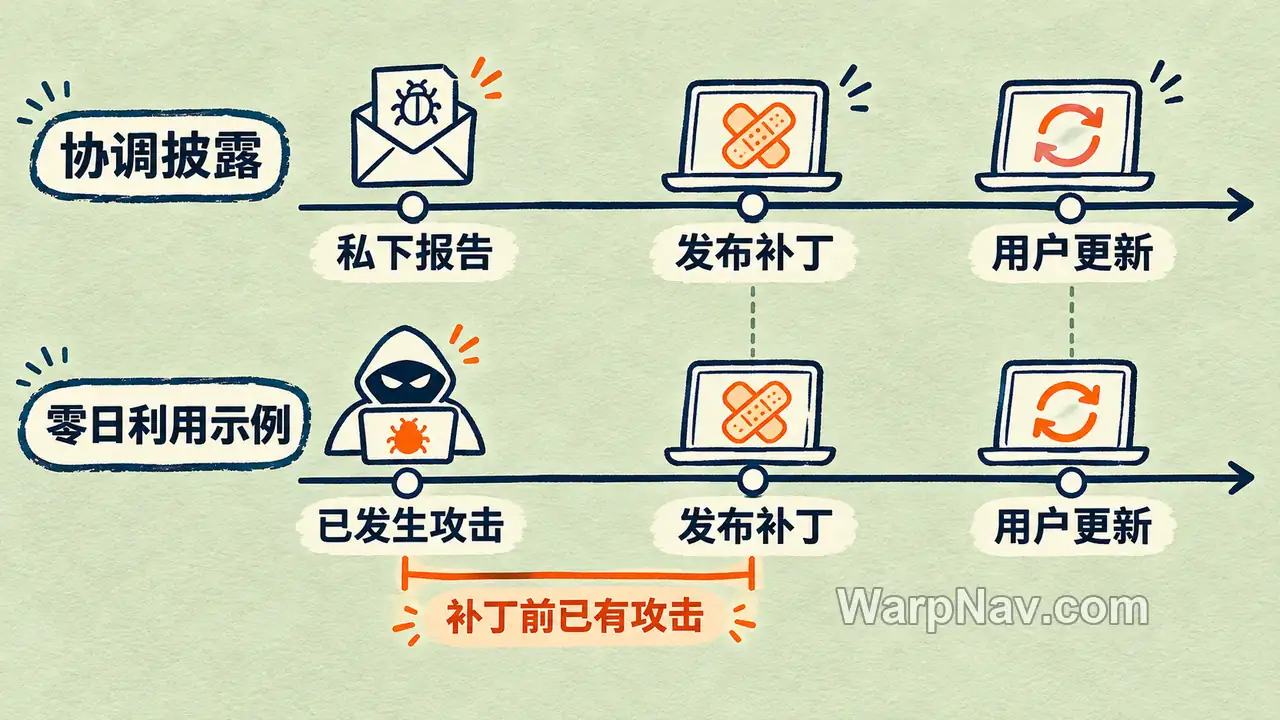
在常见的协调披露流程中,研究员私下报告问题,厂商开发修复并与报告者协调公开时间。暂缓公开能给修复留出时间,但不能保证没有其他人独立发现并利用同一漏洞。
如果补丁发布前已发生利用,用户就面临一段无法通过安装该补丁来消除风险的时间。对于这次 Chrome 漏洞,Google 公布的是报告和修复日期:
| 时间 | 发生了什么 |
|---|---|
| 2026 年 10 月 12 日 | 研究员 Arni Hardarson(Neonix Security)向 Google 报告 XML 组件中的这个问题 |
| 11 月 6 日 | 又有一位匿名人士报告了同一问题 |
| 11 月 9 日 | Google 发布 Chrome 157.0.8103.50/.51 修复,并说明「已知该漏洞的利用代码在野外存在」 |
| 此后几天到几周 | 更新分批推送给全球用户 |
攻击者是从什么时候开始用的、用了多久,Google 没有说,外人也无从知道。能确定的是:Google 在发布修复时,已经知道存在在野利用。
还有一个细节:Google 会在大多数用户更新之前,限制外界查看漏洞细节。原因不难理解,细节一公开,等于给还没更新的人身上贴了张说明书。
「在野利用」到底是什么意思
「在野」(in the wild)是安全行业的说法,意思是在真实环境里,不是实验室,也不是研究演示。Google 这次的原话是:「Google is aware that an exploit for CVE-2026-125350 exists in the wild.」翻译过来就是:Google 已知这个漏洞存在在野利用。公告没有说相关代码已公开,也没有说明攻击范围。
美国网络安全与基础设施安全局(CISA)维护着一份「已知被利用漏洞目录」(KEV),它对「被利用」的界定可以帮助理解这个词的分量:
- 要有可靠证据表明,攻击者已经在未获授权的情况下实施或尝试利用漏洞。
- 攻击尝试也算,哪怕因为目标没漏洞或是蜜罐(专门诱捕攻击者的假系统)而没成功。
- 单纯的扫描、安全研究、公开的概念验证代码(PoC)都不算。
也就是说,「可以被利用」和「已经被利用」是两回事。前者可以由实验室演示证明;后者还要有真实环境中的证据。CISA 在 11 月 10 日把这次 Chrome 漏洞列入了 KEV。厂商公告里一旦出现「in the wild」,这个漏洞的优先级就和普通漏洞不在一个档次了。
不过,「在野利用」也不等于「人人都会中招」。很多零日一开始只用于针对少数目标的攻击。互联网安全中心(CIS)对这一批 Chrome 漏洞给出的风险评级就是:大中型政府和企业为「高」,家庭用户为「低」。但更新 Chrome 几乎没有成本,没必要拿自己去赌是不是那个「少数目标」。
这次的漏洞类型:「释放后使用」
CVE-2026-125350 属于「释放后使用」(use-after-free,常缩写为 UAF),出在 Chrome 处理 XML 的部分。XML 是一种用标签描述数据的格式,和同样用来存放结构化数据的 JSON 是一类东西,浏览器在处理某些网页内容时会用到它。
「释放后使用」可以用酒店房卡来理解:
- 程序运行时会向系统借一块内存来放数据,好比入住时拿到一间房和一张房卡。房间是那块内存,房卡是程序里指向它的「指针」。
- 用完以后,程序把内存还回去,叫「释放」,好比退房。
- 正常情况下,退房后房卡就该作废。漏洞就出在这里:程序退了房,却还留着那张能用的房卡,后面某个地方又拿它去开门。
- 房间可能已经分给下一位客人。旧房卡还能开门,就可能误碰别人的东西;程序继续访问已释放的内存,也可能崩溃或破坏数据。
这个比喻说的是“访问权已经结束,旧引用仍被使用”。具体后果取决于程序和运行环境,不能从房卡比喻推出这次攻击的做法。
至于这次攻击者具体是怎么做的,Google 没有公布,网上的各种「复现」在官方说明之前都只能当猜测。
为什么补丁一出就该马上更新
理由有三个,一个比一个实际:
- 已经有人在用。「在野利用」意味着风险不是假设,厂商发布修复时,已经掌握实际利用的证据。
- 补丁本身也是线索。更新发布以后,攻击者可以对照新旧版本找出改了什么,再去打还没更新的人。卡巴斯基也提到,不是所有用户都会及时装补丁,而攻击者利用新披露漏洞的速度越来越快。漏洞细节限制公开,就是为了拖慢这一步,但拖不了太久。
- 更新的代价很小。浏览器更新通常几十秒,重启后标签页还会自动恢复。跟被攻击的后果比,这点麻烦不值一提。
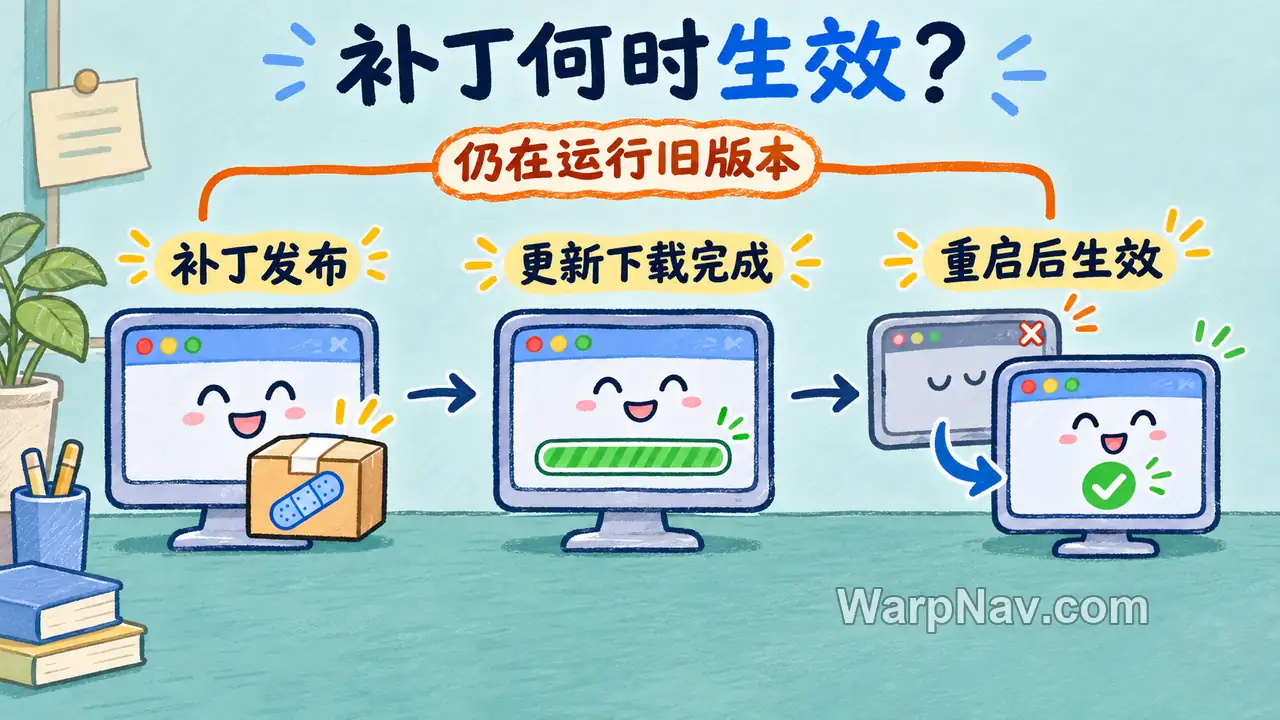
很多人的误区是「我开了自动更新,所以没事」。自动更新只负责把新版本下载下来,Chrome 这类浏览器要重启以后才真正换成新版本。浏览器一开好几周不关的人,可能早就下载了补丁却一直跑着旧版本。具体怎么检查、各平台要到哪个版本,见 Chrome 修复今年第 8 个在野零日:怎么查版本,确认补丁已生效。
零日也不只出在浏览器里。11 月 3 日,CISA 还把 WordPress 核心升级流程里的一个漏洞列入了已知被利用漏洞目录,站长需要在升级前先做一步防护,见 WordPress CVE-2026-119977:升级到 7.1.4 前先封住 wp-content/upgrade。
普通用户能做的事
面对零日,普通人能做的不多,但这几件事可以缩短暴露时间、限制潜在影响:
- 保持自动更新开启,并且定期重启浏览器和系统,让更新真正生效。
- 看到「已被利用」「in the wild」的新闻,主动检查一次。浏览器一般在「设置 → 关于」页面就能看版本、触发更新。
- 日常不用管理员账号上网。CIS 在公告里专门提到,权限较低的账号即使中招,影响也更小。
- 不再用的软件就卸掉。装得越多,需要盯更新的东西就越多;早已停止更新的软件,出了零日也不会有补丁。
零日的本质是攻击者和厂商在抢时间。厂商那边的时间我们管不了,但个人设备可以主动检查并及时重启;单位管理的设备,则可以向 IT 确认补丁何时部署。
资料来源
原始资料(核对日期:2026 年 11 月 12 日):
- Chrome Releases,Stable Channel Update for Desktop(2026 年 11 月 9 日)
- NIST CSRC 术语表,zero-day attack
- CISA,已知被利用漏洞目录(可按 CVE 编号查询)
- CISA,Known Exploited Vulnerabilities(KEV 收录标准)
- CIS 安全公告 2026-127,Multiple Vulnerabilities in Google Chrome(2026 年 11 月 10 日)
- Kaspersky,Zero-day exploits & zero-day attacks
- Malwarebytes,Update Chrome now to fix a flaw attackers are exploiting(2026 年 11 月 10 日)
© 版权声明
本站部分内容源于网络收集,文章等版权归原作者所有,若需删稿请联系管理员邮箱:satomini@warpnav.com
相关文章
没有相关内容!

暂无评论...
