
Parsec – 低延迟远程桌面与游戏串流工具 - 150-104a
Parsec 是面向低延迟远程桌面与游戏串流的跨平台客户端,支持 Windows、macOS、Linux、Android 和 Chromium 网页端连接,并提供主机共享、输入权限、Approved Apps 与虚拟显示等能力。
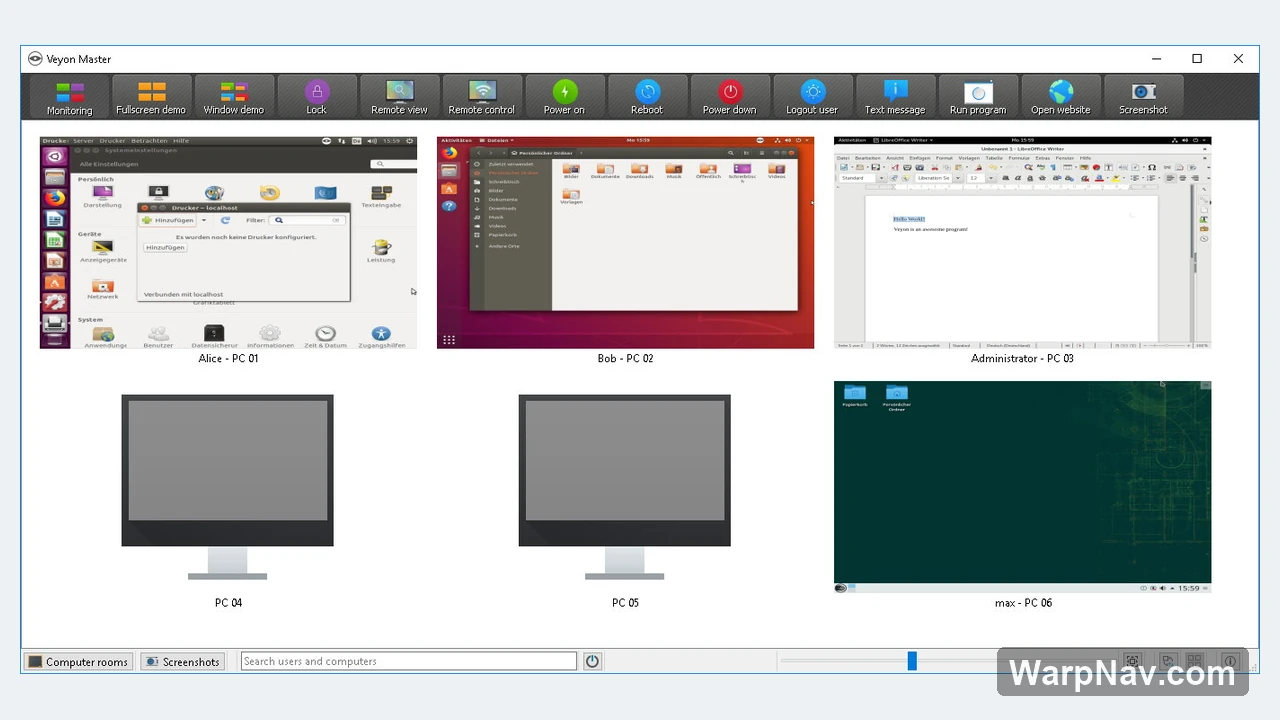
Veyon 是面向学校、培训机构和机房的开源课堂管理软件。教师可以在一台主控电脑上查看联网计算机的屏幕,广播自己的演示画面,按需远程查看或控制学生电脑,并发送消息、传输文件和执行电源操作。它不是云端会议服务,设备列表来自配置的网络目录;能否连接并显示屏幕,则取决于 Veyon Service、网络连通性和认证及访问控制。
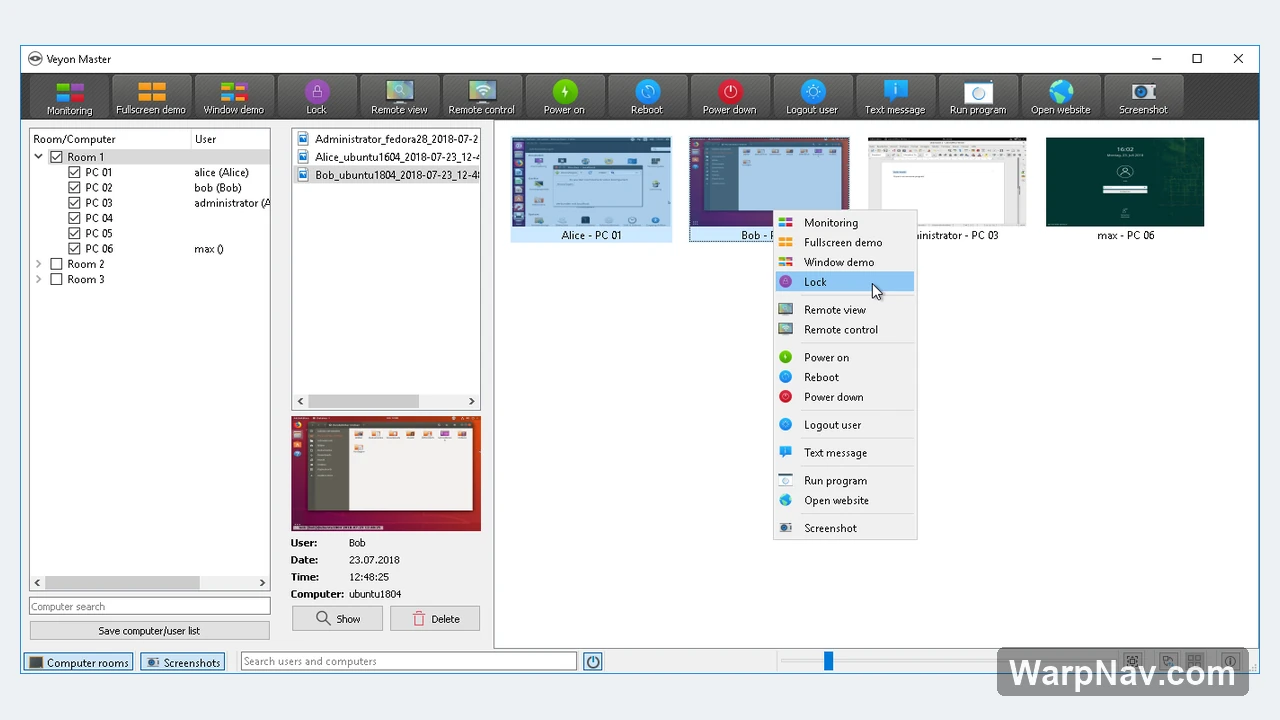
Veyon 的日常操作集中在 Veyon Master:教师从这里看到计算机缩略图、用户状态和工具栏。每台被管理的 Windows 或 Linux 计算机则运行 Veyon Service,负责接受经过授权的查看、控制和管理请求。主控端与受控端可以混合使用 Windows、Linux,但两端必须能够通过 TCP/IP 通信;有正确路由和放行规则时,不要求处于同一子网。Veyon Configurator 则供管理员设置认证、网络目录、服务与访问规则,区别于教师日常使用的 Master。
部署前先画出教室网络和角色边界:教师电脑安装 Master 与必要组件,学生电脑安装 Service;需要被管理的账号、计算机名和教室分组在配置中保持一致。只有把 Service、认证方式和计算机列表都配置好,Master 才会显示可用设备。不要把“能打开 Master”误认为已经完成机房接入。
先选一台教师测试机和一台学生测试机,用实际计算机名或 IP 地址建立小规模接入。下面采用官方支持的密钥文件认证;已有统一账号体系的学校,也可以依据官方配置文档选择登录认证,但不要混用不同认证方式排查同一个问题。
密钥文件认证证明的是“当前用户能够读取对应私钥”,并不天然区分每一个人的身份。多人共用同一教师系统账号或可读同一私钥时,不能仅凭这种认证方式判断实际操作者是谁。正式部署前还应使用未授权账号验证无法接入,再安排扩大到整个教室。
采用访问规则模式时,规则按顺序匹配,空规则列表会拒绝所有访问。应在受控端核对实际生效的规则;仅在教师电脑上改一份 Configurator 设置,不会自动改变每台学生电脑的访问策略。
| 课堂任务 | 推荐操作 | 结束时要确认 |
|---|---|---|
| 巡视练习进度 | 使用缩略图监看,按用户或开机状态筛选 | 关闭不再需要的远程查看窗口 |
| 统一讲解软件操作 | 广播教师屏幕或向选定计算机发送演示 | 恢复学生端自主操作,避免持续广播 |
| 协助单台电脑 | 先远程查看,再按授权进入控制 | 退出控制并告知学生会话已结束 |
| 分发练习材料 | 使用文件传输或打开指定应用 | 核对目标路径和文件版本 |
工具栏还提供锁定、注销、重启、关机、文本消息和启动应用等动作。电源和批量控制的影响范围很大,建议先选一台测试机执行,再逐步扩大到房间或班级。演示模式结束后及时切回监看,避免学生继续看到教师的私人窗口。
Veyon 能看到甚至控制受控电脑屏幕,因此它应当被视为课堂管理权限系统,而不是普通远程桌面。通过账号组、密钥读取权限和受控端访问规则限制谁能接入哪些电脑。Configurator 中 Master 的 Features 选项可以隐藏功能按钮与菜单,但这属于操作界面配置,不能替代受控端的安全策略,也不能直接描述成按角色隔离每一种远控动作的权限系统。离职、换班或临时协助结束后,应撤销对应账号或密钥访问资格。
在课程说明或校内制度中明确监看范围、保存期限和故障处理人。不要在广播前打开含有成绩、聊天、密码或个人文件的窗口;录制屏幕或截取学生画面也应遵循学校的隐私规则。对于考试、医疗培训等敏感场景,先用无敏感内容做完整演练,再决定是否启用远程控制。
可依据配置参考启用危险操作确认,并按学校制度设置远程连接通知。教师上课前先选定正确教室和目标集合,再执行锁屏、广播或电源操作;隐藏不常用按钮可以减少误操作,但不能代替目标核对。
截至 2026-09-16,官方页面显示 Veyon 4.11.2,并提供 Windows 32/64 位以及 Debian、Ubuntu、Fedora、openSUSE、RHEL/Rocky Linux 等发行版包。项目采用 GPL-2.0 许可,版本发布和源代码可在官方 GitHub Releases核对。
升级前先导出或记录 Configurator 中的认证、计算机列表和房间结构,在一间测试教室验证新版本,再安排全校更新。Windows 与 Linux 混合部署时尤其要记录主版本、服务状态和认证文件位置。课堂开始前做一次“设备发现—查看—控制—退出”的短演练,能比临时排障更早发现网络或权限变化。
迁移配置时,在 Configurator 的 File 菜单保存设置为 JSON,在目标机加载后点击 Apply。配置备份不等于密钥备份,公钥分发和私钥保护仍需单独处理。保留旧配置和版本信息,在测试机完成查看、广播、退出及拒绝未授权访问的检查后,再批量应用到正式教室。