HAProxy 首席开发者 Willy Tarreau 在 11 月 19 日写道,他手边还有约 300–400 份待审的 AI 安全报告,初看有两三份值得优先跟进。他也见过高质量的结果:一位能用 Anthropic Mythos 的同事验证了发现,还交了补丁。轮到维护者自己接手时,能否使用模型、能否拿到足以修复的报告,成了两道独立的门槛。
几百份报告,维护者先得猜版本
Tarreau 同时参与 Linux 内核安全团队。他在 HAProxy 博客里回顾的是自己的经历,涉及 HAProxy 与内核工作。新报告写着发现了安全问题,维护者通常要先回答更具体的问题:提交人看的哪份代码,这条路径在支持的版本上是否会运行,真实环境里谁能触发。如果报告只给结论,连第一项都要维护者从头还原。
他收到过两批由 Mythos 生成的 HAProxy 报告,每批约 30–50 条。报告缺少测试所用的提交 ID,说明挤在很长的段落里,部分内容连涉及的代码都没指出。维护者只好用当时可用的 Opus 4.8 解读,再检查它给出的修复建议。经过返工,大约三分之一的修复提案最终合入。
文末提到的待审清单则来自 Opus 和 GLM。有的条目只需确认运行前提,有的要查多个版本。初看有两三条严重,其余也可能包含值得修的稳定性问题。
从试用到排队
- 几个月前,已有一例合作跑通。受信任的同事用 Mythos 检查 HAProxy,自己验证、写补丁。Tarreau 认可发现的深度,也因此看到了能落实到版本和修复的报告是什么样。
- 积压出现后,维护者先补威胁模型。Tarreau 为 HAProxy 和 Linux 内核梳理可信主体、暴露面和影响。按他的观察,写清边界后,低价值报告有所减少。仍有提交人面向旧版本工作。
- 常规模型访问有了,高能力模型仍有门槛。Linux 基金会提供了 Claude Max 订阅。Tarreau 说,他办理了当时的 Cyber Verification Program 验证,依然无法用到 Mythos。两批 Mythos 报告后来从外部交到他手里。
- 10 月 6 日,Anthropic 公布扩展后的验证计划,并在 11 月 18 日更新了高权限档的适用说明。新版计划将访问权限分成三档,每档均包含 Claude Opus 5.5、Sonnet 5.5 与 Mythos 5.1;其中基础防御档(Defense Access)向开源维护者及个人 Pro/Max 订阅开放,而更高两档(Red Team Access 与 Specialized Access)仅面向组织(Enterprise/API)并附带更严格的设备与合规要求。11 月 19 日的复盘里,Tarreau 说他和团队仍难满足更高权限档的验证条件。
分级有安全上的理由。厂商得判断工具会被谁拿去做什么,维护者要面对的则是实际项目工作能否覆盖在流程里。大型机构通常有人熟悉申请和合规,少数个人负责的开源项目则经常要用修补丁的时间处理申请,甚至在申请走完前就收到其他人转交的报告。企业订阅、通过某项身份验证、拿到特定能力,是三个不同的状态。
什么报告能进入修复队列
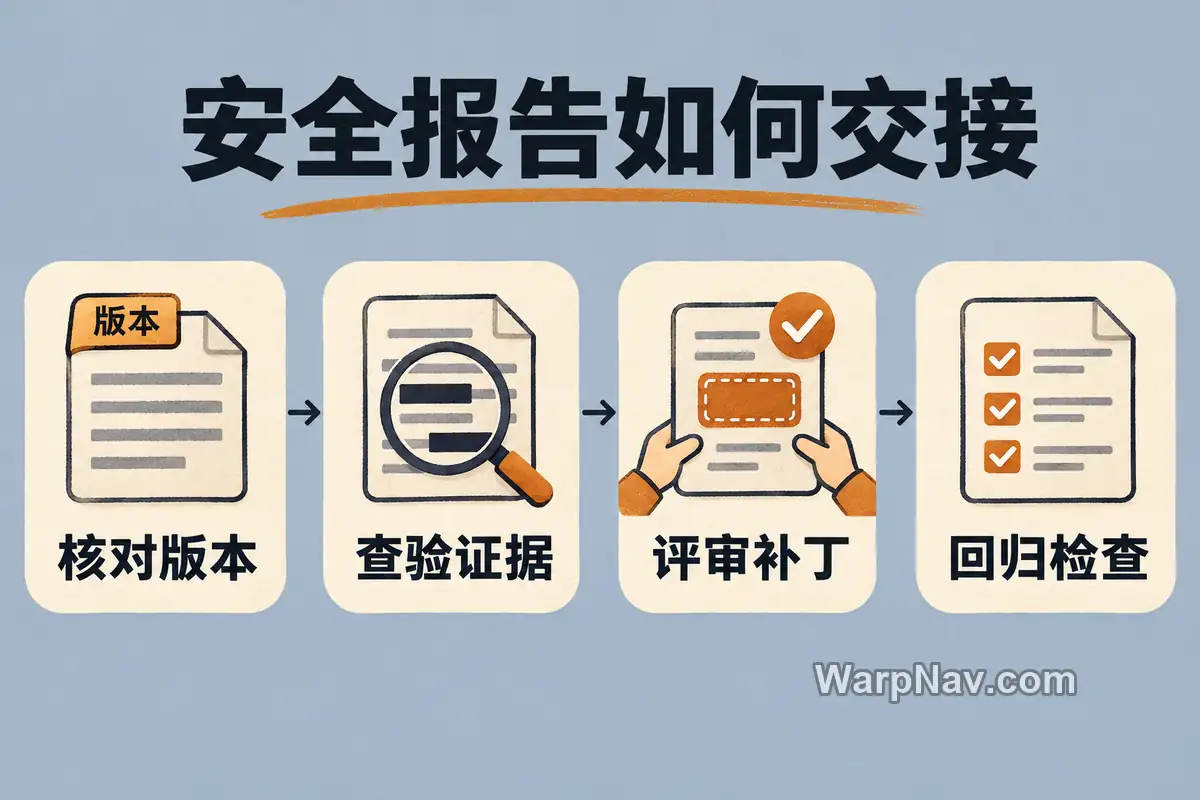
维护者拿到报告后,最先缺的往往是可判断的材料。把机器已经看到的证据放在具体版本和运行条件下,维护者才知道从哪个改动或测试开始核对。
| 要核对的事 | 可用的 AI 辅助报告 | 需要先补证的报告 |
|---|---|---|
| 检查了什么 | 版本、分支或提交 ID,涉及的组件和适用配置 | 只有项目名,测试基线不清楚 |
| 实际看到了什么 | 现象、预期行为、脱敏后的诊断材料,注明哪些是人工确认的 | 只有模型推断和一个严重程度分数 |
| 谁会受影响 | 受影响的部署条件和信任边界,暂未核实的版本单列 | 把所有安装都算进去,缺少前提 |
| 维护者接手做什么 | 指出建议核查的代码位置、拟修行为和回归检查,提交人可以回答追问 | 长段模型输出,附件没有说明,提交后也无人回应 |
有些报告只来得及做到第一轮确认。把已知、待查和联系方式写清,仍能让维护者决定是否优先跟进。涉及尚未公开的问题,先用项目指定的私下报告渠道,提交人自己保留脱敏材料和版本记录,后续问答可以接着做。这样有修复建议的报告能直接分诊,暂缺信息的也能有针对性地补。
给负责分诊的人什么支持
“找得多”会先增加检查需求。举个简单的排队例子:一次进来 100 条,每条只花 10 分钟确认版本和影响,也已经是近 17 小时,后面还有修复、评审和发布。可以先按组件和受影响版本合并重复报告、让提交者补齐最少信息,再把确实涉及对外服务和权限边界的报告提到前面。项目可以公开说明判定范围和需要的证据,私下接收仍在协调披露的问题。
给维护者直接使用合适工具的机会,和把产出做成能移交的报告,需要一起做。前者影响维护者能否围绕具体代码继续核对,后者决定报告离开最初分析环境后,其他人是否接得住。Tarreau 的经历里,第一位同事交来的补丁之所以好用,正是因为发现、验证和修改有同一个人负责到底。
站内的AI 如何压缩补丁窗口谈的是补丁发出后,攻击方的速度怎样变化。把时间往前拨到补丁发布之前,这篇记录能解释同一件事的另一段:项目得先有人把线索确认、修好并交付更新。
资料来源
- Willy Tarreau 在 HAProxy 博客的回顾,11 月 19 日,包含两批 Mythos 报告、访问经历和待审数量。
- Anthropic Cyber Verification Program 公告与Project Glasswing 时间线,核对厂商公布的访问分级及扩展日期。
© 版权声明
本站部分内容源于网络收集,文章等版权归原作者所有,若需删稿请联系管理员邮箱:satomini@warpnav.com
相关文章

暂无评论...
