Google 威胁情报团队(GTIG)11 月 16 日发布的最新报告里,最扎眼的是一条已经跑通的真实攻击流水线:攻击者第一次被发现用 AI 多智能体框架,全自动完成了“补丁代码差分 → 定位漏洞 → 写利用脚本 → 直接发起攻击”的闭环。就在上周,Project Zero 刚宣布把漏洞披露期从 Full 90 一路收紧到 2028 年的 Full 30;如今补丁刚发就成了攻击线索,自托管应用和 WordPress 站长只能把更新从“有空再升”切到自动或当天处理,并减少公网暴露面。
报告具体看到了什么
这份报告由 GTIG 联合 Mandiant 基于近期应急响应案例、团伙追踪和平台防御数据整理。全篇信息量很大,最容易混淆的是哪些已经发生、哪些还属于对未来的预测,拆成下面四个核心观察来看最清楚:
exploit_agent:自动走通补丁差分与利用
GTIG 在一台暴露在公网的预备服务器上发现了名为 exploit_agent 的多智能体框架:它同时接入多款前沿商业模型与本地模型,持续盯着热门 Web 应用做补丁前后的代码差分(patch diffing),分析出漏洞后自己起草利用脚本并自动发起攻击。
服务器上除了窃取的受害者数据(偏好法国媒体、娱乐和教育网站),还带有内网探测、爆破、植入 Webshell 以及清除其他攻击者 Webshell 的脚本。目前无人逐段干预的主要集中在“漏洞研究与利用”这一截,整场入侵生命周期尚未完全全自主化。
开源 AI 渗透框架已进入真实入侵
过去停留在演示里的开源 AI 渗透框架已经落进真实案件:CAIRN 被用在针对美国航空航天领域的入侵活动里;2026 年 8 月下旬到 10 月初,也有团伙拿着基于 PentAGI 魔改的平台对亚洲多家机构批量做侦察和扫洞;CyberStrikeAI、HexStrike AI 同样在真实环境出现了试用痕迹。
LLMJacking:一天刷出十万美元账单
攻击者拿到云账号或环境权限后,直接盗用受害者的算力和大模型 API 额度,有的案例单日刷出超过 10 万美元欺诈账单,最严重的累计飙到 100 万美元。地下市场甚至已经长出了名为“LLM Mixer”的转售渠道,把偷来的额度按每百万 token 0.10 到 25 美元倒卖。
篡改 .claude/settings.json 在代码库埋后门
报告还披露了一个疑似朝鲜关联团伙的新手法:他们钻进企业内部代码库后,不直接改业务源码,而是动手改了仓库里的 .claude/settings.json。之所以危险,是因为这类配置不是温和的偏好设置——它支持配置 permissions 和生命周期 hooks(在会话启动或工具执行时自动拉起 Shell 命令),同事只要在本地一启动 Claude Code,就会在后台自动下载 SOMBERMEME 后门。
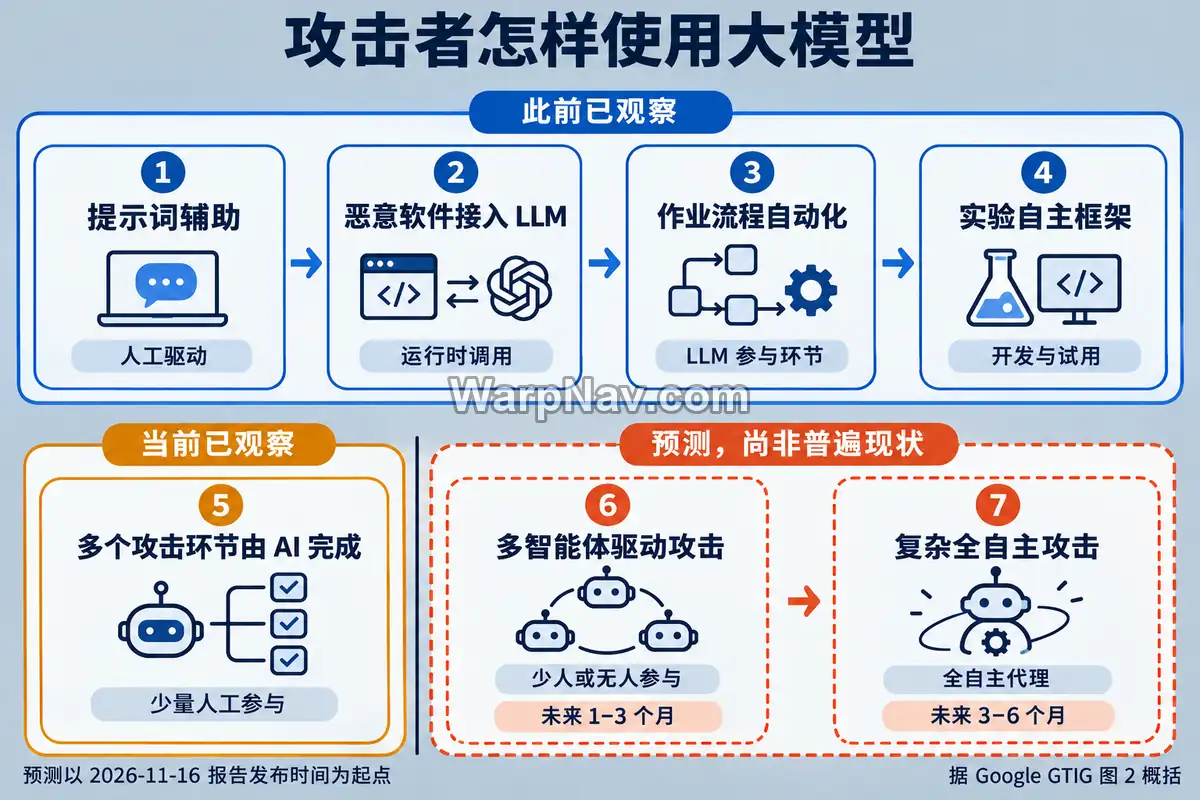
在整体威胁统计上,GTIG 记录到 2026 年 1 到 8 月间漏洞披露与利用数量接近翻倍,零日利用从 2025 年月均 8 个升到 2026 年月均 11 个(8 月单月冲到 22 个)。对照报告图 2 的七阶段能力标尺,目前全行业已经看到第 5 阶段“多个攻击环节由 AI 完成、少量人工参与”,而更进一步的“少人/无人参与多智能体攻击(未来 1–3 个月)”和“复杂全自主攻击(未来 3–6 个月)”仍属于以 2026 年 11 月 16 日为起点的预测阶段。
为什么“补丁到利用”这一步最要紧
大家平时老提零日漏洞,但这份报告真正敲响警钟的是 n-day(已知漏洞,尤其是官方已经发了补丁、管理员却还没来得及升的那批)。找零日像大海捞针,n-day 的靶子却摆在明面上:补丁前后的代码提交、预览渠道提前流出的改动、更新日志、公开研究文章——尤其是开源 Web 应用和 WordPress 插件,修哪几行代码全网开源可见。以前从看懂补丁差到写出稳定利用,需要安全研究员熬几个小时甚至几天,那段空白曾是运维的缓冲期;现在自动化框架把这步压扁了。
上周刚调整的 Project Zero 漏洞披露期调整和这份报告放在一起,能清晰看到防守方的时间正被两头夹击:
| 维度 | Project Zero 新披露规则 | GTIG 报告揭示的攻防现实 |
|---|---|---|
| 谁在收紧窗口 | 研究者:2026-11-13 起 Full 90 → 2027-02-02 Full 60 → 2028-01-03 Full 30 | 攻击者:补丁一发布立即跑自动差分 |
| 倒计时起点 | 向厂商正式提交漏洞那一天 | 补丁代码(哪怕是预览版提交)公开那一刻 |
| “细节没公开”还能扛吗 | 不再把未公开细节当作可靠缓冲期 | 补丁代码本身就是最精确的漏洞说明 |
| 落到站长头上 | 厂商拖得越久,留给下游升级的余量越少 | 发补丁后真正安全的时间窗可能只有几天 |
报告里的两个真实案例把这层风险拉得很具体:
- PaperCut 打印服务器(CVE-2026-81578 / 82078):2026 年 8 月下旬先以零日被利用;公开披露当天(一天内),安全人员就用大模型写出了可用利用代码;到了第 4 天,GreyNoise 观测到一波高度疑似大模型协助、针对数百家机构的大规模攻击,从突破外围到拿下域管理员只花了短短几分钟。
- PHP2Shell(CVE-2026-109618 / 109619):在 2026 年 10 月 21 日官方正式发补丁之前,演示视频和修补代码就已经在预览/提交里提前露面;补丁一出,几天内全网涌现数百个声称可用的 PoC(虽然很多根本跑不通,却极大拉高了防守方的甄别成本)。站内先前已经写过 影响有多大 和 怎么升级修复,回看简直就是这份报告的现场示范。
哪些说法被夸大了
报告发布当天不少标题党都在喊“全自动 AI 黑客攻击已经全面到来”,对照原文,这五处说法需要拉回到现实刻度:
- “AI 全自动入侵已经遍地都是” → 仅在特定框架观察到“漏洞研究与利用”阶段无人介入;真正复杂、全程无人的全自主攻击,在报告时间轴里仍是未来 3–6 个月的预测。
- “AI 让零日漏洞数量爆发式增长” → 报告最着墨的是 n-day 的自动化利用;至于统计上的利用翻倍和 8 月单月 22 个零日,报告未将全部增幅简单归因于 AI。
- “网上刷屏几百个 PoC 说明已经被大规模打穿” → 像 PHP 案例里大量 PoC 根本跑不通,很多疑似是靠大模型批量凑出来的;它们会增加安全团队核实成本,不能跟实际攻陷数划等号。
- “AI 攻击又快又静默,完全查不到” → 恰恰相反,报告点明这类框架当前为了抢速度牺牲了隐蔽性:请求噪声大、特征明显、经常留下痕迹,比老练人类黑客更容易被规则逮住。
- “只盯大企业,小站没事” →
exploit_agent按“热门软件和公开补丁”自动选靶,不看公司市值。软件装在哪儿、哪儿没打补丁,哪儿就暴露。
谁最容易被这种流水线盯上
从这套自动差分流水线的工作偏好来看,下面四类资产眼下最吃亏(属于基于工作方式的防守判断,非报告官方排名):
- 自托管开源 Web 应用:源码和补丁全部公开,差分门槛几乎为零。
- WordPress 插件与主题:报告甚至贴出了一张
exploit_agent正在分析 WordPress 插件 Spectra(2.19.25)权限检查代码的截图(虽然报告未点明它对应哪个已知 CVE 或修复版本,稳妥做法就是装了该插件的站直接确认升到新版)。 - 没人值班的小团队:如果补丁周五晚上放出来、周一早上才看邮件,中间那两整天正好给自动脚本留足了窗口。
- 停更或死扛不升的旧版本:补丁早就在网上躺着,差分早算完了,属于随时能打的“常亮靶子”。
即使用着 SaaS 或托管版 WordPress,也先看清服务协议边界:托管商通常只兜底基础设施和核心层,自己加装的第三方插件、自写代码和大版本升级确认往往还得自己点。
| 你的更新习惯 | 可能拉长的暴露等待 | 实际要核对的事 |
|---|---|---|
| 启用自动安全更新 | 取决于定时任务周期和是否需要重启服务 | WordPress 插件默认每 12 小时查一次,需确保 WP-Cron 正常工作、无报错且目标插件已开自动更新 |
| 每周固定日维护一次 | 下一次窗口前需等待 0–7 天 | 遇到正在被在野利用的高危漏洞必须临时加急 |
| 每月维护或“有空再升” | 往往拖成数周甚至没有上限 | 这种节奏已经接不住高危 Web 漏洞 |
| 软件版本已停止维护(EOL) | 官方不会再出补丁 | 尽快规划升级替代、迁移或外围隔离 |
防守方现在能做什么
按投入产出比从高到低排个执行顺序:
- 把关键安全更新改成自动,并盯紧 WP-Cron:WordPress 5.5 起就能在插件列表里逐个开启“启用自动更新”,先把暴露面广的插件开上;Linux 服务器打开无人值守安全更新。怕更新挂掉页面,靠的是做好自动备份与快速回滚,而不是干脆不升。WordPress 站长顺手进后台“工具 → 站点健康”扫一眼:如果看到“计划事件失败”或“回环请求(loopback)受阻”,说明依赖访客触发的伪 Cron 已经卡住,自动更新可能根本没跑;开了整页静态缓存的高流量或低流量站,建议在
wp-config.php加入define('DISABLE_WP_CRON', true);并由主机系统的真实 Cron 每 5–15 分钟请求一次wp-cron.php。 - 彻底删掉停用的插件和闲置入口:停用但还留在服务器上的插件目录依然可能被直接打穿;列出公网可访问的后台和服务版本号,不用的直接删除。
- 来不及升版本时先用外围规则挡一刀:照着厂商通告开启已确认覆盖该路径的 WAF 规则、加 IP 白名单,或者暂时关闭受影响接口(只锁后台登录页挡不住公开接口漏洞;就像站内之前写的 Apache HTTP/2 漏洞 先临时关掉 h2 协议)。
- 判断有没有中招认准厂商公告,别盲信野路子 PoC:网上那些批量生成的 PoC 跑不通不代表你安全,跑得通也可能是误报;看官方公告里的受影响版本号和修复版本最准。
- 管死 AI 相关的密钥和仓库配置:LLMJacking 一天就能烧掉十万美金,大模型 Key 必须做权限和调用额度隔离,区分“只发邮件提醒的预算告警”和“到阈值直接熔断的硬性费用上限”(像 Google Cloud 默认的预算通知只发告警不自动断电)。团队 Git 仓库里的
.claude/settings.json这类代理配置具备执行命令的能力,PR 评审时必须和核心业务代码同等严审。
如果是关心浏览器、手机系统的日常更新节奏,站内已经整理过 零日漏洞是什么 和 Chrome 在野零日更新核对;本文算把服务器端和站点运维这半块补齐。
资料来源
- GTIG / Mandiant 完整报告:GTIG AI Threat Tracker: Agentic Threat Activity Crosses a Significant Threshold(2026-11-16):https://cloud.google.com/blog/topics/threat-intelligence/agentic-threat-activity-crosses-a-significant-threshold/
- Google Cloud 官方摘要:The era of autonomous attacks has arrived(2026-11-16):https://blog.google/innovation-and-ai/infrastructure-and-cloud/google-cloud/gtig-ai-threat-tracker-q4-2026/
- Project Zero:Policy and Disclosure: 2026 Edition(2026-11-13):https://projectzero.google/2026/11/disclosure-policy.html
- WordPress 官方文档:Plugin and Theme Auto-updates 与 Site Health / WP-Cron:https://wordpress.org/documentation/article/plugins-themes-auto-updates/
- Google Cloud Billing 文档(预算告警与费用控制边界):https://docs.cloud.google.com/billing/docs/how-to/budgets
- Claude Code 官方文档(
.claude/settings.json权限与 Hooks 机制):https://code.claude.com/docs/en/settings
© 版权声明
本站部分内容源于网络收集,文章等版权归原作者所有,若需删稿请联系管理员邮箱:satomini@warpnav.com
相关文章
没有相关内容!

暂无评论...
