
Seebug 漏洞平台
对照 SSV/CVE、影响条件与 PoC 线索核验资产风险
 先知社区
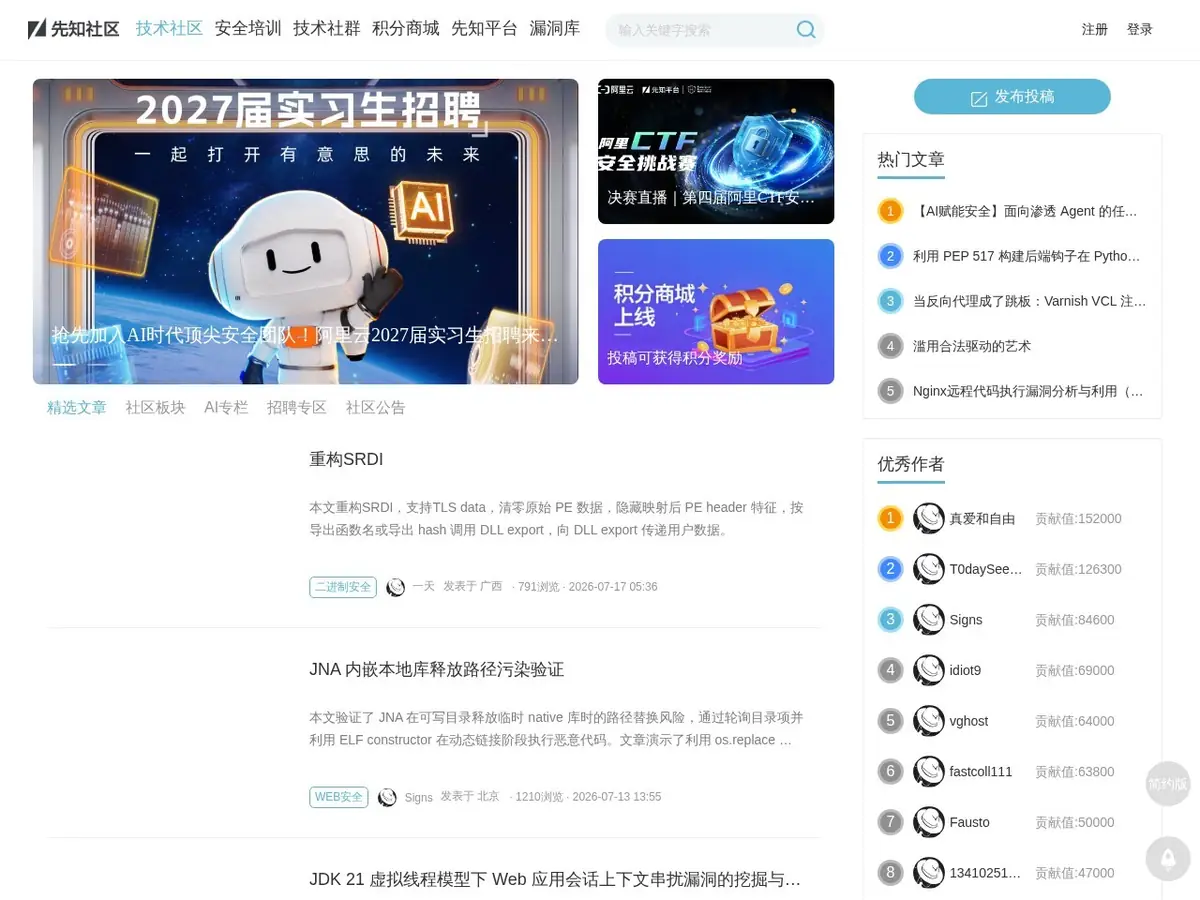
先知社区是阿里云安全生态中的中文技术内容社区,文章覆盖 Web 安全、二进制安全、渗透测试等节点。它更适合按专题阅读研究过程,而不是作为结构化漏洞库使用。每篇页面会显示作者、发布时间、所属板块和分类节点,这些信息是判断文章是否仍适用于当前环境的起点。
技术文章入口便于查看成体系的研究内容,社区板块则包含讨论、补充和更广泛的实践记录;Web 安全、二进制安全、渗透测试等节点可以继续缩小范围。搜索时把框架名、版本、漏洞编号或防御目标与节点结合,比只输入“漏洞复现”更容易得到可用结果。
| 内容类型 | 优先检查 | 使用边界 |
|---|---|---|
| 原创分析 | 作者环境、样本、证据和更新记录 | 结论只覆盖文中条件 |
| 翻译或转载 | 原文链接、发布日期和删节 | 以原作者完整文本为准 |
| 竞赛复盘 | 赛事规则、题目附件与解题环境 | 不等同真实系统授权 |
| 快速笔记 | 命令来源、依赖和评论纠正 | 不能直接作为修复方案 |
浏览量、点赞和发布时间能帮助排序,却不能替代技术证据。文章提到 CVE、云产品、开源框架或补丁时,应回到厂商安全通告、项目仓库或标准漏洞记录;若原始链接已失效,相关结论需要重新建立来源。
若文章依赖旧版运行时、停止维护的镜像或未知附件,应从可信来源重建环境。真实客户数据、账号和云凭据不得放进实验;没有自有权利、公开靶场或书面授权时,不对第三方目标探测。
一份可交付的防御笔记应包含漏洞前置条件、受影响资产、检测日志、修复或缓解、复测方法和证据来源。对 Web 文章,可以落到输入校验、依赖升级与 WAF 监控;对二进制研究,可以记录受影响模块、崩溃特征和补丁差异;对渗透测试经验,则要转成配置基线和检测规则。
先知社区提供的是研究者视角和实践路径,阿里云产品正式行为仍以对应产品文档与公告为准。将社区文章与原始资料、授权实验及内部资产串联后,内容才适合进入研发或应急流程。