PortSwigger Web Security Academy
免费 Web 安全教材、学习路径与交互式 Labs
 Seebug 漏洞平台
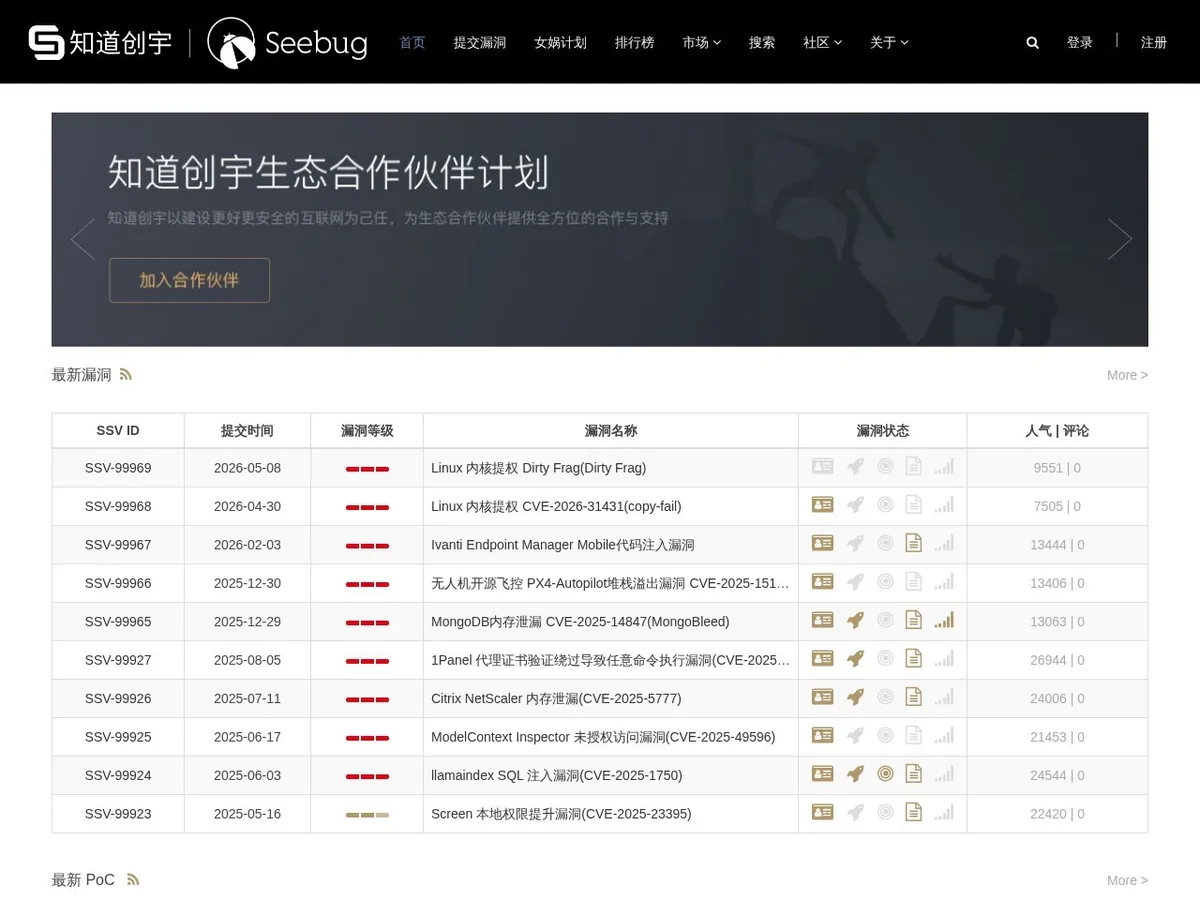
把漏洞条目、技术分析、PoC 线索与 Pocsuite 相关资源集中在一起。防御团队可以从 SSV 或 CVE 编号追到组件、影响条件和修复建议,再与自己的资产清单关联。平台出现某条漏洞或公开 PoC,只能说明存在研究线索,不能直接证明当前系统可以被利用。
漏洞列表展示 SSV ID、提交时间、等级、名称、状态等字段,并提供带 PoC 条目的筛选入口。打开详情后,常见信息还包括组件、CVE 编号、影响范围、触发条件、来源与修复方案。查询时优先使用准确 CVE、产品名和版本,不只依赖中文标题。
| 字段 | 回答的问题 | 仍需核对 |
|---|---|---|
| SSV / CVE | 是否指向同一漏洞记录 | 厂商公告与编号更正 |
| 组件与版本 | 哪些软件范围可能受影响 | 发行版回移补丁和二次打包 |
| 触发条件 | 漏洞需要哪些运行配置 | 本机部署、权限和暴露面 |
| 修复方案 | 升级或缓解方向 | 当前支持版本与正式补丁 |
同一版本号并不总能说明补丁状态:Linux 发行版或厂商产品可能把修复回移到旧版本号。相反,系统未对公网开放也不代表无需处理,内部调用、低权限用户或供应链构建仍可能触发风险。
Seebug 的带 PoC 筛选能帮助判断是否存在公开验证材料,Pocsuite 则是知道创宇安全研究团队维护的远程漏洞测试框架。PoC 的存在、可运行和适用于目标环境是三件不同的事;代码可能只覆盖特定版本,也可能包含外联、破坏性动作或过时依赖。
处置记录应包含资产、组件版本、漏洞编号、影响条件、补丁或缓解动作、负责人和完成时间。升级前后使用相同的非破坏性检查复测,并确认业务功能、回滚和监控没有异常。若暂时无法升级,应记录隔离、权限收紧、WAF 或功能关闭等缓解措施及到期时间。
Seebug 适合做中文漏洞信息与 PoC 线索入口;最终结论仍由厂商公告、资产事实和授权复测共同组成。这样才能把“看见一条漏洞”转成可审计的修复任务。