JWT.io
JWT.io 专注 JWT 令牌在线解码与签名验证,解构三段式结构,对比 HS256 与 RS256 算法权衡,提供 Node.js 防御验签代码与无状态撤销方案。
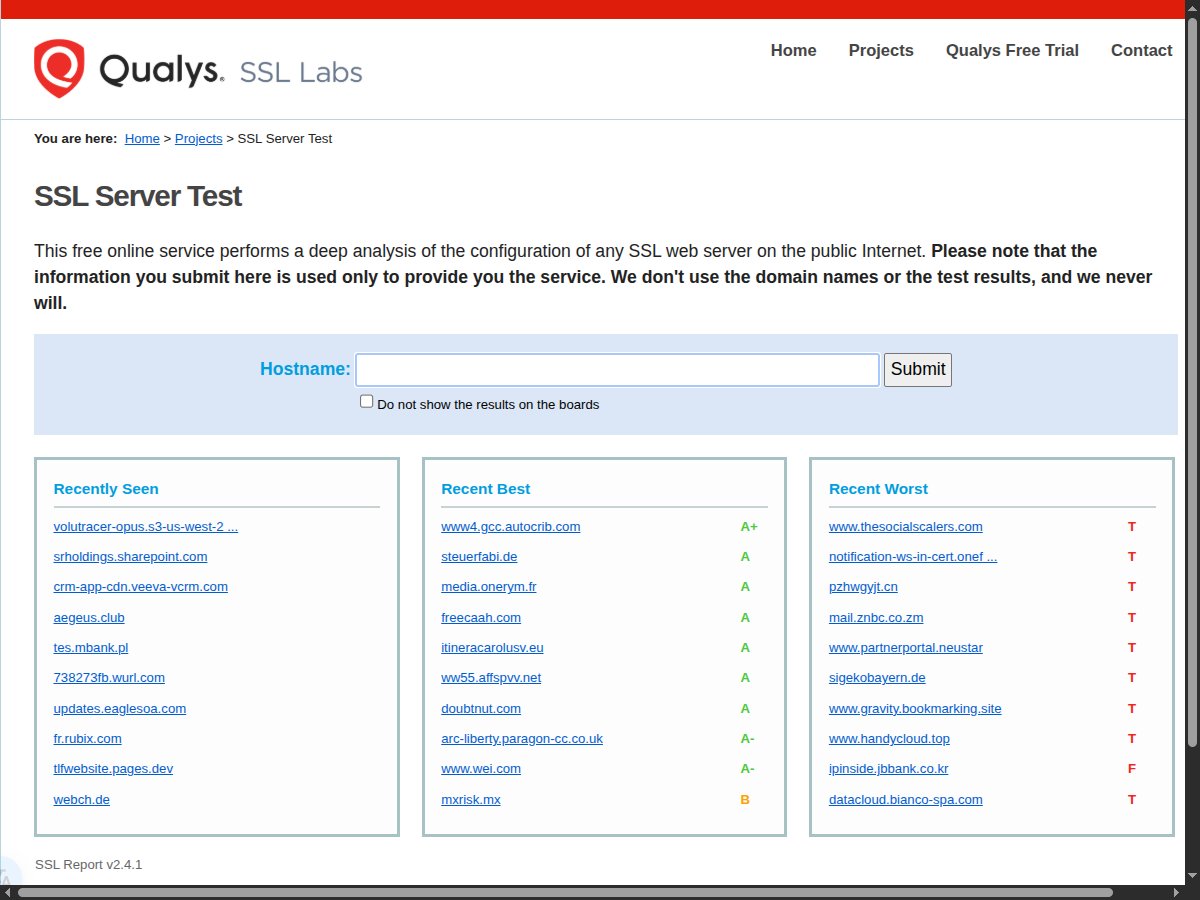
 SSL Labs
 是一款由全球顶尖安全厂商 Qualys 打造的权威 Web 服务器 SSL/TLS 加密配置与证书链安全体检平台。在互联网全面 HTTPS 化的今天,为域名配置证书已成为运维标配;然而,错误的安全协议版本、脆弱的加密套件协商、缺失的中间证书链以及脆弱的重协商漏洞,往往让企业站点在黑客降级攻击与中间人劫持面前形同虚设。
Qualys SSL Labs 提出的打分模型是衡量服务器传输层安全水位的事实国际标准。该评估算法并非单纯检测证书是否过期,而是通过模拟数百种真实浏览器握手特征,在四个关键技术维度执行加权综合评分:证书有效性(占 30% 权重)、协议支持范围(占 30% 权重)、密钥交换强度(占 20% 权重)以及对称加密密码强度(占 20% 权重)。
最终评级从最高的 A+ 一路衰减至不及格的 F。如果服务器仍然开启了早已被密码学界证实存在致命缺陷的 SSL 2.0、SSL 3.0 或 TLS 1.0 协议,评级将被系统硬性降级限制在 B 级甚至 F 级。此外,服务器对于脆弱密码套件(如 RC4、3DES、CBC 模式分组密码)的容忍态度,以及是否易受 POODLE、BEAST 或 DROWN 等历史知名漏洞攻击,都会触发评级一票否决机制,强制团队在安全合规与老旧设备兼容性之间做出理性抉择。
下表系统整理了 Qualys SSL Labs 在各评级阶梯的核心判定门槛与硬性扣分触发条件:
| 最终评级 | 核心准入门槛 | 关键硬性扣分触发项 | 修复优先级与整改策略 |
|---|---|---|---|
| A+ 卓越级 | 完美支持 TLS 1.3/1.2,且开启 HSTS 长期强校验 | 未配置长期 HSTS(max-age >= 6 个月)即失去 A+ 资格 | 高,核心对外网关应以 A+ 为基线 |
| A 优秀级 | 证书链路完整,密钥强度 >= 2048 位,无已知脆弱套件 | 缺少完整中间证书链,或存在轻微前向安全缺陷 | 中,企业官网与 SaaS 系统的基准要求 |
| B 良好级 | 仍兼容过时的旧协议或弱前向安全性 | 支持 TLS 1.0 或 TLS 1.1,或使用小于 1024 位的 DH 参数 | 高,需在配置中彻底退役老旧协议 |
| C 警告级 | 易受已知非阻断性密码学攻击影响 | CBC 分组加密套件未做缓解,或重协商机制未加固 | 紧急,存在中间人隐患,需即刻整改 |
| F 失败级 | 证书过期、自签名证书不受信任、支持 SSL 2/3 | 遭遇阻断性安全崩溃,握手被主流浏览器直接拦截 | 致命,处于不设防状态,必须阻断流量 |
在日常运维中,最常见却最易被桌面开发人员忽略的配置疏漏当属“不完整证书链(Incomplete Certificate Chain)”。当企业向权威 CA 申请证书时,下载的文件通常包含两部分:服务器自身公钥证书(Domain Certificate)与中间证书(Intermediate CA Certificate):
在桌面版 Chrome 中,浏览器内置了庞大的中间证书缓存或支持通过 AIA 扩展自动补齐缺失的中间证书,因此桌面访问表现正常。但在安卓设备与 Java/Go 等后端客户端中,系统底层 TLS 库绝不自动补链。如果 Nginx 仅挂载了叶子证书,移动端用户在发起请求时会直接抛出证书不可信错误。正确的解法是严格使用 fullchain.pem,将叶子证书与中间证书按继承层级拼接,彻底根治跨端握手隐患。
为快速帮助服务器在 SSL Labs 测评中斩获 A+ 评级,下述配置提供了经过生产环境验证的 Nginx 安全加固模版:
# 仅允许现代安全的传输层协议
ssl_protocols TLSv1.2 TLSv1.3;
ssl_prefer_server_ciphers off;

# 现代化安全密码套件清单
ssl_ciphers ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES128-GCM-SHA256:ECDHE-ECDSA-AES256-GCM-SHA384:ECDHE-RSA-AES256-GCM-SHA384;

# 会话缓存与超时调优
ssl_session_timeout 1d;
ssl_session_cache shared:SSL:50m;
ssl_session_tickets off;

# 强制注入 HSTS 响应头以锁定 A+ 评级
add_header Strict-Transport-Security "max-age=31536000; includeSubDomains; preload" always;
此项配置彻底禁绝了所有 CBC 弱套件,强制启用完美前向保密(PFS),并通过注入 HSTS 响应头锁定 A+ 评级,兼顾了安全性与网络并发吞吐。