Spamhaus 11 月起检查发信 IP 的 HELO 和反向解析:自建邮箱怎么自查
Spamhaus 在 2026 年 10 月 21 日发布统一发信指南,11 月起分阶段要求发信 IP 具备规范的 HELO 主机名、反向解析(PTR)及对应的正向 A/AAAA 记录,不达标可能进 CSS 或 XBL 黑名单。真正受影响的是用 VPS 直发邮件的站长(如 Postfix、Mailcow 或 WordPress 默认 mail());托管邮箱与 Resend 等中继的 PTR 归服务商管,你盯住域名的 SPF、DKIM、DMARC 就行。自建的话,下面命令十分钟能查完。
先判断:这事归不归你管
HELO 和 PTR 绑在“实际对外连网发信的那台机器 IP”上,不看发件人邮箱域名。换句话说,先分清对方的邮件服务器最后看到的是谁的 IP:
| 你的发信方式 | 实际发信 IP | HELO / PTR 谁负责 | 你需要盯什么 |
|---|---|---|---|
| Gmail、Outlook、企业邮箱(绑定自有域名) | 服务商 | 服务商 | 自己域名的 SPF、DKIM、DMARC |
| Resend、Amazon SES、SendGrid 等 API / SMTP 中继 | 服务商 | 服务商 | SPF、DKIM、DMARC 及退信率 |
| Cloud Mail 等 Cloudflare 方案 | 配置的上游发信服务 | 托管发信方(收信路由不涉发信 IP) | 同上;切勿把收信路由当发信 |
虚拟主机上的 WordPress 默认 mail() |
主机商邮件服务器 | 主机商 | SPF 是否含主机商;更稳做法是走 SMTP 插件 |
| VPS 自建邮局,或 VPS 上 WordPress 本机直发 | 你的 VPS | 你自己 | 按下面清单逐项查 |
| 家庭宽带、NAS 直接向外投递 | 家宽 IP | 你(且家宽多在 Spamhaus PBL 黑名单内) | 不要直发,改走正规发信中继 |
如果你用的是 Hostinger 这类虚拟主机,或者网站找回密码全靠 SMTP 插件转交第三方发信,这次规则变化基本碰不到你。最容易漏掉的是“我以为没搭邮局”的情况:VPS 上顺手装了 Postfix 给 WordPress 发系统通知和表单提醒,它每天都在用你自己的服务器 IP 往外投信。
Spamhaus 到底要求什么
新指南把规范拆成了“必需”和“建议”。11 月起率先落地的是前三条 DNS 检查,直接相关的硬要求如下:
- 反向解析(rDNS / PTR):每个发信 IP 都必须有 PTR 记录,指向一个完整域名(FQDN,如
mail.example.com),不能空缺。 - 正向确认(FCrDNS):PTR 指过去的那个主机名,再用 A(IPv4)或 AAAA(IPv6)解析,必须指回这同一个发信 IP。
- HELO / EHLO 一致:服务器连接收件方时自报的 HELO 名字,必须能解析到发信 IP,且同一 IP 每次报出的名字固定不变。
localhost、主机商默认串或每次变的随机名都会被直接判异常甚至疑似肉鸡。 - IPv6 门槛:走 IPv6 发信时,IP 所在分配块至少得是
/64,同样需要成对的 PTR 与 AAAA 记录。
在“建议”层面还有几条加分项:HELO 尽量直接和 PTR 共用同一个域名;PTR 用自己的域名,不要留主机商自动生成的 vps-25.hosting.example.com;HELO 对应的域名最好能打开一个简短的说明网页或跳回主站。
Spamhaus 只宣布了从 11 月起“在几个月内逐步推开”,没给固定截止日,趁早检查最稳妥。
十分钟自查清单
下面命令中的 203.0.113.10、mail.example.com、example.com 均是占位示例,检查前换成你自己的实际值。本节全部是只读排查,不会改服务器配置。
第一步:从邮件头抓真实发信 IP 和 HELO
别光在服务器上敲 ip addr 猜出口,最准的办法是让服务器真发一封测试信给自己的 Gmail,点开邮件右上角“显示原始邮件”,看靠近顶部、由 Gmail 接收服务器写下的那条 Received:(通常会写着 by mx.google.com;不要取最底部,早先的头字段可能被中间节点或发信端自行伪造)。
配置正常时,那行会包含你服务器报出的 HELO、查出来的 PTR 主机名和真实连接 IP:
Received: from mail.example.com (mail.example.com. [203.0.113.10])
        by mx.google.com ...
如果 IP 根本没设 PTR(或者正反向没对上),Gmail 写下的通常会变成 unknown,甚至直接拒信或限流(常见退信提示为 550-5.7.25 或 421-4.7.23):
Received: from unknown (HELO mail.example.com) (203.0.113.10)
        by mx.google.com ...
要是括号里抓到的是长串 IPv6 地址,说明你的服务器实际优先走了 IPv6 出口,后面的 DNS 检查就必须把 IPv6 一并查完。嫌翻邮件头麻烦,也可以用 Spamhaus 发信指南页顶部的在线检查器输 IP(部分 IP 可能无返回),或向 helocheck@abuseat.org 发一封空邮件,系统会自动回信告诉你它看到的 HELO。
第二步:逐项核对 DNS 与认证记录
核对时要注意两个域名对象的区别:SPF 看信封发件人(MAIL FROM,常在邮件头的 Return-Path 里看到);DMARC 看收件人界面展示的 From 域名,这两者有时并不同名。DKIM 的选择器(selector)和签名域(d=)也务必从实际测试邮件的 DKIM-Signature 头里现找,别照搬默认模板。
| 检查项目 | 排查命令 | 合格状态 | 常见踩坑 |
|---|---|---|---|
| PTR 存在 | dig -x 203.0.113.10 +short |
返回完整域名(如 mail.example.com.) |
返回空,或还是机房默认串 |
| PTR 正向回指 | dig +short A mail.example.com |
指回 203.0.113.10 |
设了 PTR,但域名没加 A 记录或指到主站 |
| IPv6(若有) | dig -x 你的IPv6 +short 并查 AAAA |
PTR 与 AAAA 双向闭环 | 只配了 IPv4,IPv6 完全空着 |
| HELO 正向解析 | dig +short A 你的HELO主机名(IPv6 查 AAAA) |
指回真实发信 IP | HELO 是 localhost 或解析到了别的 IP |
| HELO 域名 SPF | dig +short TXT mail.example.com |
含 v=spf1 并授权该发信 IP |
只给主域名配了 SPF,漏了 HELO 子域 |
| MAIL FROM SPF | dig +short TXT example.com |
包含发信 IP,且 DNS 查询 ≤ 10 次 | 嵌套过多 include: 导致 PermError |
| DKIM 公钥 | dig +short TXT 选择器._domainkey.example.com |
返回 v=DKIM1 公钥(推荐 2048 位) |
只有公钥但签名无效,或 d= 与 From 不对齐 |
| DMARC 策略 | dig +short TXT _dmarc.example.com |
返回有效 v=DMARC1 策略 |
缺失或长期停在 p=none 不跟进收紧 |
“HELO 域名也要设 SPF”是不少教程会漏掉的条款——Spamhaus 明确要求信封域名和 HELO 主机名两头都要有有效 SPF。如果 mail.example.com 只挂这一台固定 IPv4 机器发信,推荐直接写精确 IP,避免用额外消耗查询次数的 a 或 mx(同时一个域名下不能有两条 v=spf1 记录,已有记录须合并;走 IPv6 时补上 ip6:):
v=spf1 ip4:203.0.113.10 -allDNS 全绿不等于投递就已经认证过关。配置完之后务必再发一封测试邮件,在“显示原始邮件”里找到 Authentication-Results 头,亲眼看到下面三项都显示 pass、并且 header.d= 与发件人域名对齐才算真正闭环:
Authentication-Results: mx.google.com;
       dkim=pass header.i=@example.com header.s=selector;
       spf=pass (google.com: domain of ... designates 203.0.113.10 as permitted sender);
       dmarc=pass (p=QUARANTINE sp=QUARANTINE dis=NONE) header.from=example.com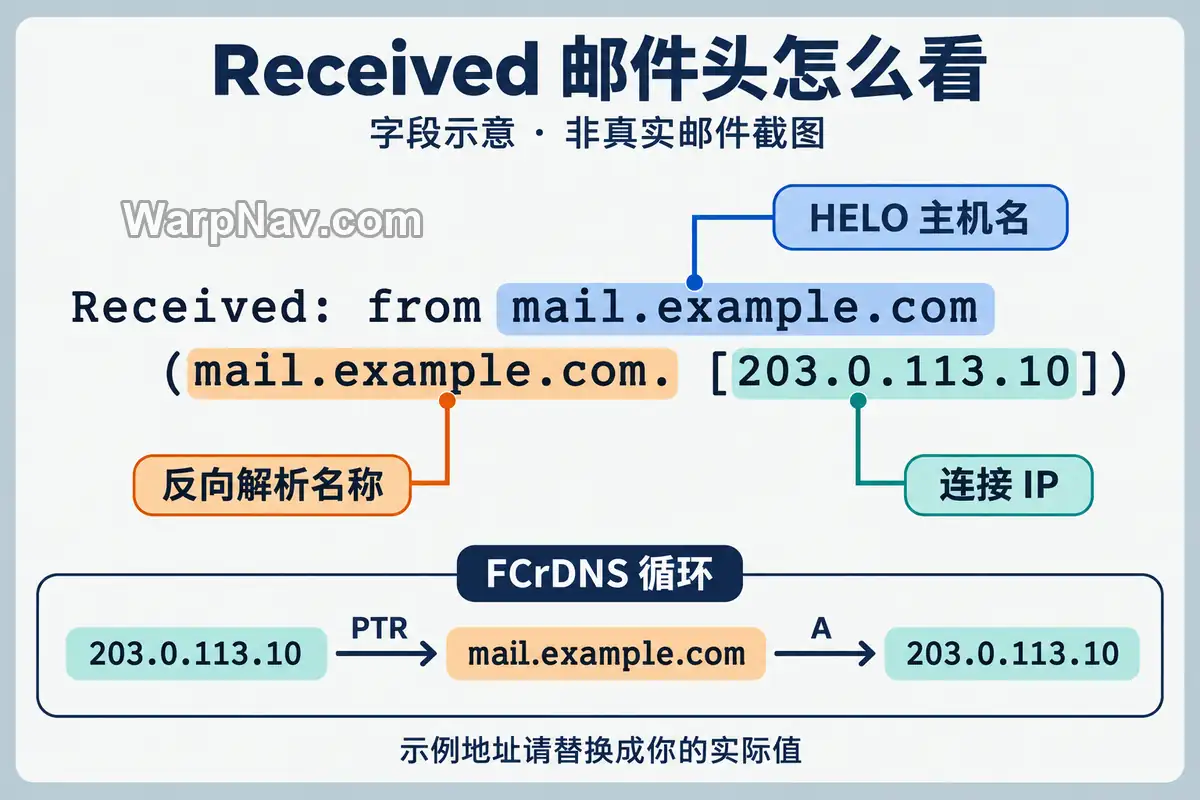
不合格怎么改
PTR 去哪设
PTR 归 IP 的持有方管,也就是你的 VPS 或机房,在 Cloudflare 这类域名 DNS 面板里是改不了的(除非你自有整段 IP 并做了反向委派)。去 VPS 控制台找“Reverse DNS”“rDNS”或“PTR”入口填上 mail.example.com。
注意操作顺序:部分机房会先校验这个域名是否已经解析到该 IP,所以先加好 A / AAAA 记录,再去控制台设 PTR。海外主流 VPS 多半能自助提交,国内或部分云厂商通常需要工单审核(有的甚至默认封锁 25 端口,动手前顺手确认)。
HELO 去哪改
Postfix 默认把 myhostname 当作 HELO,先查看当前配置:
postconf myhostname smtp_helo_name如果不一致,在 /etc/postfix/main.cf 里改成与 PTR 匹配的域名再重载配置:
myhostname = mail.example.com
smtp_helo_name = $myhostname
postfix reloadExim 在 smtp transport 里对应 helo_data(默认取 primary_hostname);至于 Mailcow、Mail-in-a-Box 等集成套件,初始化时填的邮件主机名就决定了 HELO,回去核对它有没有完整正反向解析就行。
IPv6 是最常见的漏网之鱼
很多 VPS 默认同时带 IPv4 和 IPv6。你把 IPv4 的 PTR 设好了,Postfix 连 Gmail 这类支持 IPv6 的收件端时却可能转走 IPv6,结果因为 IPv6 没设 PTR 直接被拦。两条修法二选一:
- 方案 A(补齐 IPv6 解析):确认 IPv6 分配块至少为
/64,在 VPS 面板为发信 IPv6 地址设好 PTR,并在域名 DNS 加上对应 AAAA 记录。 - 方案 B(暂只走 IPv4):在
/etc/postfix/main.cf改写inet_protocols = ipv4。注意这会同时关掉 Postfix 的 IPv6 收信,而且 Postfix 官方规定改这个参数后单独postfix reload不起作用,必须彻底停止再拉起:
postfix stop && postfix start或者用系统服务管理器执行 systemctl restart postfix,重启后再发一封测试信确认邮件头里已经只出现 IPv4。
改 HELO 之前先想清楚
Spamhaus 预热规则写着:没有过往发信历史的全新 HELO 主机名会面临额外过滤。所以如果你现有的 HELO 虽然名字土一点(但不是 localhost 或明显主机商串),却已经稳定解析并积累了发信信誉,优先把 PTR 和 A 记录改去配合现有 HELO,比为了好看强行换全新主机名省心得多。真要换掉 localhost 这类无效名字,切过去之后先少量、稳定地发一阵,不要立刻大批群发。
哪些情况不必折腾
- 网站只发找回密码、验证码或系统通知:在 WordPress 装个 SMTP 插件转交给 Resend、SES 或企业邮箱发,把本机直发彻底断掉,既省维护又不用养 IP 信誉。
- 只收信、不对外发信:比如纯用 Cloudflare 邮件路由转发到个人邮箱,这次规则不涉及收信端。
- 全走正规第三方发信 API:底层的 PTR 与 HELO 由供应商承担,盯住你自己的域名认证和退信率就行。
只有确实自己维护 VPS 邮局、或跑本地 Newsletter 群发,才需要对照上面整套清单打通。Spamhaus 指南里对群发还要求确认订阅(COI)、退信率低于 5% 和规范退订链接——把 HELO、PTR 与认证记录调通只是拿到发信入场券,想稳进收件箱依然靠长期的退信控制与内容信誉。
资料来源
- Spamhaus Sender Guidelines(rDNS/HELO/IPv6/SPF/DKIM/DMARC 要求与预热规则,2026-11-17 查阅):https://www.spamhaus.org/sender-guidelines/
- Spamhaus 官方公告:One clear set of rules: the Spamhaus Sender Guidelines(2026-10-21):https://www.spamhaus.org/resource-hub/deliverability/spamhaus-sender-guidelines/
- Postfix 官方参数手册(
myhostname、smtp_helo_name、inet_protocols):https://www.postfix.org/postconf.5.html - Exim SMTP transport 文档(
helo_data默认行为):https://www.exim.org/exim-html-current/doc/html/spec_html/ch-the_smtp_transport.html - Spamhaus PBL 说明(Policy Blocklist):https://www.spamhaus.org/blocklists/policy-blocklist/
© 版权声明
本站部分内容源于网络收集,文章等版权归原作者所有,若需删稿请联系管理员邮箱:satomini@warpnav.com
相关文章
没有相关内容!

暂无评论...
