Optimizely 被投毒,178 家大站同时中招:网站里的第三方脚本怎么查、怎么防
Report URI 统计到的 178 家受影响机构里有 Zoom、BBC、CNN、GitLab、IKEA 和 HSBC,但攻击者根本没碰这些大站自己的服务器,而是把恶意代码插进了它们共同使用的 Optimizely Web 自定义脚本里,借着官方 CDN 直接送到访客浏览器。只要网站加载外部 JS(统计、客服、A/B 测试、广告),就面临同类风险:先清掉多余脚本,再用严一点的 CSP 管住来源和外连,并给留下的脚本加上变化监控;动态 SaaS 脚本每天都在变,常见 SRI 基本派不上用场。
这次被攻破的是哪一环
Project JavaScript 如何变成全站入口
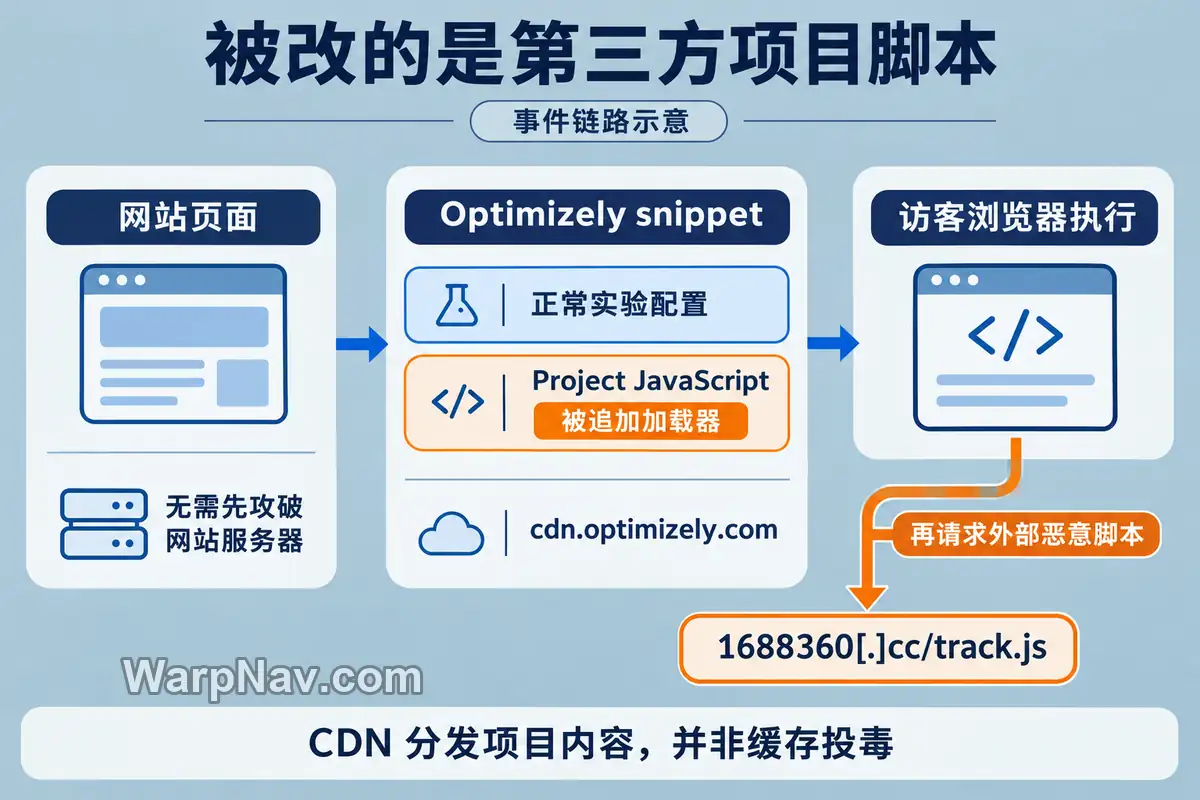
Optimizely Web 的接入方式很常见:每个客户的页面都从官方 CDN 拉一个专属 JS 文件(官方叫 snippet),地址形如 cdn.optimizely.com/js/项目编号.js。里面除了 Optimizely 自己的实验逻辑,还留了一个可选的 Project JavaScript 字段,让客户自己写全站运行的代码。
Report URI 创始人 Scott Helme 排查后发现,攻击者就是往这个字段末尾追加了一小段加载器,再去拉取 1688360.cc/track.js。文件本身仍由 Optimizely 合法域名和 HTTPS 证书发出,问题出在项目内容被改,而不是 CDN 缓存投毒。哪怕有客户把 snippet 挂在自家子域名下(例如 opt.scheels.com),或者 Optimizely 自己的官网与登录页,也一样带上了恶意代码。
注入的加载器有三种变体:最常见的是直接插一个 <script> 标签;稍微隐蔽些的会把域名用 Base64 编码藏在 atob() 里,直接搜域名关键字根本扫不到;还有一种干脆把整段恶意脚本内联进去,遇到外部域名被拦就走 eval() 执行。Smartsheet 的脚本就曾出现“刚清理完,很快又被换成 Base64 版本重新插回”的情况,说明当时攻击者手里的写权限还没被切断。
Optimizely 随后在状态页确认,有未授权方利用 Experimentation 产品的漏洞修改了部分客户项目,漏洞与注入代码现已清除并加固账号;公司给 BleepingComputer 的直接声明进一步指明,入口位于账号注册流程,官方已封堵该路径、终止活跃会话并吊销令牌(具体如何从注册绕过拿到跨客户项目写权限,目前尚未公开技术细节)。
事件时间线与载荷行为
| 北京时间(由 UTC 换算) | 关键节点 |
|---|---|
| 11-16 12:21 | 首次观测到 Optimizely snippet 被注入(BBC 页面加载 webshell.lol) |
| 11-16 13:23 | 攻击域名 1688360.cc 完成注册 |
| 11-16 16:28 | bbc.com 上首次出现 1688360.cc/track.js |
| 11-16 21:43 | track.js 更新,加入窃取自建表单银行卡信息的功能 |
| 11-17 03:24–03:59 | Report URI 扫描 1,611 个 snippet,发现 186 个带毒 |
| 11-17 约 04:40–05:10 | 大量受影响网站集中清理完毕 |
| 11-17 05:52 | 累计检出的 188 个受感染 snippet 中仅剩 1 个仍未清理 |
| 11-17 09:02 | Optimizely 状态页发布通报,确认漏洞已修复 |
这一天里 track.js 被重编译了 26 次,功能越加越狠:替换页面和剪贴板里的加密货币钱包地址、窃取自建表单银行卡、偷走未设 HttpOnly 的 Cookie 和网页截图,还会按 iOS 系统版本向部分 iPhone、iPad 投递 Coruna 与 DarkSword 漏洞利用链。
截至 11 月 17 日 03:25(北京时间),攻击者关联钱包已收到约 7,040 美元。Report URI 一共扫描了 1,611 个脚本样本,定位出 188 个受感染 snippet(涉及 178 家机构),受抓取范围所限,实际受波及规模可能更高。
我的网站有同样的风险吗
只要网页里运行了一段内容由别人控制的脚本,风险结构就完全一致,差别只是谁手上有修改权:
| 脚本类型 | 常见例子 | 谁能改脚本内容 | 风险特点 |
|---|---|---|---|
| A/B 测试、个性化 | Optimizely Web 等 | 服务商 + 账号里有编辑权的人 | 天生为了“随时改页面”设计 |
| 标签管理器 | Google Tag Manager | 容器里有发布权的账号 | 一个容器可往全站塞任意 HTML/JS |
| 统计、热图、录屏 | 各类网站分析工具 | 服务商 | 全站页面加载,能读到整页 DOM |
| 在线客服、聊天挂件 | 各类客服 SaaS | 服务商 | 常驻全站且可读写页面内容 |
| 广告、联盟脚本 | 广告网络代码 | 广告网络及其下游合作方 | 调用链最深,内容随投放动态变 |
| 公共 CDN 开源库 | jsDelivr、cdnjs 固定版本 | CDN 或包发布者 | 版本锁死时可用 SRI 固定,最易控 |
这不是一次孤立事件。Report URI 在同一份报告里还翻出了更早的一波:11 月 13 日到 16 日,同一名攻击者的代码曾借道 Kissmetrics、StorifyMe 和 Minute Media 出现在多家新闻和零售网站上——攻击者专挑“被大面积信任的脚本供应商”下手。
排查之前顺手放掉三个常见执念:
- “用的是大厂 CDN,肯定稳。”这次就是从大厂 CDN 用正规证书发出来的。CDN 只负责投递,不管里面写的什么代码。
- “全站 HTTPS 就不会被篡改。”HTTPS 防的是半路劫持,源头被改了一样加密送到访客浏览器里。
- “我的小站没人盯。”黑客盯的是供应商,只要你页面挂了出事那家的 JS,站点大小没区别。
在 WordPress 站里,外部脚本最常藏在五个位置:主题的 header.php / footer.php、统计或客服插件设置页、WPCode 这类页眉页脚插入插件、小工具自定义 HTML,以及被很多人遗忘的 Google Tag Manager 容器内部。
怎么列出页面实际加载了哪些脚本
光翻 WordPress 插件列表容易漏掉主题写死或 GTM 嵌套拉出来的脚本。用浏览器的无痕窗口依次打开首页、文章页以及登录/表单/支付页,按下面步骤清一遍:
在浏览器里抓出全部外链域名
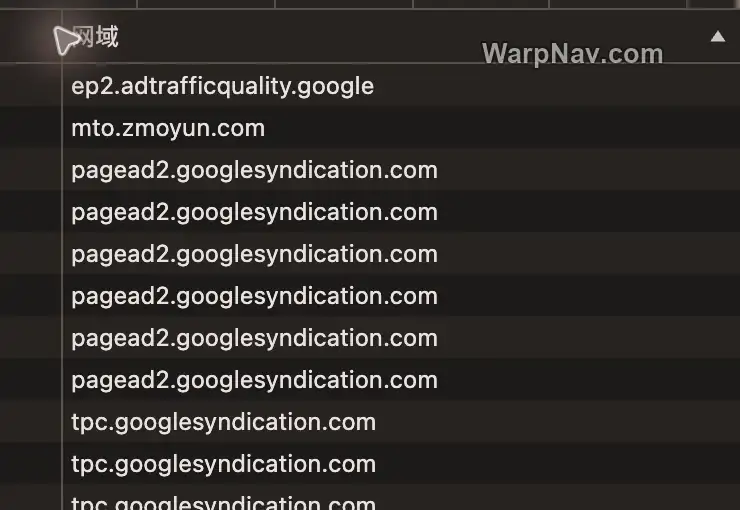
- 看 Network 面板:按
F12打开开发者工具,切到“网络(Network)”,筛选JS,刷新页面后按网域(Domain)排序,把不是自己域名的记录逐条记下。 - 用 Console 汇总一份清单:在“控制台(Console)”粘贴下面这段代码,直接列出当前页由脚本发起的外部资源域名(遇到二次加载脚本也很管用):
[...new Set(
  performance.getEntriesByType('resource')
    .filter(e => e.initiatorType === 'script')
    .map(e => new URL(e.name).host)
)]
这段脚本的结果会混入本站域名,需人工筛掉;另外它抓不到内联脚本,部分早期资源也可能因性能缓冲区限制漏记,因此要配合 Network 的
Initiator列和 Sources 面板一起看内联代码块。
回查配置来源并建台账
- 定位在 WordPress 哪张表里:有命令行权限时,用 WP-CLI 反查配置出处,例如
wp db search 'googletagmanager.com',就能直接定位到是哪个插件或主题选项加进来的。 - 建一张简单的脚本台账:逐条记清楚域名、业务用途、谁加的、配置入口、谁有修改权,以及删掉它会影响什么。凡是答不出用途的,优先直接摘掉。
- 测一下当前的响应头:去 Security Headers 输一遍自家网址,看网站现在有没有配
Content-Security-Policy,还是只停留在Report-Only观察模式。
SRI、CSP、自托管,各能挡住什么
安全手段很多,但各自防的是攻击链上的不同节点。拿这次的 track.js 横向对照最直观:
| 防护手段 | 这次能挡住什么 | 挡不住什么 | 维护成本 | 适用对象 |
|---|---|---|---|---|
SRI(integrity 哈希) |
文件字节一变就拒不执行 | 动态脚本一更新自己也挂;必须先审源码再改哈希(且要求对方配 CORS) | 固定库低;动态 SaaS 极高 | 公共 CDN 上的固定版本开源库 |
CSP script-src 白名单 |
拦住浏览器去拉 1688360.cc |
已放行 CDN 文件里自带的恶意代码;若开了 'unsafe-eval',内联回退照样跑 |
中(新增服务需改策略) | 所有网站 |
CSP connect-src 白名单 |
阻断脚本往陌生域名发 fetch/XHR/sendBeacon |
改页面上的钱包文字,或借助图片/表单跳转外泄 | 中 | 有表单、登录或支付页的站 |
| 自托管脚本 | 审查后锁死本地副本,上游被黑不影响当前版本 | 需要实时读取后端配置的 A/B 测试工具很难自托管 | 高(需人工跟版本升级) | 统计库、字体、固定 JS 工具库 |
| 脚本变更监控 | 第一时间告警文件改动与新冒出的外连域 | 只发告警,不直接拦截执行 | 中 | 有交易或流量较大的站 |
| 托管支付框(如 Stripe、Adyen) | 卡号输在支付商跨域 iframe 内,外层脚本读不到 | 自建原生表单;也防不住已失陷页面直接伪造覆盖支付界面 | 低 | 所有电商与收款站 |
Cookie 设 HttpOnly |
阻止 JS 读取关键会话 Cookie | 未设该标志的 Cookie 或 LocalStorage 令牌;也拦不住脚本借已登录态发请求 | 低 | 所有带登录态的站 |
平时常有人把 SRI 和 CSP 当成标配一起推,但从表里能看出来:SRI 的前提是“文件内容能冻结并先审后更”,还要求资源站响应 CORS 并在标签加 crossorigin;对每天热更新配置和实验逻辑的 SaaS 脚本,强上 SRI 只会把正常业务挡挂,这时候真正顶用的是用 CSP 锁住后续拉取和外传,加上脚本变化告警。
CSP 和脚本监控怎么落地
从这次事件看常见 CSP 误区
在 Report URI 公开了详细 CSP 分类的 159 家受影响机构里(其余样本未入此细项统计):68 家完全没设 CSP,50 家有 CSP 却同时放行了外部加载和数据外传,17 家靠 connect-src 拦住了数据回传(但页面里的钱包地址仍会被改),真正把恶意脚本彻底挡在门外的只有 24 家。
把 cdn.optimizely.com 写进白名单救不了自己——因为毒代码就是从它上面来的。那 24 家之所以挡得住,是因为 script-src 卡得够窄,并且避开了两个常见自废武功的开关:
'strict-dynamic':一旦你用 nonce 或 hash 信任了某个根脚本,它随后动态拉起的一切子脚本都会顺带继承信任;如果这个根脚本本身能被外部后台随时改写,后续注入的track.js照样过关。'unsafe-eval':Report URI 提到 Optimizely 官方文档曾要求客户放开这个指令。结果 HSBC 就算用 CSP 拦下了外域加载,内联回退载荷依然借着eval跑了起来。
WordPress 站配置 CSP 防踩坑顺序
直接上强拦截的 Content-Security-Policy 非常容易把网站搞瘫。尤其是 WordPress 站点,很多主题(包括广告代码、统计插件)和 /wp-admin/ 后台编辑器都依赖内联 <script>,一刀切放上 script-src 'self' 很可能前台交互失效、后台打不开。
稳妥的上法是先用 Report-Only 观察一两周,确认业务真正在调哪些域名,而且优先从前台访客页面(避开后台或为后台单独放宽)试水。下面是一个可供参考的观察期响应头结构(记得把域名换成自己的,且接收报告的接口必须另行部署,WordPress 不会自己凭空多出一个 /csp-report 接口):
Reporting-Endpoints: csp="https://example.com/csp-report"
Content-Security-Policy-Report-Only: script-src 'self' https://cdn.example-analytics.com; connect-src 'self' https://collect.example-analytics.com; object-src 'none'; base-uri 'self'; report-to csp; report-uri /csp-reportscript-src与connect-src:分别卡死允许执行脚本的来源和fetch/XHR/sendBeacon允许回传数据的终点(单靠上面两项还不限制图片、表单提交和iframe,有需要可再补img-src、form-action、frame-src)。- 在 Nginx、Apache、Cloudflare Transform Rules 或安全插件里加上即可;在观察日志稳定不再报错后,再把响应头名字改成正式拦截的
Content-Security-Policy。
给留下的脚本加上变化监控
如果你本来就把域名托管在 Cloudflare,最省力的方式是直接在安全面板开启 Cloudflare Page Shield。它会在边缘按比例自动注入 Report-Only 策略,帮你梳理出页面跑过的所有 JS 文件和外连域名,一旦冒出新脚本或已知恶意域名就会发告警,省去手工啃日志的功夫。不经过 Cloudflare 的站,可以把上面的 Reporting-Endpoints 指向专业收集服务或自建日志告警,并定期对关键静态脚本做哈希对比。
用了 Optimizely Web 的站现在该做什么
即便官方声明已经全量清除,参照 Smartsheet 被二次覆写的教训,自己核验一遍才踏实:
- 逐个打开项目的 Project JavaScript 和所有实验的自定义代码,搜
1688360.cc、atob(以及任何来历不明的片段。 - 盘点并轮换所有拥有 Optimizely 后台写权限的用户、API Token 和集成密钥。
- 站内自建表单如果在 11 月 16 日期间收过银行卡,把这批卡信息按可能泄露处理。
- 把未设
HttpOnly的会话 Cookie 或前端密钥视为已暴露并立即轮换。 - 借机上线 CSP(优先锁紧
connect-src,能不给'unsafe-eval'就不给),并接通脚本变更或违规上报。 - 按合规与影响范围评估是否向受影响用户发公告。
没用 Optimizely 的站,也请把第 2 条直接套到自己的 GTM、统计和客服后台上——这些系统的登录权限,实质上等同于你整个网站的前端代码发布权。这和站内之前整理过的 Bitly 旧短链自查、GitHub 账号与 CI 密钥自查 属于同一套排查思路:外部依赖一失守,先查谁手里还攥着写权限。
访问过这些网站的人要担心什么
这波注入集中活跃在 11 月 16 日中午至 17 日清晨(北京时间),各家具体清理时间略有早晚。按你当时在网页上的操作决定要不要补救:
- 仅浏览页面(电脑端):攻击脚本会跟着跑,但窃取 Cookie 与截图主要在页面出现钱包或支付特征时触发;如不放心,关注涉事站点通知,检查近期异常登录或退出活跃会话。
- 复制粘贴过加密货币钱包地址:粘贴出来的内容以及页面开着期间剪贴板里的地址都可能被调包,务必逐笔核对当天的转账收款地址。
- 在网站自建表单输过银行卡:卡号、有效期和 CVV 均存在被外传风险,盯紧账单通知,必要时联系发卡行换卡。
- 通过 Stripe、Adyen 等托管支付框付款:卡号隔离在支付商自己的跨域 iframe 里,这次载荷读不到,但仍建议核对银行交易记录确认账目无误。
- 用 iOS 设备访问过受影响页面:研究者观察到针对 iOS 18.6 及更早系统的页面每 60 秒自动刷新并投递利用链(MATT 安全援引 Hudson Rock 称尚无证据显示有真机被实际攻破)。不管是否中招,都应进“设置 → 通用 → 软件更新”把设备升到 Apple 当前最新系统版本(报告中提到的 18.7.3、26.3 仅源自载荷内部注释,勿当作升级目标版本号)。
资料来源
- Scott Helme / Report URI:World’s Largest Brands Infected With Malware Via Optimizely(2026-11-16):https://blog.report-uri.com/worlds-largest-brands-infected-with-malware-via-optimizely/
- Optimizely 官方状态页(Web Experimentation Security Incident,2026-11-17):https://status.optimizely.com/
- BleepingComputer(含 Optimizely 向其直接提供的账号注册漏洞与处置声明):https://www.bleepingcomputer.com/news/security/optimizely-supply-chain-attack-delivers-malware-to-cnn-fox-news-bbc-salesforce-sites/
- MATT Security:OPTIMJACK 技术分析:https://www.matt.security/blog/optimjack-optimizely-supply-chain-attack
- MDN Web Docs:Content Security Policy、
script-src、connect-src与 Subresource Integrity:https://developer.mozilla.org/en-US/docs/Web/HTTP/Guides/CSP - Cloudflare Client-Side Security(Page Shield)文档(边缘自动注入
report-only脚本监控):https://developers.cloudflare.com/client-side-security/
© 版权声明
本站部分内容源于网络收集,文章等版权归原作者所有,若需删稿请联系管理员邮箱:satomini@warpnav.com
相关文章

暂无评论...
