
旧 Bitly 短链被人重新注册改了跳转:网站和老文章里的短链怎么查、怎么换
老文章里的 Bitly 短链值得翻出来查一遍。2026 年 11 月 15 日,Ransomnews 报道汉堡王、麦当劳多年以前发在推特(X)上的旧短链被人重新注册,点开直接跳去不相干的垃圾页面。问题出在短链平台这一侧,并不一定意味着品牌社交账号被盗;对站长来说,眼下最实用的动作是把全站挂过的 bit.ly 找出来,核对终点和账号控制权,把管不到的旧链直接换成原网址。
这次到底出了什么事
Ransomnews 调查发现,两条出现在 2011 年品牌推文里的 Bitly 短链,信息页显示创建日期竟然变成了 2026 年 11 月 15 日,跳转目标也被换掉了——属于旧短链后缀被重新签发,而不是谁用品牌号发了新帖。
报道内嵌的 Bitly 官方声明证实,确实有人通过漏洞重新利用了部分长期不活跃的旧短链;官方已封禁涉事账号并着手停用受影响链接(截至 2026 年 11 月 16 日查阅时暂未披露触发条件与全网影响规模)。虽然并非所有老链接都中招,但依赖早期第三方短链的站点都值得趁机扫一遍。
我的网站会受影响吗
先翻一下自己站点有没有挂过 bit.ly,尤其是早年文章、已经登不上的老账号,或者当年随手复制别人推文里的短链。按 Bitly 帮助中心的正常规则,三年不活跃的账号会被删除,同时官方承诺删号后原后缀依然不会重新放出来给人注册;这次新闻属于打破常例的异常情况,有老短链就排查一下,有备无患。
短链最爱藏在下面六处“写完就再也没点开过”的地方:
| 位置 | 为什么容易漏 | 被改后的后果 |
|---|---|---|
| 早期文章正文、嵌入的旧推文 | 历史文章多,很少回头逐篇点链接 | 读者从你的正经文章跳去诈骗或赌博页 |
| 导航菜单、页脚、侧栏小工具 | 存在主题或菜单设置里,正文搜不到 | 全站每一个页面都在替对方引流 |
| PDF、电子书、可下载模板 | 文件已经被读者存到本地 | 只能替换站内下载包,已经流出去的没法召回 |
| 邮件模板、自动回复、欢迎信 | 写在发信服务或插件后台 | 每天还在往新订阅者邮箱里发失效短链 |
| 海报、名片、印刷二维码 | Bitly 生成的二维码本质也是条短链 | 印刷品收不回来,只能停用或重印新码 |
| 社交平台旧帖、个人主页简介 | 站外资产,最容易遗忘 | 跟汉堡王一样,高权重老帖替别人带流量 |
核查时如果遇到跳转页提示 “Link Deactivated”、安全拦截提示,或者根本去不到原本介绍的页面,无论是不是被劫持,都应该顺手放进待清理清单替换掉。
怎么查一条短链有没有被换过
查单条链接看两样:现在跳去哪儿,以及自己账号里还能不能管。可以用 Bitly 官方的 Link Checker(https://bitly.com/blog/troubleshoot-short-link-issues/)预览终点网址;Ransomnews 报道里还用过在短链末尾加 + 看信息页的方法(不是每条短链都能打开完整记录,拿来辅助比对即可):
- 创建日期与当年相符:时间上没矛盾,但还是要把预览出来的终点和原文语境对照一遍,确认没被人在账号内改过目标。
- 日期莫名变成近期(晚于发布时间):重点警惕信号。去原账号确认是否做过迁移或重建;只要联系不上原账号或说不清控制权,优先直接替换。
+信息页打不开:先换官方 Link Checker 或登录原账号看。确实已停用或跳往陌生页,就果断换掉。
如果是自己账号建的短链,最踏实的做法是直接登进 Bitly 后台核对列表里的目标网址与编辑权限,并趁机登录一下避免闲置过期。
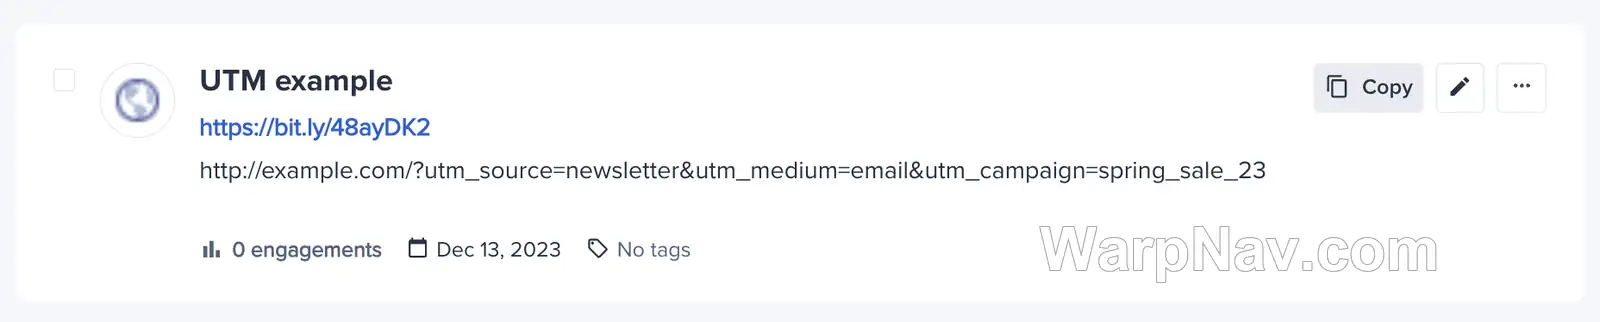
排查过程中别直接在浏览器点开可疑短链:用官方预览入口看地址,或者用命令行只读取 HTTP 重定向头(禁止自动跟随跳转),核实目标安全后再访问。
站内短链怎么一次找全
翻文章后台肯定数不过来,WordPress 站可以按省事到彻底的顺序来扫:
后台搜索:先看文章和页面
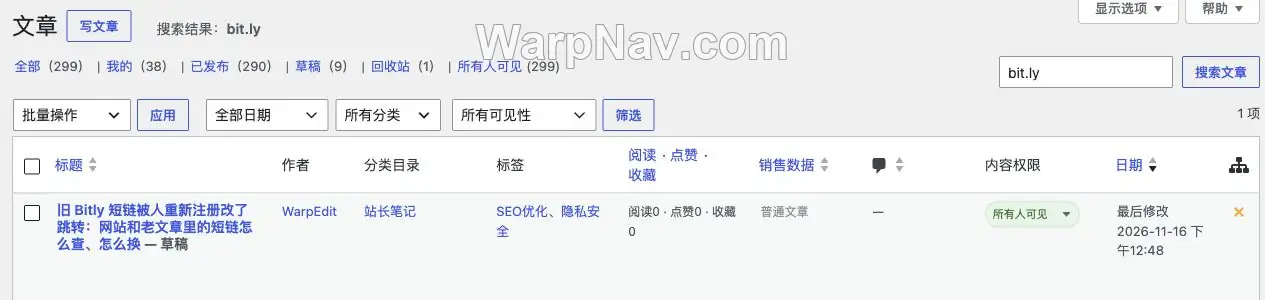
在“文章”和“页面”管理列表右上角直接搜 bit.ly,几秒就能把正文、标题和摘要里的记录拎出来。不过 WordPress 默认搜索够不着导航菜单、自定义字段和插件设置。
数据库查询:把藏起来的也翻出来
能用 phpMyAdmin、宝塔面板或终端的话,直接进数据库查全量(下面表前缀按默认 wp_ 写法,若改过前缀请一并替换):
-- 1. 文章、页面、菜单项正文
SELECT ID, post_title, post_type, post_status
FROM wp_posts
WHERE post_content LIKE '%bit.ly/%';

-- 2. 自定义字段、菜单链接地址
SELECT post_id, meta_key
FROM wp_postmeta
WHERE meta_value LIKE '%bit.ly/%';

-- 3. 小工具、主题和插件配置
SELECT option_name
FROM wp_options
WHERE option_value LIKE '%bit.ly/%';

-- 4. 评论区(访客当年留下的短链同样可能失效)
SELECT comment_ID, comment_post_ID
FROM wp_comments
WHERE comment_content LIKE '%bit.ly/%'
   OR comment_author_url LIKE '%bit.ly/%';
装有 WP-CLI 时直接跑一条命令更快(加上 --all-tables-with-prefix 才会扫进插件自建表;多站共用库先核对表前缀,查询日志注意脱敏别乱发公开群):
wp db search 'bit.ly/' --all-tables-with-prefix站外的那一半
本地留底的 PDF 和安装包文件夹搜一遍,邮件系统模板也过一遍。发在 X 上的老帖子可以用高级搜索 from:你的用户名 url:bit.ly 捞一批(url: 受短链索引影响可能漏掉一部分,更多组合语法可看站内的 X 搜索技巧整理)。
发现被改了怎么办
- 精准替换回原始长网址:先做好数据库整库备份,再用 WP-CLI 先做空跑预演,确认命中条数后去掉
--dry-run正式替换(务必指定--skip-columns=guid,并且只对已核实的那一条完整短链一对一替换,别拿整个bit.ly域名通配扫掉引用原文):# 先预演确认影响范围 wp search-replace 'https://bit.ly/你的旧后缀' 'https://核实后的原始完整网址' --all-tables-with-prefix --skip-columns=guid --dry-run # 核对无误后再去掉 --dry-run 执行 - 找不到原始地址时:宁可删掉超链接或改成纯文字背景说明,也别为了偷懒换成另一家未知短链。
- 处理流出 PDF 和印刷品:站内下载包改好重传;印刷品先扫码看底层是原网址还是短链,短链失控时只能停用或贴新码覆盖。
- 高流量旧页加一句更正:如果一条高浏览页面曾短暂挂过跳向诈骗站的链接,补一句简短的编辑更正,比悄无声息删掉更对得起读者。
- 向 Bitly 申诉停用:确认属于自己早年发布却被他人重新签发的,带上原帖证据联系 Bitly 客服要求冻结。
以后还要不要用短链
短链图的是好记和点击统计,代价是把跳转决定权交给了一个随时可能改规则或出故障的中间商。按“谁掌握终点控制权”来排优先级最稳:
| 方案 | 谁控制终点 | 统计方式 | 潜在隐患 | 适合场景 |
|---|---|---|---|---|
| 第三方短链(bit.ly 等) | 服务商与平台账号 | 平台后台自带 | 账号过期、政策改版或漏洞失控 | 临时推文、极简活动传播 |
| 自有域名+自管跳转 | 你自己(域名 + 跳转规则) | 自接分析或路由日志 | 域名忘记续费或跳转服务宕机 | 海报、名片、印刷二维码、品牌短链 |
| 直接写原始长链接 | 目标网站本身 | 依赖目标站,或自带 UTM | 网址偏长,目标页改版会 404 | 博客正文、技术文档、邮件模板 |
因此原则很清楚:网站正文和技术文档老老实实用原始链接;真正需要短网址印在海报或二维码上,用自己域名的子路径配置跳转——比如用 Cloudflare 的 Bulk Redirects 或 WordPress 重定向插件(记住“自有域名”不等于“把域名绑到 Bitly 平台”,自己手里握着 DNS 和跳转映射表才算真正可控,并且记得留备份和续费提醒)。
这类“外部服务出事、站内连带排查”的清单,站内还有几篇同思路文章可以一起过一遍:Optimizely 投毒后的第三方脚本盘点、Lovable 应用的 Supabase 数据表自查,以及 GitHub 账号与 CI 密钥自查。
资料来源
- Ransomnews 调查报告(含 Bitly 2026-11-15 官方声明与案例追踪):https://ransomnews.com/burger-king-tweet-bitly-link-hijack-2026/
- Bitly 帮助中心(账号三年不活跃删除与后缀复用规则、Link Checker 说明):https://support.bitly.com/hc/en-us/articles/360059651871 / https://bitly.com/blog/troubleshoot-short-link-issues/
- WordPress 官方 WP-CLI 文档(
wp db search与wp search-replace):https://developer.wordpress.org/cli/commands/search-replace/ - Cloudflare Bulk Redirects 官方文档:https://developers.cloudflare.com/rules/url-forwarding/bulk-redirects/
© 版权声明
本站部分内容源于网络收集,文章等版权归原作者所有,若需删稿请联系管理员邮箱:satomini@warpnav.com
相关文章


暂无评论...
