Apache 2.4.71 修复 HTTP/2 远程代码执行漏洞 CVE-2026-119618:怎么查版本,来不及升级先关 h2
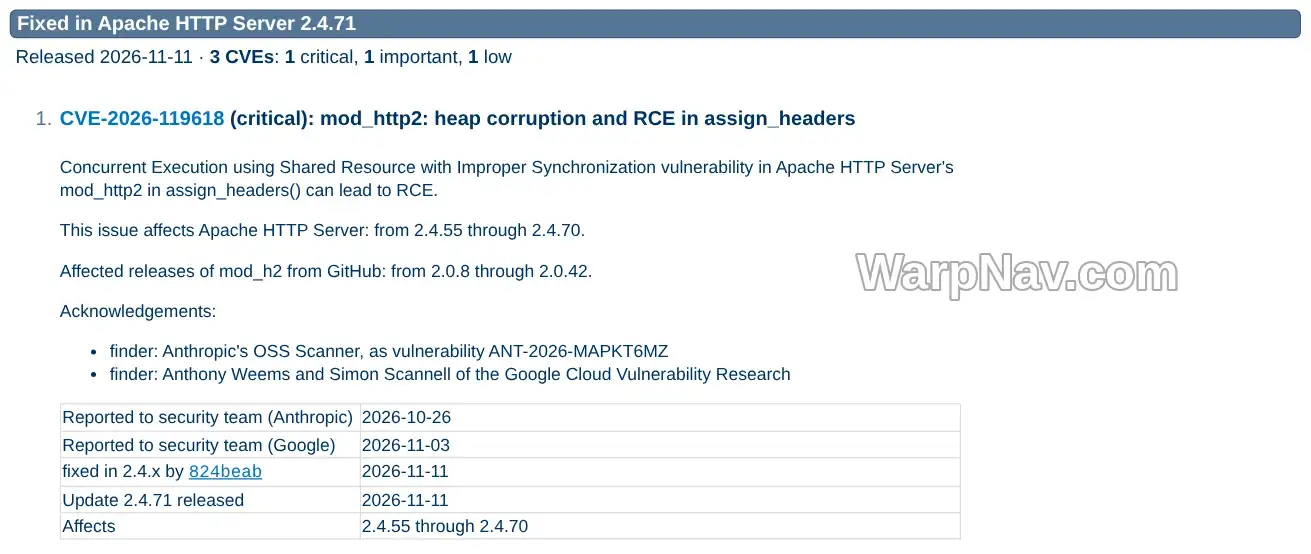
Apache HTTP Server 于 11 月 11 日正式发布 2.4.71,一举修复了隐藏在 HTTP/2 模块里的严重远程代码执行漏洞 CVE-2026-119618。该隐患波及 2.4.55 至 2.4.70 全系列版本,只要服务器打开了 HTTP/2 支持,外部攻击者甚至无需登录鉴权就可能诱导服务崩坏或接管执行指令。
站长拿到通知后真正要落地的不外乎三步:核查版本号、核实 HTTP/2 是否真的处于启用态,随后尽快升到修复包;一时来不及折腾编译或业务兼容的话,就果断先把 h2 协议关掉止血。由于宝塔面板、系统包管理器与纯源码部署查改路线各有门道,下面逐一套清步骤讲明白。
这个漏洞是什么情况
判断手头这台服务器究竟在不在受影响队列里,需要把软件发行渠道、实际安装包修补号以及现行启用协议三本账合起来算清。
核心信息与关联补丁范围
这次出事的核心位于负责解析 HTTP/2 连接的 mod_http2 模块,触发后不仅能打崩工作进程,更存在严重远程代码执行风险。顺着 2.4.71 官方公告,重要指标整理如下:
| 项目 | 详情 |
|---|---|
| 受影响版本区间 | Apache HTTP Server 2.4.55 至 2.4.70;GitHub 上独立发版的旧 mod_h2 2.0.8 至 2.0.42 |
| 修复版本 | Apache 2.4.71(2026 年 11 月 11 日释出) |
| 关键触发前提 | 对外启用了 HTTP/2(Protocols 包含 h2 或 h2c);纯走 HTTP/1.1 的服务器天然安全 |
| 风险定级 | Apache 官方定级为 critical;Red Hat 给定 CVSS 9.8(对其自家 RHEL 9/10 发行包定级为 Important) |
| 漏洞报告来源 | Anthropic OSS Scanner(10 月 26 日上报),以及 Google 云漏洞团队 Anthony Weems 与 Simon Scannell(11 月 3 日独立上报) |
值得顺手一提,2.4.71 还一并堵上了另外两处隐患:mod_md 空指针崩溃问题(CVE-2026-106023,important,波及 2.4.30~2.4.70)以及 mod_vhost_alias 的 1 字节栈溢出(CVE-2026-109163,low,影响 2.4.69~2.4.70)。直接拉升到修复包就能一把消掉这三桩后患。
现在有多危险
安全圈对当下实际危害节奏的公开表态略有温差,按时间戳看最清醒:
- Wiz 在 11 月 11 日发布解读时称尚未监控到现成在野攻击或武器化利用包;虽扫出约 64% 云环境存有该区间的 Apache 实例(其中 51% 直接公网暴露),不过这批扫描并未深究到底开了多少 HTTP/2,实际可达受面低于这个大盘占比。
- Red Hat 风险说明中则提醒已有公开研究成功演示过稳定利用手法,但未明写所指具体论文。
- GitHub 上也已有研究者释出公开 PoC;据 SecurityWeek 实测描述,当前开源样本已能诱发内存破坏并令 Apache 进程崩溃,尚未公开完整的远程代码执行链条。
- 英国 NHS 国家安全运营中心于 11 月 12 日将该项告警定为 High 级并评估存在被实际利用的较高概率。
总归只要当前正在对外提供 HTTP/2,就应当尽早推进升级,没法马上重启升级就立刻按后文先停 h2。至于运行期若发现子进程频繁异常报错崩溃,虽建议按常规思路复查机器异常,但仅靠崩溃日志本身还不足以直接断定曾遭代码执行。
最后切记一句定位边界:这是底层 Web 服务器组件隐患,升级 WordPress 主程序或站点插件完全解不了这个问题(安全机构 Wordfence 母公司 Defiant 也特意发过提醒;如早先拆解的 WordPress 应用层漏洞升级窗口 归应用程序端修补,这一次必须从服务器软件包动手)。
第一步:查 Apache 版本
下手之前先敲定你跑的到底是不是 Apache——如果生产网关是纯 Nginx、LiteSpeed 或 Caddy 且后端没挂 Apache,完全不受 mod_http2 这轮波动牵连。
确认版本与包管理通道差异
登录目标服务器按操作系统体系运行对应核对命令:
# Debian / Ubuntu
apache2 -v

# RHEL / CentOS / AlmaLinux / Rocky
httpd -v

# 宝塔面板自编译安装的 Apache
/www/server/apache/bin/httpd -v
自编译源码而未经手动补丁处理的上游 2.4.55~2.4.70 毫无疑问需要即刻修补;如果走的是系统包管理器,别光凭 -v 吐出来的那串版本号下定论。由于 Debian、Ubuntu 与 RHEL 一向习惯将安全补丁“回移植(backport)”进各自长期冻结的旧版本号里,屏幕上哪怕显示着看似老版本的数字,底层其实已经含了热补丁,具体应核对下文发行版安全公告表格。
再查 HTTP/2 开没开
版本号确实落在隐患区间时,接着顺手核查 HTTP/2 到底有没有真正生效跑起来:
1. 检查模块有没挂载:务必确认下方命令顺利返回完整模块表,千万别把权限报错或空返回当成模块未启用;只要看到 http2_module,就继续往配置文件里摸底:
apachectl -M
# 宝塔环境
/www/server/apache/bin/apachectl -M
2. 检索各站点 Protocols 配置行:搜索输出会顺带扫到备用配置文件,具体只算实际被加载并覆盖对应虚拟主机的那一行生效值——哪怕主文件全局已经写成 http/1.1,倘若底下某个独立的 <VirtualHost> 偷偷复写了 h2,该站点照样露在危险面上,各站点配置建议一个不落过一遍:
# Debian / Ubuntu
grep -RniE '^\s*Protocols' /etc/apache2/
# RHEL 系
grep -RniE '^\s*Protocols' /etc/httpd/
# 宝塔面板及站点
grep -RniE '^\s*Protocols' /www/server/apache/conf/ /www/server/panel/vhost/apache/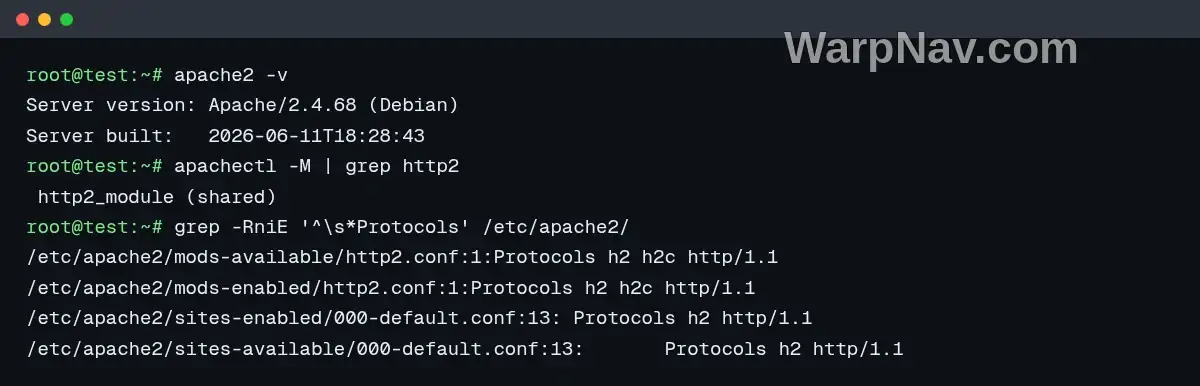
3. 从外部验证握手协议(可选):
curl -sI --http2 https://你的域名/ -o /dev/null -w '%{http_version}
'
返回数字 2 代表这一次请求切实走了 HTTP/2 协商;若站前套了一层 Cloudflare 等 CDN 边缘节点,这条探针测到的往往只是 CDN 边缘配置,回到自己管控的源站内检查真实监听端口和防火墙准入规则才是最踏实的动作。
第二步:升级到修复版本
依据 11 月 13 日核查的各大发行版官方安全追踪页面整理修补指南如下(Debian/Ubuntu 查精细构建号用 dpkg-query -W apache2 apache2-bin;RHEL 系核对包号用 rpm -q mod_http2;商业扩展支持通道请回对应账号中心确认):
| 软件源与平台 | 11 月 13 日修补状态 | 对应修复包或执行方法 |
|---|---|---|
| Apache 上游自编译源码 | 已放行修复 | 升至 2.4.71 或更高正式上游版本号 |
| RHEL 9 | 已修复(RHSA-2026:98981) | 运行 dnf update mod_http2,确认升级至 mod_http2-2.0.26-7.el9_9.1 |
| RHEL 10 | 已修复(RHSA-2026:98978) | 运行 dnf update mod_http2,确认升级至 mod_http2-2.0.29-5.el10_3.1 |
| RHEL 6、7、8 | 不受牵连 | 不带涉事漏洞路径,保持观察无需升级 |
| Debian unstable(sid) | 已修复 | 升级到 apache2 2.4.71-1 |
| Debian 12 / 13 | 安全仓库已释出 | 12 为 2.4.71-1~deb12u1;13 为 2.4.71-1~deb13u1,拉通对应安全源更新 |
| Debian testing(forky) | 追踪页面仍列为受影响 | 如暂缺候选修复包,先照下文关停 HTTP/2 |
| Amazon Linux 2 / 2023 | 已有专门安全通告 | 按 ALAS2-2026-4114 与 ALAS2023-2026-3458 升级 httpd |
| Ubuntu LTS | 已发布回补修复包 | 22.04 为 2.4.52-1ubuntu4.27;24.04 为 2.4.58-1ubuntu8.19;26.04 为 2.4.66-2ubuntu2.8 |
| cPanel(EasyApache 4) | 已修复 | 跑通 /scripts/update-packages,确认 ea-apache24 已到 2.4.71-1 及以上 |
AlmaLinux 与 Rocky Linux 通常紧跟 RHEL 节奏发布,直接敲 dnf update mod_http2 查看是否拉取新包即可。千万记得包更完后必须配合 systemctl restart httpd 或 apache2 彻底重启服务进程,光更包不重启,内存里照旧跑着老代码。
还有个常见疏忽要踩刹车:今年 5 月的 2.4.67 刚刚修复过另一起 HTTP/2 漏洞(CVE-2026-23918),切忌因为几个月前刚折腾着升到 2.4.67~2.4.70 就自认安全——那四个版本恰巧全落在这轮漏洞区间里。而早期手动部署 GitHub 独立仓库版 mod_h2 的机器更须立刻转向:那个仓库早在 6 月 9 日就已归档封存并定格在带有漏洞的末代 2.0.42 版本,不再有补丁更新,参照 NHS 意见应切回使用 Apache 内置的 mod_http2 模块。
升不了?先关掉 HTTP/2
由于 Apache 官方通告本身未列临时缓解方案,Wiz 与英国 NHS 给出的救急一致意见是:短时间若卡在业务兼容或源同步上,直接在配置层面去掉 h2 与 h2c、强退回纯 HTTP/1.1 即可彻底截断触发路径。下面提供两选一改法:
方案一:修改协议白名单。把主配置以及每个 VirtualHost 站点配置内的 Protocols 全部收拢改写为:
Protocols http/1.1方案二:直接卸载模块(Debian / Ubuntu 环境适用)。
sudo a2dismod http2
sudo apache2ctl configtest && sudo systemctl restart apache2
RHEL 系用户则可在 /etc/httpd/conf.modules.d/10-h2.conf 内注释掉 LoadModule http2_module 一行——不过鉴于 RHEL 9/10 早就备好了热补丁包,系统允许的话走包升级反倒最利索。
无论选哪种止损手法,动手重启前切记跑一遍语法体检(configtest,宝塔用 /www/server/apache/bin/apachectl -t),见到 Syntax OK 再落地重启免得把全站弄宕机;完成后复用前文的 curl 命令探测,看到输出退为 1.1 即宣告缓解成功。关停期间网页浏览一切如常,仅多图重资源页面并发首屏会有极细微拖慢,待后续顺利接好修复版再把 h2 加回来就好。
宝塔面板用户怎么处理
因为宝塔里的 Apache 属于独立自编译包,在 SSH 里敲系统包管理器的 apt upgrade 或 dnf update 是管不着它的,具体得按面板的三步路线走:
- 摸清版本与协议:用前文提到的
/www/server/apache/bin/httpd -v和apachectl -M验清底数。宝塔主配置存放在/www/server/apache/conf/httpd.conf,分站点文件则在/www/server/panel/vhost/apache/下面,对应后台面板“软件商店 → Apache → 设置 → 配置修改”以及单站“配置文件”分页。 - 能切新版就带备份升:去“软件商店 → Apache → 设置”看看版本切换列有没有新上架
2.4.71;只要面板还没跟上推送这个修复号,就直接按第 3 步先停协议(如见到可升级新版,别忘了提前做站点和配置备份)。 - 改配关闭
h2并防覆写:通查主配置与所有开有 SSL 站点配置中的Protocols一行,剔除h2、h2c只留http/1.1后保存并重载进程。宝塔有个隐藏暗坑:当你在界面反复开关站点 SSL 或调其它建站参数时,面板有时会自动覆盖重置该站的配置文件——后续每逢改过面板设置记得再抽空回查一趟确认没被重新写回h2。
有关宝塔基础入口与面板端口防线管理,可参考站内整理的 宝塔面板说明页;同样道理,做 PHP 建站的站长之前如果经历过 PHP2Shell 漏洞排查,也都会熟悉这条铁律:操作系统与 Web 服务底层漏洞必须下沉回系统或面板组件修补,光点网站后台插件升级帮不上忙。
常见问题
我用的是 Nginx 反向代理到 Apache,受影响吗?
核心取决于后端 Apache 自己到底有没有监听并吃进 HTTP/2 流量。常规“Nginx 前端对外 + Apache 后端仅监听 127.0.0.1 且内部走 HTTP/1.1”架构风险微乎其微;只有当后端 Apache 自身端口暴露公网,或配置显式对前端开了 h2c 明文回源时,才需要加急堵上。
只开了 h2(HTTPS),没开 h2c,算不算受影响?
照样在影响范围里。h2 与 h2c 只是分别服务加密与明文连接的两套传输入口,底层跑的还是同一套 mod_http2 逻辑模块,开了任何一项就需一并修复或关停。
升级之后要不要检查服务器有没有被入侵?
截至 11 月 13 日还没有公开确认借由该漏洞打穿生产主机的实锤案例。不过倘若升级前恰好瞥见 Apache 报错日志刷屏出现子进程异常退出(如密集 segmentation fault 或 child pid ... exit signal),甚至发现陌生后台进程与可疑计划任务,稳妥起见仍需认真梳理一次系统入侵排查。
资料来源
- Apache HTTP Server 2.4 官方安全通告页(含 2.4.71 修复记录,2026-11-11):https://httpd.apache.org/security/vulnerabilities_24.html
- Debian 安全漏洞追踪(CVE-2026-119618):https://security-tracker.debian.org/tracker/CVE-2026-119618
- Ubuntu 安全公告及发行版补丁版本号:https://ubuntu.com/security/CVE-2026-119618
- Red Hat 安全公告(RHEL 9/10 评价与修复号):https://access.redhat.com/security/cve/CVE-2026-119618
- Amazon Linux 安全中心:https://explore.alas.aws.amazon.com/CVE-2026-119618.html
- Wiz 安全解析博客(2026-11-11):https://www.wiz.io/blog/cve-2026-119618-rce-apache-http-server-vulnerability
- NHS England Digital 告警 CC-4892(2026-11-12):https://digital.nhs.uk/cyber-alerts/2026/cc-4892
- The Hacker News / SecurityWeek / cPanel / Apache mod_http2 手册(2026-11-13 核对):https://thehackernews.com/2026/11/critical-apache-http2-flaw-could-let.html 、https://www.securityweek.com/apache-patches-critical-http-server-rce-found-by-anthropic-google/ 、https://support.cpanel.net/hc/en-us/articles/44958593582103-Vulnerability-CVE-2026-119618-Remote-code-execution-in-Apache-HTTP-Server-mod-http2 、https://httpd.apache.org/docs/current/mod/mod_http2.html
© 版权声明
本站部分内容源于网络收集,文章等版权归原作者所有,若需删稿请联系管理员邮箱:satomini@warpnav.com
相关文章

暂无评论...
