用 Lovable 做的应用会漏数据吗?5 分钟自查 Supabase 行级安全(RLS)
先说结论:这次集中暴露的数据安全隐患,并不是 AI 建站平台被攻破,而是应用自身的数据库权限配置留了口子。当网页直接调用 Supabase Data API,而目标表所在的 schema 已开放给 API、匿名角色拥有读取权限、表本身又未开启行级安全(RLS)时,任何拿到项目地址和前端公钥的人都能直接拉取整张表(能否写入或删除同样取决于对应授权)。
只要你用过 Lovable、Bolt 或 v0 搭建项目并连接 Supabase 存储用户邮箱、订单、报名表或聊天记录,现在就值得花 5 分钟按本文清单核对一遍——Supabase 10 月 30 日的默认收紧与 Lovable 11 月 12 日的发布前审查,都不会替你修改已经建好的旧表权限。
问题有多普遍
汉堡安全公司 Crissy Field 联合德国《商报》(Handelsblatt),从 Common Crawl 网页存档中梳理了 2025 年 12 月至 2026 年 9 月间的 159,041 个 Lovable 项目,其中 34,545 个接入了 Supabase。在 24,664 个网站上,页面刚打开就直接从数据库拉取了数据,无需任何登录动作。
研究者进一步使用前端公开的同一把公钥发出只读请求,最终在 7,403 个网站、共 10,560 张表里看到了带邮箱地址的记录(《商报》11 月 2 日先发德文报道,本文统计口径以 11 月 15 日查阅的英文研究报告为准)。
报告列出的真实案例相当触目:一个德国生活方式论坛暴露了 8 万多份含姓名、邮箱和生日的用户资料及 20 多万条私信;多家活动主办方和餐厅泄露了包含电话、住址与票码的订单;甚至还有服务商将 1,000 多条护照号码暴露在外网。研究者只下载了部分样本用于核实、未公开具体域名,目前也无法判断这些公开接口是否曾被恶意爬虫扫库。
“30% 泄露率”是误读
中文社交平台转述时常把这件事简化成“三成 Lovable 应用泄露用户数据”,研究团队在报告原文中明确指出了几处口径误读:
| 常见说法 | 研究报告的实际口径 |
|---|---|
| 30% 的 Lovable 应用都在漏数据 | 30% 来自 7,403 ÷ 24,664,分母只是“打开首页就会请求数据库”的那批网站,而非全部 15.9 万个项目 |
| 被统计到的站都泄露了隐私 | 筛选标准是表内出现邮箱字段,里面既包含真正的用户隐私,也混有公开联系邮箱或测试数据;而没有邮箱字段的敏感表又不在其列 |
| 这个比例能代表全部 Lovable 项目 | 研究样本取自 Common Crawl 网页抓取存档,报告明确提示样本结构不具全量代表性 |
| Lovable 平台遭到入侵 | 平台本身未被攻破,本质是各个应用自己的数据库对未登录匿名请求“有问必答” |
如果把分母换算成全部 34,545 个接入 Supabase 的项目,确认出现带邮箱字段表的站点约占 21%(7,403 ÷ 34,545)。无论按哪个口径看,这都不是零星个例,而是同一种默认配置套路在大量 AI 生成项目里反复重演。
为什么一把公钥就能读表
Supabase 支持浏览器直接调用自动生成的数据 API(前提是项目启用了 Data API 且目标表处于对外暴露的 schema 内)。前端代码里携带的公钥(新版称 publishable key,旧版称 anon key)本来就是设计给浏览器公开使用的,本身不是漏洞所在。真正决定陌生人能不能看数据的,是数据库里的两道防线:
- 表级授权(grant):决定某个数据库角色有没有资格访问这张表;
- 行级安全策略(RLS policy):在拥有表级授权的前提下,逐行过滤当前用户具体能看到或改到哪几条记录。
在 Supabase 默认策略收紧之前,public schema 下新建的表会自动向未登录角色 anon 授予完整的增删改查权限,大量早期 AI 生成的数据库正处于这种状态。一旦未开启 RLS,按 Supabase 文档的描述,该表就会对任何获得授权的角色开放可读可写。
换句话说,隐患往往源自“前端公钥可见 + 表级默认授权 + 未开 RLS”三者叠加。另一种常见疏漏则是开启了 RLS,却把读取策略条件写成 using (true)——这条语句用于公开文章展示时合理,但若错贴在私有订单或用户信息表上,对应角色无需鉴权即可拉取全表每一行。
此外还有一条绝对红线:Supabase 的 secret key(旧称 service_role key)具备绕过一切 RLS 规则的最高权限,必须严格留在服务端环境;一旦误写入前端代码或打包进构建产物,数据库里的行级策略都会直接失效。
平台新改动管不到旧表
Supabase 与 Lovable 近期都上线了安全改进,但两项更新均无法自动修复已经上线的老项目:
| 平台改动与时间 | 覆盖范围 | 盲区与适用边界 |
|---|---|---|
| Supabase 默认收紧(4 月 28 日公布,5 月 30 日起成为新项目默认,10 月 30 日覆盖已有项目) | 改动生效后新建的表,必须显式执行 grant 才对外开放 API |
旧表“保留原有授权并继续可访问”(changelog 原话),不会自动收回历史权限 |
| Lovable 发布前审查(11 月 12 日上线) | 使用内置后端的项目点击发布时弹出安全审查框,支持一键修复或选择“仍然发布” | 仅覆盖内置后端且处于活跃发布流的项目;默认不拦截发布(仅新建 Enterprise 工作区默认开启阻断),既不管无人维护的老站,也不直接覆盖外接 Supabase 的架构 |
因此,只要项目在平台更新前建过表或接入过外部 Supabase 实例,仍需按下面步骤逐张表亲自排查一遍。
5 分钟自查怎么做
以下三步定位高风险配置缺口,适合先快速排查一遍最容易漏数据的环节,再视业务敏感度决定是否要做完整安全审计。
第一步:跑一遍 Supabase 安全顾问
登录 Supabase 控制台,打开项目左侧的 Advisors 面板,优先核查 Security Advisor 标出的几项高危告警:
| 检查项代码 | 级别 | 问题说明 |
|---|---|---|
0013_rls_disabled_in_public |
ERROR | 暴露给数据 API 的表未开启 RLS,拥有对应表权限的角色不受逐行过滤 |
0023_sensitive_columns_exposed |
ERROR | 未启用 RLS 的表里出现了疑似密码、证件号或 API 密钥等敏感字段 |
0024_permissive_rls_policy |
WARN | 存在条件写成 using (true) 的恒真放行策略 |
0007_policy_exists_rls_disabled |
ERROR | 虽然编写了 RLS 策略,但表本身忘了打开 RLS 开关,策略处于空转状态 |
0025_public_bucket_allows_listing |
WARN | 公开 Storage 存储桶允许匿名列举全部文件清单 |
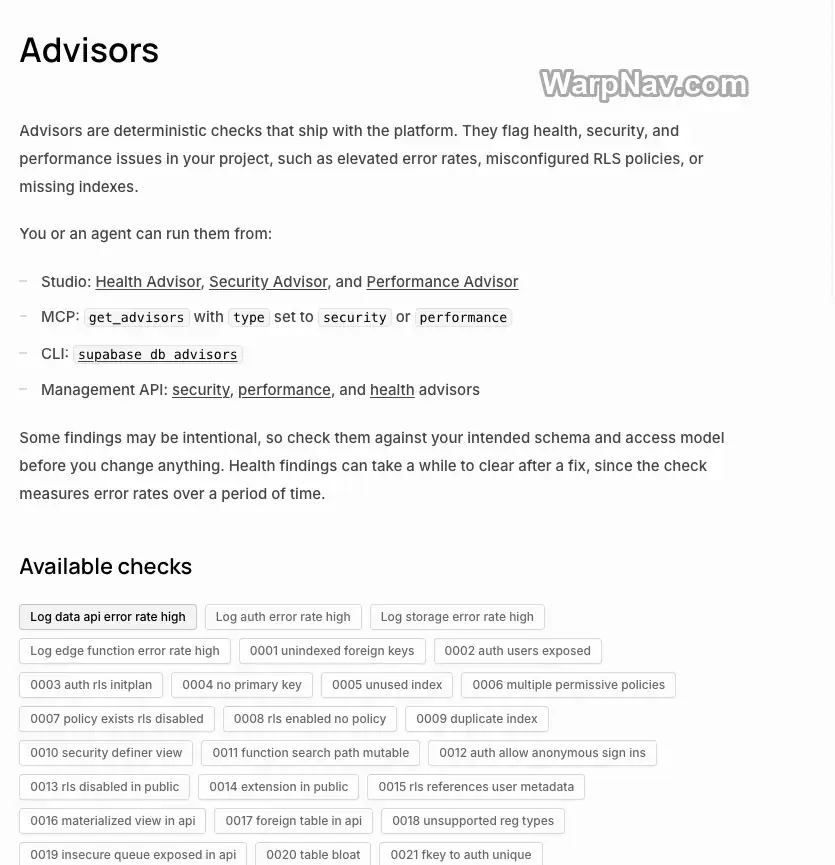
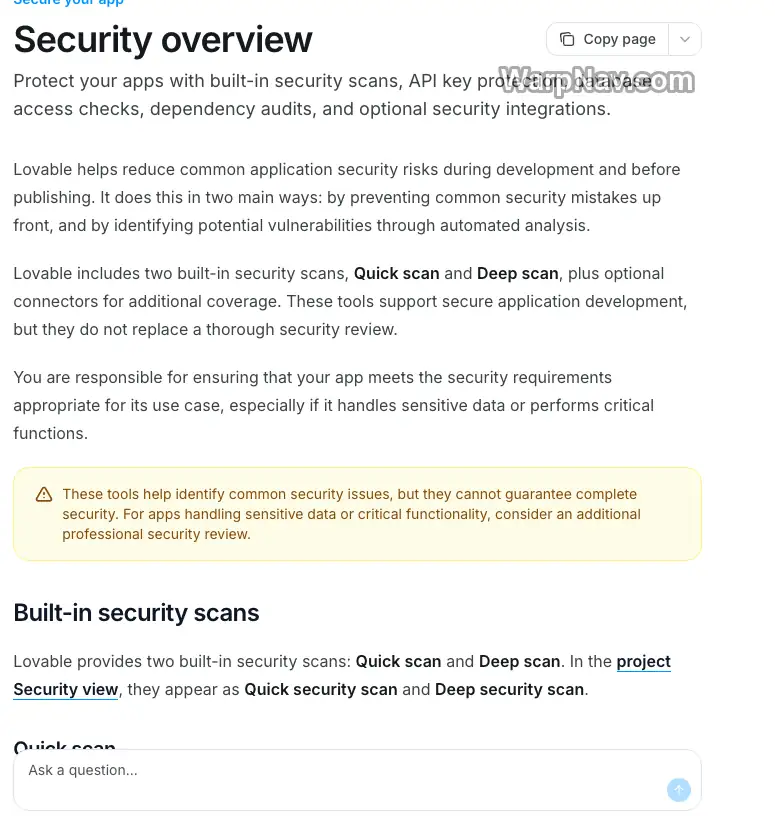
如果项目托管在 Lovable 内置后端,还应在 Security 视图手动触发一次 Deep scan——日常点击发布时只会自动跑较轻量的 Quick scan,更细粒度的权限和逻辑排查需要手动点开。
第二步:用 SQL 列一遍 RLS 状态和授权
打开 Supabase SQL Editor 运行下面两段查询,第一段排查 public schema 下的表是否开启 RLS,第二段直接列出 anon 和 authenticated 两个前端角色实际拿到的表权限:
select c.relname as table_name, c.relrowsecurity as rls_enabled
from pg_class c
join pg_namespace n on n.oid = c.relnamespace
where n.nspname = 'public' and c.relkind = 'r'
order by rls_enabled, table_name;

select table_name, grantee, privilege_type
from information_schema.role_table_grants
where table_schema = 'public'
  and grantee in ('anon', 'authenticated')
order by table_name, grantee;
一旦发现私有业务表的 rls_enabled 为 false、或对前端角色留有多余读写授权,应立即列为优先修复对象。此外,这两条查询只盘点 public 普通表上的直接授权;如果项目里用到了视图(View)、其他暴露给 API 的自定义 schema、角色继承授权或 Storage 文件桶,还需单独补充检查。
第三步:用两个普通账号互看
控制台状态全绿后,最好用真实请求跑一轮越权验证:在应用里注册两个普通测试账号,登录账号 A 后通过浏览器开发者工具或接口请求尝试读取、修改账号 B 的订单或个人资料,再退出登录测试未登录态能否直接调通私有表接口。仅在前端界面隐藏按钮并不构成隔离,只有做到“已登录用户仅能读写本人数据、匿名与其他账号请求一律被数据库拦截”,隔离才算真正生效。
每类表该怎么设
不同业务表所需的暴露面各不相同,可以按下面这张最小权限原则对照收紧:
| 表的类型 | 未登录用户(anon) | 登录用户(authenticated) | 推荐配置方案 |
|---|---|---|---|
| 公开展示内容(菜单、活动、文章) | 只读 | 只读 | 开启 RLS 且只保留 select 策略;增删改仅放服务端或后台 |
| 报名表、候补名单、联系表单 | 仅允许提交新增,禁止读取 | 同左 | 仅授予 insert 权限并编写对应策略,彻底撤销 anon 的 select 授权 |
| 用户资料、订单记录、私信 | 无权限 | 仅本人读写 | 策略条件写为 (select auth.uid()) = user_id,按读写操作分别建策略 |
| 证件、支付信息、内部邮件摘要 | 无权限 | 禁止前端直连 | 下沉至服务端接口或 Edge Functions 读取原始表,前端仅拿脱敏结果 |
| 后台管理、审计日志、运营统计 | 无权限 | 无权限 | 彻底 revoke 掉 anon 与 authenticated 授权,仅在服务端使用 secret key 访问 |
动手修改时要牢记 Supabase 文档反复强调的一点:新建 RLS 策略并不会收回历史上已经授出的表权限。对于老表,写完策略后还必须手动执行 revoke 撤掉多余的 grant。新旧 API 密钥体系的切换方法,也可以对照站内的 Supabase 站点指南 一起检查。
已经暴露了怎么办
- 先止血并复测:第一时间对暴露表开启 RLS、补齐策略并收回多余授权,随后重跑 Security Advisor 并用匿名与跨账号请求实测接口确认已拦截,再继续清理后续风险。
- 排查前端是否夹带 secret key:在代码仓库、前端构建产物或浏览器 Sources 面板全局搜索
service_role和sb_secret_。一旦发现曾打包到客户端,立刻前往 Supabase 控制台轮换密钥使旧凭证失效。 - 翻看日志评估波及范围:在 Supabase Logs 中检索相应 REST 接口在上线以来的读取记录,统计异常放量时段与涉及的数据表字段。
- 对照法规核实通报义务:是否落入具体法域监管,应结合自身业务与实际数据处理活动(而非单纯依据用户国籍)评估:若适用中国《个人信息保护法》,第五十七条要求在发生或可能发生泄露时立即补救并通知监管部门与个人(采取有效措施能避免危害的可不通知个人,但监管部门仍可要求通知);若适用 GDPR,数据控制者原则上须在知悉后 72 小时内向监管机构报告(极低风险情形除外),对个人构成高风险时还须及时告知当事人。
以后发布前过一遍
- 凡需前端 Data API 访问的业务表,务必把
grant、enable row level security和create policy打包写进同一份数据库迁移脚本;无需前端直连的内部表,从一开始就不要开放 API 授权。 - 每次让 AI 辅助新增功能后,顺手复查一次 Security Advisor——很多越权隐患正是在自动生成新表或新存储桶时悄悄混入的。
- 正如 Crissy Field 报告与 Lovable 安全文档共同提醒的,自动扫描只能兜住显性配置失误;涉及证件、交易或健康敏感数据的项目,上线前最好请熟悉数据库权限模型的工程师人工过一遍。
- 如果想对比同类开源 AI 建站方案的本地搭建,可看站内的 Open Lovable;同样围绕凭证与权限暴露的排查习惯,也可以参考 GitHub wfx-loot 事件自查清单 与 站点第三方脚本自查指南。
资料来源
- Crissy Field 英文研究报告(2026-11-15 查阅):https://www.crissyfield.de/research/lovable-en/
- Hacker News 讨论帖(2026-11-15 查阅):https://news.ycombinator.com/item?id=50499017
- Supabase changelog「Tables not exposed to Data and GraphQL API automatically」(2026-04-28 发布,含 10-30 时间表):https://supabase.com/changelog/45329-breaking-change-tables-not-exposed-to-data-and-graphql-api-automatically
- Supabase 文档 Row Level Security:https://supabase.com/docs/guides/database/postgres/row-level-security
- Supabase 文档 Advisors(检查项 0007、0013、0023、0024、0025):https://supabase.com/docs/guides/observability/advisors
- Lovable changelog(2026-11-12「Review critical security findings before you publish」):https://docs.lovable.dev/changelog
- Lovable 文档 Publish 与 Security overview:https://docs.lovable.dev/features/publish 、https://docs.lovable.dev/features/security
- Supabase 文档 Securing your API:https://supabase.com/docs/guides/api/securing-your-api
- 《中华人民共和国个人信息保护法》:https://www.cac.gov.cn/2021-08/20/c_1631050028355286.htm
- 欧洲数据保护委员会 EDPB Data breaches(通知条件与 72 小时要求):https://www.edpb.europa.eu/sme-data-protection-guide/data-breaches_en
© 版权声明
本站部分内容源于网络收集,文章等版权归原作者所有,若需删稿请联系管理员邮箱:satomini@warpnav.com
相关文章

暂无评论...
