从 11 月 10 日起,一批被盗的 GitHub 账号在自己能写入的仓库里开「docs: dependency audit notes」PR,随后推送偷 CI 密钥的工作流,几分钟内再撤回、删掉运行记录。安全公司 Aikido 统计到 4,837 个账号参与,探测 PR 落在 61,764 个仓库,Aikido 最新摘要确认至少 1,835 个仓库发生了凭据外泄。你的仓库有没有中招,用三样东西就能先判断:有没有这个标题的 PR 或 wfx-docs 分支,11 月 10 日后有没有几类特定提交,Actions 运行编号有没有缺号。下面按这个顺序讲怎么查,以及中招后先做什么、后做什么。
哪些仓库需要查
先按权限列清单:个人仓库、组织仓库,以及账号以协作者身份参与的项目,都可能在范围内。Aikido 观察到的是被盗用账号的活动;收到可疑 PR 的仓库数、实际运行恶意代码的仓库数和确认泄露凭据的仓库数,是三个不同的统计口径。陌生 PR 本身不能证明密钥已被读走。
哪些凭据要优先核对
如果未经授权的工作流确实运行过,先列出该工作流当时能访问的部署密钥、包发布令牌和云身份。若开发者机器或自托管 Runner 运行过可疑代码,还要单独核对那台机器已经登录的服务。后文的处置表可用来逐项登记、吊销和复核。
为什么很多人还没发现
Aikido 11 月 12 日的数据是:在账号主人自己不拥有的仓库里(通过协作者或组织权限进去的),探测 PR 有 10,431 个,其中 92% 还开着。OX Security 同一天的统计更大,探测 PR 超过 66,200 个,约 89% 未处理,而且 11 月 12 日当天又新开了 4,100 多个。攻击还没结束。
一个 PR 标题叫「依赖审计说明」,放在一堆 Dependabot 和文档 PR 中间,确实很容易被当成噪音划过去。
先查这三处
下面的检查针对你能写入的所有仓库,包括自己的、组织的、以协作者身份加入的。时间范围从 11 月 10 日起。命令用的是 GitHub 官方 CLI(gh)和 Git,把 你的用户名或组织 换成实际值。
1. 有没有探测 PR 和 wfx-docs 分支
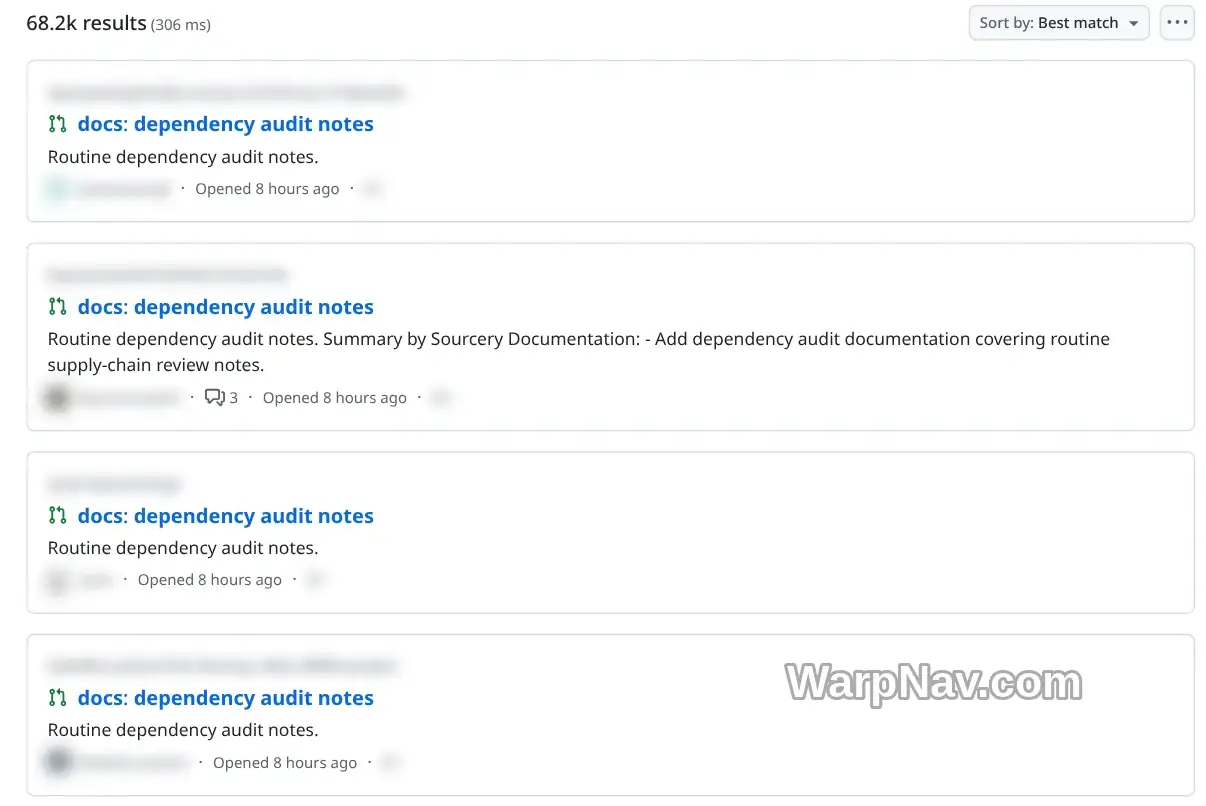
在网页上,直接搜索 is:pr "docs: dependency audit notes",再加上 user:你的用户名 或 org:组织名。用命令行:
gh search prs "docs: dependency audit notes" --owner 你的用户名或组织 --created ">=2026-11-10"单个仓库查分支:
git ls-remote --heads origin wfx-docs 'chore/*' 'ci-check-*'标题命中后,核对 PR 的作者、源分支、提交时间,并通过既有联系方式向本人确认。普通 GitHub 用户也能从 fork 提 PR;只有确认是本次活动中的未授权操作,才能据此判断账号遭到盗用。
2. 11 月 10 日后有没有那几类提交
把仓库拉到本地后,在所有分支上找这几个提交信息:
git fetch --all
git log --all --since=2026-11-10 --format='%h %ad %an %s' --date=iso \
  | grep -E 'ci: refresh build cache|chore: add ci helper|chore: add dependency audit workflow|ci: restore|ci: cleanup|chore: initial commit'
chore: initial commit 那一条是 The Hacker News 补充的:在空仓库里,攻击者会先推一个初始提交,再加新的工作流文件。正常项目里也常见这个提交信息,所以它只在空仓库、且紧跟着出现新工作流时才算可疑。
Node.js 项目再单独查一下 postinstall:
git log --all --since=2026-11-10 -p -- package.json | grep -n 'postinstall'
git log --all --since=2026-11-10 --name-only --format='' | grep -E '^\.ci-.*\.sh$|build-audit-'
有输出时查看提交差异,不执行其中的脚本。普通 revert 通常会保留原提交;被删分支或被改写历史上的提交,新克隆可能看不到。先保留已有克隆和远端跟踪引用,并结合 PR、审计日志或已记录的 SHA 查证。
GitHub 的提交搜索可补查默认分支。短命分支要结合已有本地引用、PR 事件和组织审计记录判断;任何一处未命中都不足以排除影响。
3. Actions 运行编号有没有缺号
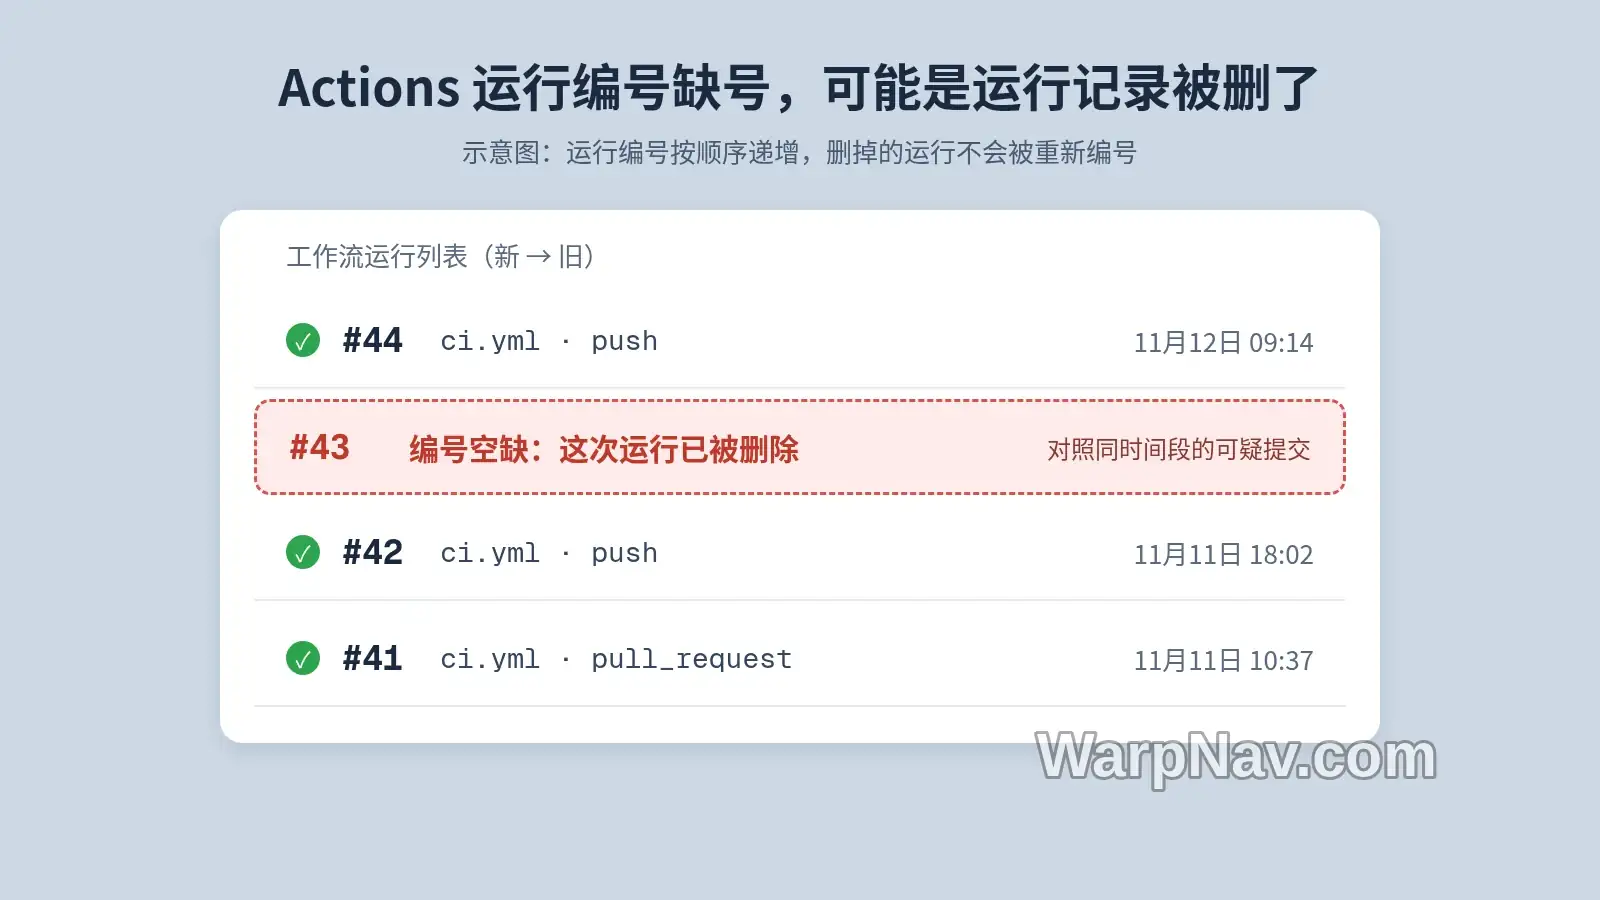
GitHub 对每一个工作流分别编号。查看同一工作流的未过滤列表,确认时间范围和分页后,再标记中间缺少的编号;不同工作流的数字不能拼在一起比较。
gh run list --workflow ci.yml --limit 100 --json number,createdAt,headSha,event \
  --jq '.[] | "\(.number) \(.createdAt) \(.headSha[0:7]) \(.event)"'
把 ci.yml 换成实际工作流文件。命令默认只展示这里指定的最近 100 条,繁忙仓库需扩大范围。缺号与可疑提交时间吻合时,继续核对审计日志、云端令牌使用和部署记录;凭缺号无法证明脚本运行或凭据外泄。
维护者主动清理、日志保留策略和筛选条件都会影响你能看到的记录。保留原始审计事件和时间戳,再与账号本人核实。
中招了先做什么
发现未经授权的改动时,先保存 PR、SHA、工作流编号、账号和时间,再从可信设备阻断可疑会话、令牌和 Runner。并行核查云端持久授权;确认失陷环境已经隔离后,再发放替代密钥。
第一步:处理被盗的账号
先联系账号持有人核实。如果你自己的账号确实出现未经授权的提交或 PR:
- 改密码,并在 Settings → Sessions 里登出其他会话。
- 在 Settings → Developer settings → Personal access tokens 里吊销所有经典 token 和细粒度 token,需要的再重新生成,并设置过期时间。
- 在 Settings → Applications 里检查已授权的 OAuth 应用和 GitHub App,撤销不认识或不再使用的。
- 在 Settings → SSH and GPG keys 里删掉旧的 SSH 密钥,重新生成。
- 开启双重验证,能用通行密钥(passkey)或硬件密钥更好。
这几条和 SafeDep 研究员给出的建议一致(The Hacker News 转述)。如果是组织里其他成员或机器人账号,组织管理员要先移除它的写权限,再让账号主人做上面这些。WebdriverIO 这次就是机器人账号 wdio-bot 的 token 被用来推了提交,还绕过了分支保护。
还有一件事别漏掉:凭据是怎么丢的,Aikido 也不知道。如果你的账号在 10 月 GhostAction 那一波里出过事,这次被利用的概率明显更高(The Hacker News 转述的数据是约为其他活跃账号的 1,000 倍)。那一波留在开发者电脑上的痕迹包括伪装成字体的 public/fonts/fa-solid-400.woff2(实际是 JavaScript)、打开文件夹就会运行它的 VS Code 隐藏任务,以及带 #ghc2 标记的 cron 任务。电脑本身没清干净,换多少次 token 都会再丢。
第二步:关 PR、删分支,但先留证据
关闭探测 PR、删除 wfx-docs 和可疑的 chore/ 分支之前,先把 PR 编号、提交 SHA、时间记下来,后面查云日志要用。仍在默认分支上的投毒代码要立即回滚;OX Security 11 月 12 日还看到几十个公开仓库的默认分支上留着恶意载荷。
第三步:轮换所有工作流能碰到的密钥
Aikido 和 OX 的口径一样:只要投毒提交落进了启用 Actions 的仓库,就把这个工作流能读到的所有仓库级、组织级 secret、variable 和云角色都当作已泄露,哪怕你看不到任何运行记录。具体包括:
- 仓库和组织的 Actions secrets、Environments 里的 secrets。
- 云厂商的长期密钥(AWS Access Key、Azure 客户端密钥、GCP 服务账号密钥)。
- npm、PyPI、Packagist、crates.io 的发布 token。
- 工作流里用到的 AI 服务 API Key、数据库密码、Webhook 地址。
GITHUB_TOKEN 本身在运行结束后就失效,不用手动轮换;但它在运行期间能做的事(比如推代码、发版本)要回头确认有没有被用过。
如果有人在投毒提交上执行过 npm install,那台电脑也要当作已失陷,上面的个人凭据(SSH 密钥、云 CLI 登录、.npmrc 里的 token 等)一起换。
第四步:找换了密钥也去不掉的后门
这是最容易漏的一步。脚本在能拿到权限时会做三件事,专门为了在密钥轮换后继续保持访问。The Hacker News 汇总了研究员建议的排查点:
| 平台 | 查什么 |
|---|---|
| Azure / Entra ID | 应用注册里名为 wfx-ci-*、不是你建的联合身份凭据 |
| AWS | 角色信任策略里出现 "Principal": {"AWS": "*"};CloudTrail 里名为 wfx-* 的 AssumeRoleWithWebIdentity 或 AssumeRole 会话,后面跟着 CreateAccessKey 或 UpdateAssumeRolePolicy |
| GCP | 来自 GitHub 工作负载身份池的 GenerateAccessToken、SignJwt 调用 |
| HashiCorp Vault | 来自 GitHub OIDC 签发方的 JWT 登录 |
个人开发者如果只用 GitHub、没把云账号接进 Actions,这一步可以跳过;用了 OIDC 部署到云上的,一定要查。
如果你装过受影响的包
自动发布流程把载荷带进了几个公开包。按 Aikido、OX 和 The Hacker News 的信息:
- Packagist
digitalelvis/neuronai-studio3.14.3:装过或打开过的机器按已失陷处理,固定到 3.14.2 或更早。普通的composer install不会触发,但在它的 vendor 目录里跑npm install会。 - Go 模块
github.com/onuragtas/docker-envv1.0.278、v1.0.280:载荷只在工作流文件里,Go 代码和二进制没变,Go 构建也不会执行工作流文件,影响可能不大,但仍建议移除这些版本。 - Go 模块
github.com/vkuznet/gocurl的伪版本v0.0.0-20261111095532-8d5aad0cb0da:建议屏蔽。
以后怎么少吃这种亏
这次攻击能成,前提是攻击者拿到了有写权限的 token。下面几项设置不能保证不丢凭据,但能让丢了之后的损失小很多。
把高价值密钥放进受保护的 Environment。在仓库的 Settings → Environments 里建一个 production 环境,设置「Required reviewers」,把部署密钥放在这里。工作流要用这些密钥,必须有人点批准。攻击者塞进普通 CI 工作流的代码,就碰不到它们。
工作流的默认权限设成只读。Settings → Actions → General → Workflow permissions 选「Read repository contents and packages permissions」,需要写权限的工作流在 YAML 里用 permissions: 单独声明。
收紧云端的 OIDC 信任条件。AWS、Azure、GCP 信任 GitHub OIDC 时,把条件限制到具体仓库、具体分支或 Environment,而不是整个组织或任意分支。这样短命分支上的工作流就换不到云会话。
必需状态检查要指定来源。同名检查本身不能证明它来自受信任的构建服务。GitHub 的分支保护和规则集允许给必需检查指定预期的 GitHub App 来源,指定以后,随便哪个 token 发的同名状态就不算数了。
token 能短就短,能细就细。优先用细粒度个人访问令牌,只授权需要的仓库和权限,设置过期时间;机器人账号尤其如此。不用的经典 token 尽早删掉。
本地装依赖时对安装脚本多留个心。对来源不熟的项目,可以先用 npm install --ignore-scripts 看看,确认没问题再正常安装。这次 postinstall 那一种,就是冲着开发者电脑来的。
如果想把 token 和恢复码统一管起来,可以用 Bitwarden 这类密码管理器,或者自建的 Vaultwarden,至少别再把 token 写在笔记或 shell 历史里。这次脚本连 shell 历史都读。
常见问题
只看到探测 PR,没看到投毒提交,还要换密钥吗?
同名 PR 只是一条线索。先确认是否属于这次活动、作者操作是否获授权,再核对哪些工作流和凭据可能暴露。真实盗用已确认时,立即处置账号;工作流日志不完整时,对其可访问的高价值凭据按可能泄露处理。
私有仓库也会受影响吗?
可能。公开统计只覆盖研究员看得到的公开仓库和默认分支。Aikido 发现脚本里有专门针对私有仓库的配置,推测私有仓库也在目标里。私有仓库同样按上面的步骤查。
这是 GitHub 的漏洞吗?
目前的证据不支持这个说法。恶意提交以真实用户身份、用被盗的访问令牌推送,研究员判断是凭据被盗,不是平台漏洞。到 11 月 13 日为止,没有看到 GitHub 针对这次事件的公开说明。
和 10 月的 GhostAction 是同一伙人吗?
Aikido 认为不是。两次涉及的账号重叠很多,有 100 多个仓库的新载荷直接塞进了 GhostAction 留下的工作流文件,但基础设施、工具和手法不同。被盗凭据经常在多个攻击者之间流转,所以账号重叠不能说明是同一伙人。
站内还有一篇讲漏洞为什么要「马上更新」的 零日漏洞是什么,思路相通:已经有人在用的攻击,处理优先级要往前排。
资料来源
- Aikido:wfx-loot campaign pushes CI secret stealer to tens of thousands of repositories(2026 年 11 月 12 日)
- OX Security:Thousands Of GitHub Accounts Hijacked With wfx-loot(2026 年 11 月 12 日)
- The Hacker News:Attacker Used 4,837 Hijacked GitHub Accounts to Run a CI Secret Stealer(2026 年 11 月 12 日,含更正)
- BleepingComputer:Hackers compromise 4,800 GitHub accounts to steal cloud credentials
11 月 13 日核对时,Aikido 同页早期分析仍写 1,806;本文采用该页摘要更新后的 1,835。两者均为已确认下限。
© 版权声明
本站部分内容源于网络收集,文章等版权归原作者所有,若需删稿请联系管理员邮箱:satomini@warpnav.com
相关文章

暂无评论...
