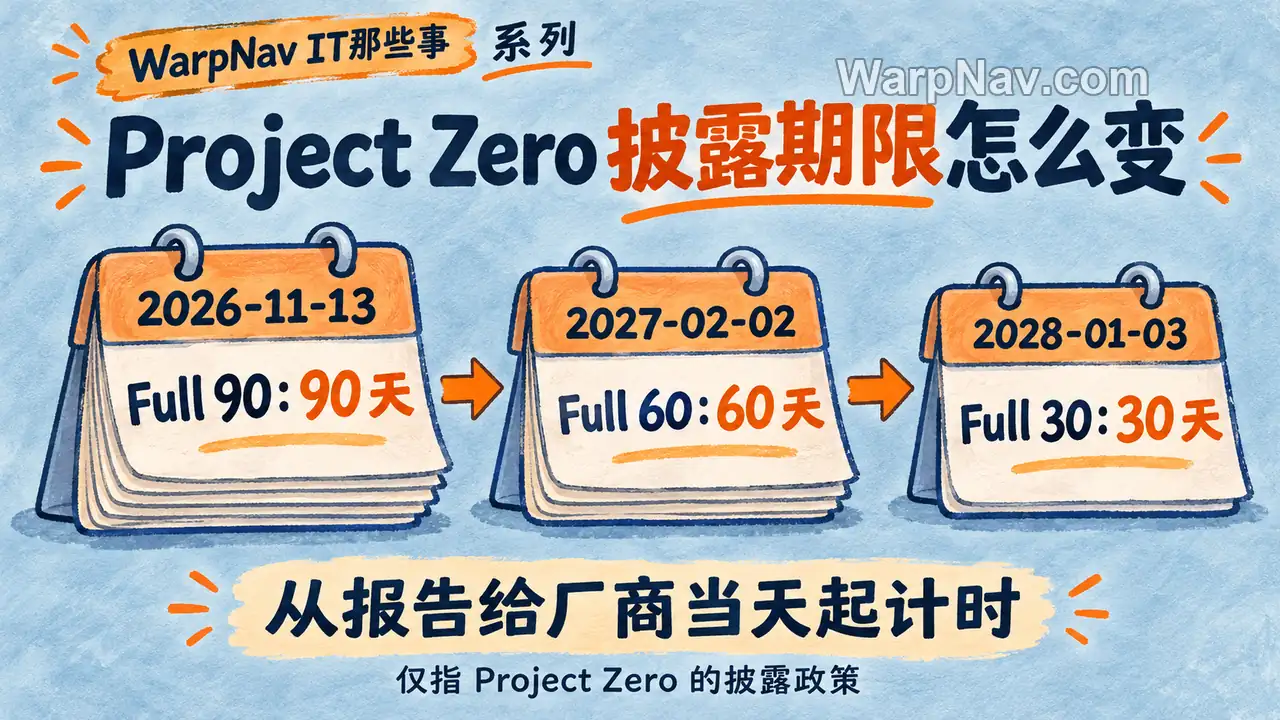
漏洞披露期,是研究者把漏洞报给厂商后,等待多久再公开细节。Google 的漏洞研究团队 Project Zero 11 月 13 日宣布,把用了五年多的“90+30”改成“Full 90”,2027 年 2 月缩到 60 天,2028 年 1 月再缩到 30 天。它管的是这个团队自己的公开时间,不是全行业统一的修复期限。对用户最直接的影响是:公开日固定以后,厂商越晚修好,留给用户安装补丁的时间就越少。Project Zero 也不再把“补丁已发布、细节未公开”当作可靠的安全缓冲期,因为它认为 AI 已让攻击者从补丁反推漏洞快得多。
披露期是在给谁计时
安全研究者发现漏洞后,一般不会马上公开,而是先私下报给厂商,同时约定一个期限:期限一到,不管修没修好,细节都会公开。这叫“协调披露”或“负责任披露”。期限的作用是给厂商压力:太长,厂商可以一直拖;太短,厂商来不及修,用户反而暴露在风险里。
这里有个容易混的地方:披露期管的是研究者什么时候公开,不是攻击者什么时候知道。同一个漏洞可能有别人也在找,其中就包括攻击者。Project Zero 这次改规则,正是因为它判断这种“撞车”的概率变高了。
90+30 为什么不管用了
2021 年起的“90+30”是这样算的:厂商最多有 90 天修复;如果在 90 天内修好,细节在修复后再等 30 天公开,这 30 天留给用户装补丁;90 天还没修好就直接公开。原政策还允许申请最多 14 天宽限,但宽限会占用那 30 天缓冲;不能再把两段时间简单相加。
Project Zero 在新公告里给了三个理由:
- 找漏洞变快了。大模型让攻击者找漏洞、写利用都更快,多方同时发现同一个漏洞的风险也更高,报给厂商的漏洞在等待修复期间更危险。
- 不能再依赖那 30 天保密。公告认为,把“补丁发布到被利用的时间为零”当作威胁模型是合理的。它也承认模型并不完美:这不是在说每个漏洞都会立即遭到利用,而是在提醒用户,研究者还没公开细节,不代表攻击者还不知道。
- 漏洞太多,谈不过来了。以前一年只能在某个目标里找到几个漏洞,现在一周就能找到好几个。判断漏洞算不算修好、给不给宽限期,都要和厂商来回沟通,已经应付不过来。
新规时间表
新规则叫“Full X”:报给厂商后满 X 天公开,不再看修没修好。
| 生效时间 | 规则 | 报告后多少天公开 |
|---|---|---|
| 2021 年 4 月至 2026 年 11 月 12 日 | 90+30 | 90 天内修好,再过 30 天公开;未修通常第 90 天公开(原政策另有宽限规则) |
| 2026 年 11 月 13 日起 | Full 90 | 90 天 |
| 2027 年 2 月 2 日起 | Full 60 | 60 天 |
| 2028 年 1 月 3 日起 | Full 30 | 30 天 |
宽限期和变种漏洞政策等特殊情况都取消了,只剩三种例外:已经在野外被利用的漏洞,按 Google 统一的应用安全披露政策处理;细节已被别人公开的,Project Zero 可以自行决定提前公开;厂商自己要求公开的,也会公开。Spectre、Meltdown 这类硬件漏洞以前破例过,以后遇到少数情况仍可能破例。
为什么不一步到位改成 30 天?Project Zero 说征求过厂商意见,厂商担心马上收紧会让大量没修好的漏洞直接曝光,也担心修不过来的厂商干脆放弃赶期限,所以分两年逐步缩短。
一个漏洞的时间线会怎么变
同一个漏洞,假设第 0 天报给厂商,看补丁发布到细节公开之间,用户还剩多少天(按公告规则推算,忽略宽限期):
| 厂商哪天发补丁 | 90+30:细节公开日 | Full 90:细节公开日 | Full 30:细节公开日 |
|---|---|---|---|
| 第 20 天 | 第 50 天(补丁后 30 天) | 第 90 天(补丁后 70 天) | 第 30 天(补丁后 10 天) |
| 第 60 天 | 第 90 天(补丁后 30 天) | 第 90 天(补丁后 30 天) | 第 30 天(补丁出来前就已公开) |
| 第 85 天 | 第 115 天(补丁后 30 天) | 第 90 天(补丁后 5 天) | 第 30 天(补丁出来前就已公开) |
| 90 天还没修好 | 第 90 天 | 第 90 天 | 第 30 天 |
先看 Full 90:第 20 天修好时,补丁到公开反而从原来的 30 天变成 70 天;第 85 天才修好时,则从 30 天压缩到 5 天。因此,“新规总让用户更新时间更短”也不准确,关键是厂商何时修好。到了 Full 30,如果第 20 天发补丁,只剩 10 天就公开;一个月内仍修不好,细节就可能先于补丁公开。旧政策也不是任何情况下都保证 30 天,逾期未修和使用宽限期时都另算。
三个常见误读
| 误读 | 实际情况 |
|---|---|
| Google 以后会更早曝光所有漏洞 | 只管 Project Zero 自己报告的漏洞,不是全行业规则;在野利用的漏洞另按 Google 统一的披露政策处理 |
| 低危漏洞可以晚点修、晚点公开 | Project Zero 明确不按严重程度区分:严重程度只影响后果,不影响被攻击者发现的概率 |
| 以后不检查漏洞修没修好了 | 还会跟踪并告知修复情况,只是“修好没有”不再决定公开时间 |
哪些设备的补丁空档最长
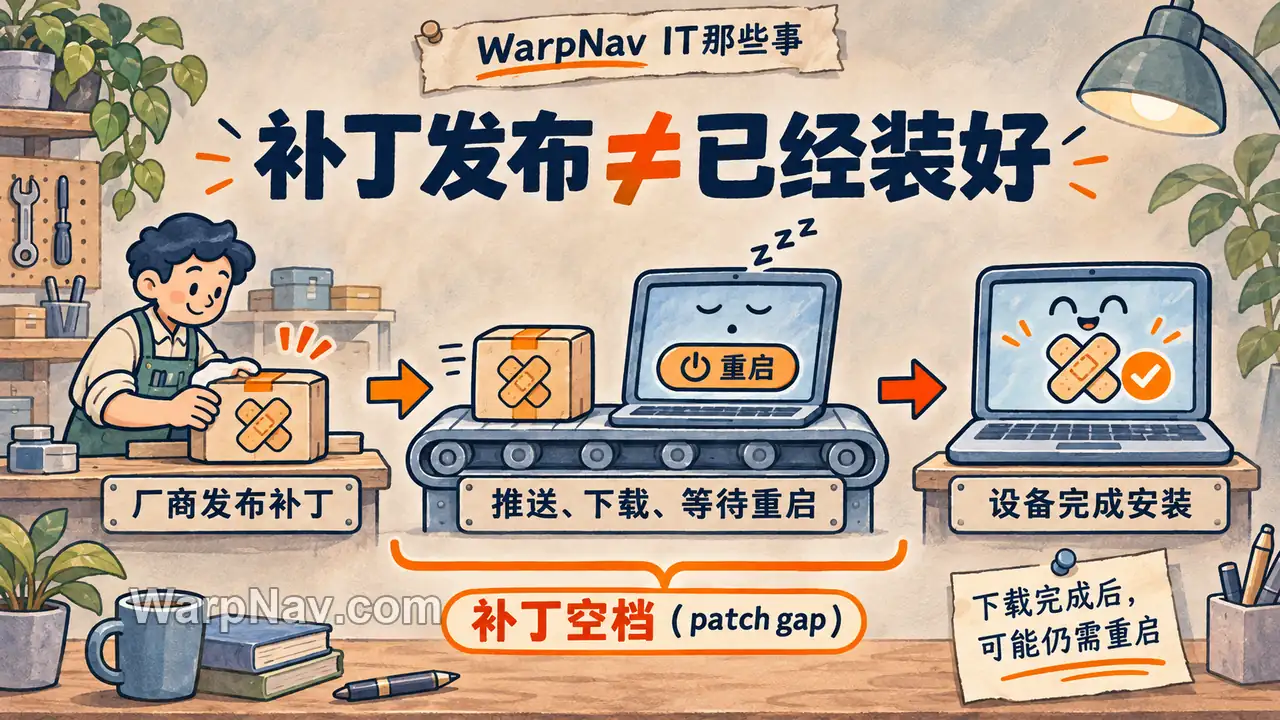
Project Zero 把“补丁发布到用户装上”这段时间叫作补丁差(patch gap),并希望厂商主动缩短它。站在用户这边,补丁差有多长,主要看补丁要经过几道手才能到你的设备上:
| 设备或软件 | 补丁要经过谁 | 补丁差容易拉长的原因 | 你能做的 |
|---|---|---|---|
| Chrome、Edge、Firefox 等浏览器 | 厂商 → 你 | 下载了不重启,旧版本一直在跑 | 看到完成更新的重启提示时,尽快保存工作并完整重启浏览器 |
| Windows、macOS、iPhone | 系统厂商 → 你 | 推迟更新、长期不重启 | 打开自动更新,提示重启时别一拖再拖 |
| 安卓手机 | Google → 手机厂商 → 有时还有运营商 | 各家推送节奏不同,老机型可能已经停止更新 | 在“关于手机”里看安全补丁日期,落后好几个月就该考虑换机或少装来路不明的应用 |
| 路由器、NAS、摄像头 | 芯片厂 → 设备厂 → 你手动升级 | 很多要手动刷固件,停产型号不再有补丁 | 登录管理后台看固件版本,停更的设备别直接暴露在公网 |
| 自建网站的程序和插件 | 开发者 → 站长 | 担心升级出问题,一拖几周 | 开自动安全更新,或至少订阅安全公告 |
浏览器为什么下载了补丁还要重启,在野漏洞为什么要优先处理,站内的 零日漏洞是什么 已经讲过;怎么确认 Chrome 真的换到了新版本,见 Chrome 在野零日更新核对。这次规则变化带来的提醒是:不要只凭“细节还没公开”决定拖延安全更新。个人设备应及时安装安全补丁并确认生效;生产服务要尽快完成必要的备份、验证与部署,也不能把装了补丁理解为绝对安全。
资料来源
- Project Zero「Policy and Disclosure: 2026 Edition」(2026-11-13):https://projectzero.google/2026/11/disclosure-policy.html
- Project Zero「Policy and Disclosure: 2021 Edition」(2021-04-15,90+30 原文):https://projectzero.google/2021/04/policy-and-disclosure-2021-edition.html
- Hacker News 讨论(2026-11-15 查阅):https://news.ycombinator.com/item?id=50496051
© 版权声明
本站部分内容源于网络收集,文章等版权归原作者所有,若需删稿请联系管理员邮箱:satomini@warpnav.com
相关文章

暂无评论...
