GnuPG 项目在 2026 年 11 月 20 日公布 GPGME 安全修复(CVE-2026-129975)。GPGME 是很多应用调用 GnuPG 时用的接口库。Windows 用户更新到含 GPGME 2.3.1 的 Gpg4win 5.1.2,Linux 用户核对发行版的 GPGME 安全包。如果应用自带或静态链接 GPGME,更新目标是应用本身。更新后关掉并重开仍在运行的应用。
要核对的是 GPGME 库和应用的安装方式
OpenPGP 定义加密与签名的数据格式,GnuPG 提供包含 gpg 在内的工具,GPGME(GnuPG Made Easy) 则为应用调用这些功能提供接口。只看 gpg --version 会漏掉应用实际用的库版本。
官方公告列出的受影响范围是 GPGME 2.3.0 之前的版本,包括应用所用的共享库、Windows DLL 和静态链接的旧版。本轮主线公开修复版本为 2.3.1。旧 1.24 兼容分支另有 1.24.4 修复包,发行版也可能在旧版本号上回移植补丁。GPGMEPP 和 QGpgME 是上层绑定,公告要求更新的是底层 C 库。
应用为什么要尽快更新?
GPGME 处理带异常长用户标识的 OpenPGP 公钥时,可能出现在同一块内存上重复做释放的错误。官方警告它可能造成应用数据泄露,也无法排除远程代码执行。应用是否处理 OpenPGP、用的是哪份 GPGME、该库有无补丁,是排查时要核实的三件事。
想分清这类内存错误,可以对照站内关于释放后使用与内存生命周期的解释。
不同安装方式该更新哪个包?
| 正在使用的环境 | 更新路径 |
|---|---|
| Gpg4win,含 Kleopatra 与 Outlook 插件 | 安装 5.1.2 或供应商确认已修复的更新版本。 |
| GnuPG Desktop / VS-Desktop | 按各自产品的渠道更新到包含修复版 GPGME 的版本。 |
| Linux 的 KMail 等依赖系统 GPGME 的应用 | 核对发行版安全包,更新系统共用库,再重新启动应用。 |
| Thunderbird 等有多种 OpenPGP 后端的应用 | Thunderbird 内置后端使用 RNP。启用了外部 GnuPG 集成时,按所用构建的说明核对本机库。不要只凭客户端名称判断。 |
| 应用自带库或静态链接旧库 | 安装应用开发商重新打包的版本。维护自编程序的团队使用已修复依赖重新构建。 |
Windows 上怎么核对 Gpg4win 安装包?
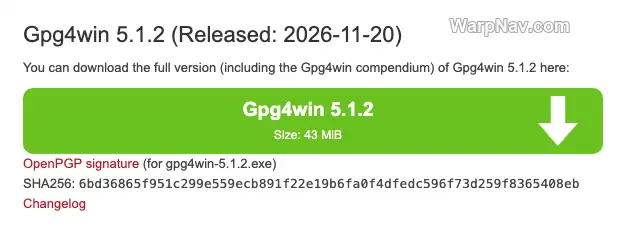
Gpg4win 团队已于 2026 年 11 月 20 日同步发布 Gpg4win 5.1.2,要求 64 位 Windows 10(1809 及以上)或 Windows 11(自 5.0.0 起不再支持 32 位 Windows)。注意一个容易看错的细节:Gpg4win 下载页的组件简表只列出了 GnuPG 2.5.24、Kleopatra 5.1.0、GpgOL 2.7.6、GpgEX 1.1.2 等,没有单独写出 GPGME 的版本号;但 Gpg4win 5.1.2 的官方发布公告和更新日志(Change History)都已明确标出内置 GPGME 2.3.1(修复 CVE-2026-129975 / T8557)。
升级步骤:
- 从 Gpg4win 官方下载页取安装包,退出 Outlook、Kleopatra 等会调用它的应用。这里的版本和哈希对应 5.1.2。官网若已经更新,下载官网的新版本并对照它列出的校验值。
- 在 PowerShell 切到安装包所在目录,运行下面的校验命令。对比哈希时核对全部 64 个十六进制字符。
Get-FileHash .\gpg4win-5.1.2.exe -Algorithm SHA256
# 官方公布 SHA256:
# 6bd36865f951c299e559ecb891f22e19b6fa0f4dfedc596f73d259f8365408eb- 哈希一致再安装。按安装器提示完成重启,重新打开邮件客户端,在程序或 Windows 的应用列表里确认更新后的版本。
Linux 怎么核对回移植补丁和 Flatpak 运行时?
先查所用发行版的安全公告,再对比已安装的软件包修订号。Debian 安全跟踪器截至 11 月 22 日列出的两个稳定维护分支见下表。版本较旧时留意仓库是否启用了该分支的安全更新。
| Debian 分支 | 包含修复的包修订 |
|---|---|
| 13(trixie) | 1.24.2-3+deb13u1,DSA-6646-1 |
| 12(bookworm) | 1.18.0-3+deb12u1,DLA-4924-1 |
# Debian 和 Ubuntu。只在状态为 ii 的行读取已安装版本。
dpkg -l 'libgpgme*'

# RPM 系统。列出已安装的 GPGME 相关包。
rpm -qa 'gpgme*' 'libgpgme*'
更新时从当前发行版的安全源取相应包,再运行查询命令核对修订号。关闭并重新打开仍在用旧库的应用。手动装过应用的用户,还需拿应用自己的发布说明确认它是否自带库。
Flatpak 要看两个环境。宿主机安装的 flatpak 工具如果依赖系统 GPGME,就用系统安全源更新。沙箱里的应用与运行时由其远程仓库维护,在应用商店或运行 flatpak update 更新。可以用下面的命令查应用依赖哪个运行时,将 APP_ID 换成应用实际的 ID。
flatpak list --app
flatpak info --show-runtime APP_ID
更新后重新打开应用。运行时名称只用于确认跟踪哪个更新渠道,要判断沙箱是否已修复,查对应应用或运行时的维护说明。
更新暂时不可用时怎么处理?
找到实际维护系统或应用的一方,确认安全包是否已发布。如果在用停止维护的系统,优先安排迁移到有补丁的版本。等待期间可暂停受影响程序中自动获取和导入外部公钥的功能,减少接触未经核实的公钥和签名数据。补丁到位后照常更新并重启应用。
资料来源
- GnuPG 官方安全公告(GPGME 2.3.1 / T8557 / CVE-2026-129975,2026-11-20):gnupg-announce 2026q4/000517
- 旧 1.24 兼容分支。GPGME 1.24.4 发布说明
- Gpg4win 5.1.2 官方发布公告、下载校验页与更新日志:gpg4win-announce 000108、Gpg4win Download、Gpg4win Change History
- Debian 安全追踪与公告(DSA-6646-1 / DLA-4924-1,2026-11-22 核对):Debian CVE-2026-129975
- Thunderbird OpenPGP 外部 GnuPG 配置说明:Mozilla Wiki: Thunderbird OpenPGP
© 版权声明
本站部分内容源于网络收集,文章等版权归原作者所有,若需删稿请联系管理员邮箱:satomini@warpnav.com
相关文章

暂无评论...
