“释放后使用”(use-after-free,简称 UAF)就是程序已经归还一块内存,之后又拿着旧地址去读写那块地方。就像退房后还拿着旧房卡,房间可能已经分给别人,手里的卡却还指向同一个房间。程序可能因此崩溃、读到别的数据,严重时还可能被人利用。近期 nginx 的 HTTP/2 模块和 PHP 的错误处理都出现过这类问题。
程序是怎么“借用”内存的
程序运行时要不停地放东西,比如网页请求的内容、一个连接的状态、一张图片的像素。程序向内存分配器要一块能用的地方。用完归还后,那块地方就可以给下一个对象。
用 C、C++ 这类语言写的软件,代码要管理数据的存放期限。也可以借助库和语言工具自动管理一部分。只要有个地方还拿着旧地址,另一个地方却已经归还内存,就可能发生释放后使用。
退房之后,旧房卡还在手里
拿酒店打个比方。内存块是房间,指向它的引用是房卡。
- 入住时程序申请内存,往房间里放自己的东西。
- 一段代码办了退房,内存归还了。另一段代码还留着旧房卡。
- 房间可以交给下一位客人,对应同一块内存被重新分配。
- 旧房卡的持有者仍去刷那扇门,对应程序用旧引用访问已经归还的内存。
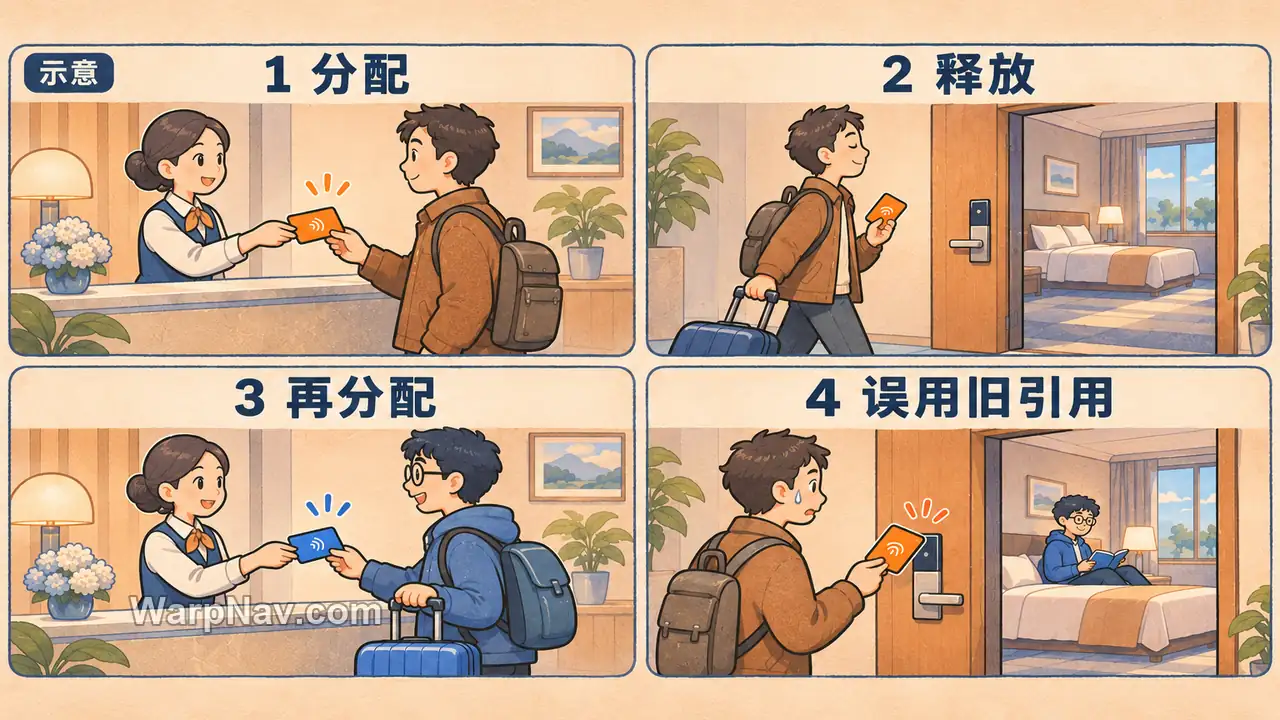
现实中的前台通常会停用旧房卡。程序里的旧引用只是还保存着那个地址,释放内存不会自动清掉各处留存的地址副本。即使这间房还空着,退房后再去用那块内存,错误就已经发生。房卡图的第三步展示的是错误可能遇到的后续变化。
nginx 这次的 CVE-2026-123633 就属于这种情况。一个连接相关的内存已经释放,正在处理的请求还可能继续引用它。这个例子里,把内存释放得太早,影响的是仍在使用它的代码。
越界写和整数下溢怎么区分
越界写像进对了房间,东西却塞到了隔壁。程序拿到了 100 字节空间,却写到了第 101 字节或更后面。OpenJDK 的 Java4Shell 是这类问题,出在优化过的 Base64 解码代码里。
整数下溢发生在算数这一步。比方说只能存非负数的计数器算出了负数,在一些固定宽度的整数类型里,结果会绕成一个很大的数。这个数如果拿去当长度,就可能引发越界读写。nginx 的 CVE-2026-123007 涉及这类计数错误。判断三者时,可以分别看内存还归不归你、有没有超出边界,以及长度是不是先算错了。
近期三起漏洞放一起看
| 事件 | 问题出在哪里 | 按哪个公告处理 |
|---|---|---|
| PHP2Shell(10 月 21 日发布修复) | PHP 解释器处理错误和清理请求时可能损坏内存。CVE-2026-109619 涉及已经释放的请求内存仍被引用。 | PHP2Shell 修复指南 |
| Java4Shell(11 月 17 日披露) | OpenJDK HotSpot 的 Base64 加速实现中出现越界写,受影响范围按各 Java 发行方公告核对。 | Java4Shell 自查和更新方法 |
| nginx HTTP/2 双漏洞(11 月 18 日发布修复) | CVE-2026-123633 是释放后使用,CVE-2026-123007 是整数计算出错后引起的内存破坏。 | nginx HTTP/2 漏洞自查与升级 |
为什么 Java 也会遇到内存漏洞
在普通 Java 应用代码里,虚拟机会检查数组下标,垃圾回收器负责回收不用的数据。虚拟机本身还包含用 C++ 和汇编实现的部分。Java4Shell 就出在虚拟机里的一条原生加速路径上。
Rust、Go 等语言也能减少应用代码里的这类错误。应用调用的原生库、运行时和加速代码仍有各自的内存管理规则。判断一个漏洞要看它出在应用本身,还是应用依赖的库或运行时。
为什么看起来像是扎堆出现
新公告和旧代码常会碰在一起。nginx 公告把 CVE-2026-123007 的影响范围追溯到 2015 年推出的 1.9.5,CVE-2026-123633 则追溯到 2021 年的 1.19.7。这些日期能说明问题在旧版本里已经存在。研究方也报告在近期的几个个案里用了 AI 辅助代码审计。公开时间还取决于发现、确认、修复和协调披露,每个环节都需要时间。
普通人和站长能做什么
- 电脑、手机和浏览器可以打开自动更新,装完按提示重启。
- 自己管服务器时,订阅 nginx、PHP 或所用 Java 发行版的安全公告,并确认补丁装在服务实际使用的那一套软件上。
- 定期清理站点用不到的扩展或协议,给仍在运行的功能留出维护时间。
- 公告提到“在野利用”时优先安排更新。这个词的含义和补丁判断可看零日漏洞是什么。
资料来源
- MITRE 对释放后使用、越界写和整数下溢的定义:https://cwe.mitre.org/data/definitions/416.html / https://cwe.mitre.org/data/definitions/787.html / https://cwe.mitre.org/data/definitions/191.html
- PHP 2026 年 10 月 21 日安全更新及公告:https://www.php.net/archive/2026.php
- Oracle Java 2026 年 11 月关键补丁更新:https://www.oracle.com/security-alerts/cspunov2026.html
- Red Hat 的 Java 运行时说明:https://access.redhat.com/security/vulnerabilities/RHSB-2026-018
- nginx 官方安全公告和版本历史:https://nginx.org/en/security_advisories.html / https://nginx.org/en/CHANGES
- F5 的两个 HTTP/2 问题通报:https://my.f5.com/manage/s/article/K000163926 / https://my.f5.com/manage/s/article/K000163928
© 版权声明
本站部分内容源于网络收集,文章等版权归原作者所有,若需删稿请联系管理员邮箱:satomini@warpnav.com
相关文章

暂无评论...
