如果有人说邮件软件要修 GPGME,你可能正想问它和 OpenPGP、GnuPG 是什么关系。OpenPGP 定义格式,GnuPG 执行加密和验签,GPGME 帮应用调用 GnuPG。可以先想象一封要加密寄给朋友的邮件,再来看这三个名字各在哪一步出现。
一封加密邮件,用到了谁的钥匙?
假设小林想把一份文件发给朋友。她先从可信渠道取得朋友的公钥,再让邮件软件加密。收信人拿自己的私钥解开。实际程序通常用一次性的会话密钥加密正文,然后用收件人的公钥保护这把会话密钥。
签名是另一件事。小林用自己的私钥给文件签名,收件人用小林的公钥查签名是否匹配、文件有没有被改过。下载软件时也能用这套办法核对发布者签名。公钥可以给别人,私钥需要自己保管。
OpenPGP、GnuPG 和 GPGME 各管哪一步?
看下图的邮件分拣台。墙上是各方能看懂的格式规则,左边的邮件软件负责发起请求,中间的接口库把请求交给右边的工具执行。
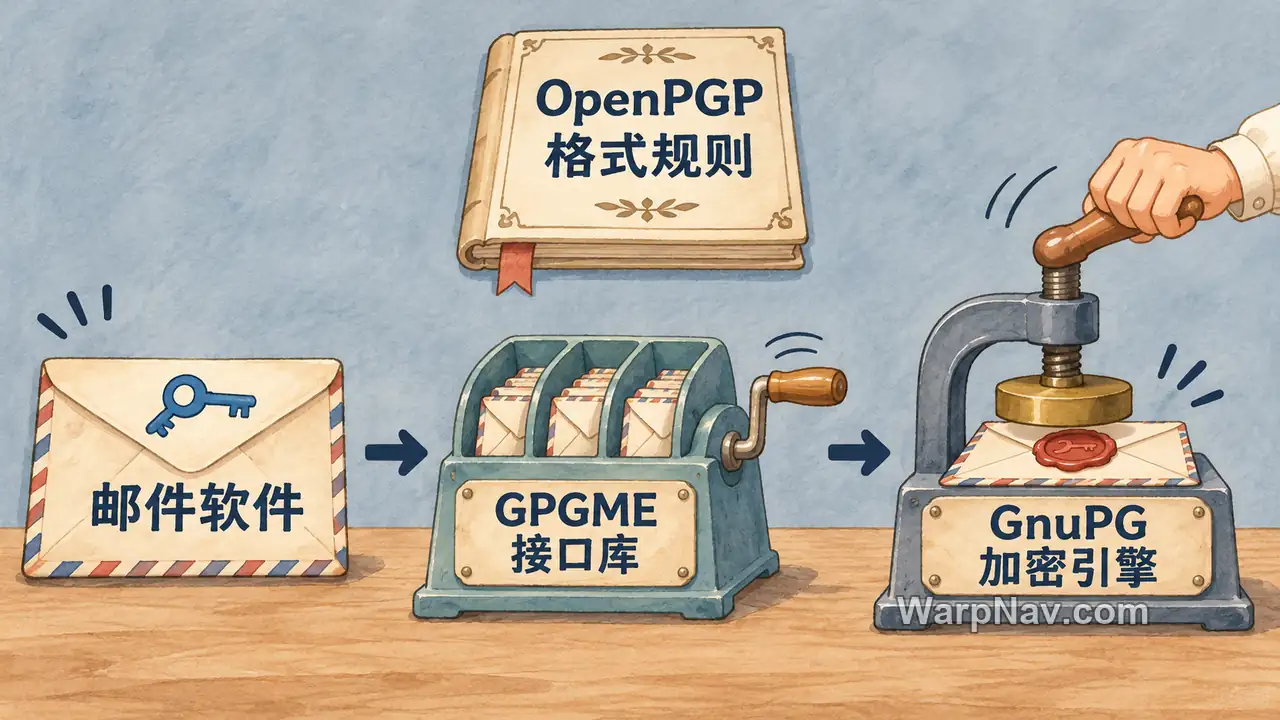
- OpenPGP 是格式规则。 RFC 9580 描述了密钥、密文和签名的数据格式,接替较早的 RFC 4880。不同实现可以按这些规则交换数据。
- GnuPG 是一套实现。 平时终端里敲的
gpg就来自 GnuPG,可用于加解密、签名、验签和管理密钥。 - GPGME 是供软件调用的接口库。 采用它的邮件客户端可以通过统一接口请求 GnuPG 处理 OpenPGP 数据,再拿到结果。也有软件直接用自己的 OpenPGP 实现。
公钥上的 User ID 是什么?
软件在公钥列表里常显示姓名和邮箱。它们来自公钥附带的 User ID(用户标识),就是图里的名签。一把钥匙也可以挂多张,比如分别显示工作邮箱和个人邮箱。
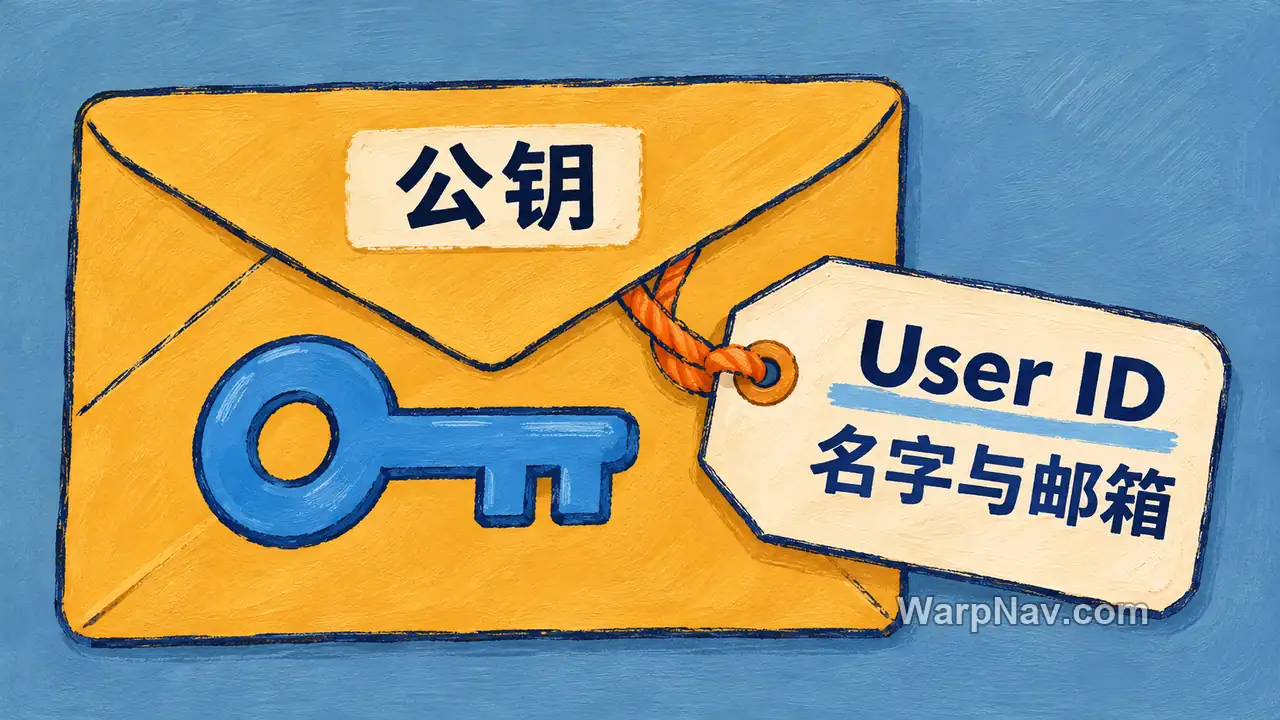
名签是持钥者能填写的文字。同样的名字和邮箱可能出现在不同公钥上,选密钥时还要通过原有联系方式或官方渠道核对指纹。软件验签成功,首先说明签名与核对所用的公钥匹配。知道那把公钥确实属于谁,才有身份上的意义。
为什么邮件软件要关心 GPGME 的漏洞?
邮件软件导入公钥或检查签名时,背后的组件也在处理数据。2026 年 11 月的 GPGME 公告就提到,解析异常长的 User ID 可能引起「双重释放」。可以把它理解为登记簿仍写着一块已经归还的空间,程序清理时又照着登记簿归还了一遍。这个错误可能影响依赖旧库的应用。想了解相近的内存问题,可以看旧房卡与释放后使用的解释。
我应该看邮件客户端,还是看系统里的 gpg?
先看你用的方式。终端直接运行 gpg 时,是从工具这一层开始。Thunderbird 的内置 OpenPGP 用 RNP,设置成使用外部 GnuPG 时要再看软件所用的集成方式。Outlook 装了 Gpg4win 的 GpgOL 插件,则应跟着 Gpg4win 套件检查更新。网页邮箱的普通使用场景也要与依赖本地加密插件的环境分开判断。
遇到公告时看清点名的是哪一层。确认软件用到了 GPGME,就按它的安装方式更新套件、应用或系统库。Windows 和 Linux 的实际核对步骤整理在GPGME 安全更新指南。
资料来源
- OpenPGP 格式和 User ID。RFC 9580
- GPGME 与后端的关系。GPGME 参考手册
- 不同客户端的实现。Thunderbird OpenPGP 文档 · Gpg4win 5.1.2 公告
- 接口库的修复说明。GnuPG 官方安全公告
© 版权声明
本站部分内容源于网络收集,文章等版权归原作者所有,若需删稿请联系管理员邮箱:satomini@warpnav.com
相关文章

暂无评论...
