nginx 11 月 18 日修复了 10 个漏洞,其中 CVE-2026-123007 和 CVE-2026-123633 都与 HTTP/2 有关。F5 公告称,在相应条件下,外部请求可以让 worker 崩溃,也可能以 worker 的权限执行代码。直接安装 nginx 开源版的,可升级到稳定版 1.30.7 或主线版 1.31.9。宝塔、1Panel 和系统软件包要查各自的补丁。暂时升不了,可先在对外站点关闭 HTTP/2。启用了 HTTP/2 的纯静态站点也要核对 CVE-2026-123007。
我的站受影响吗
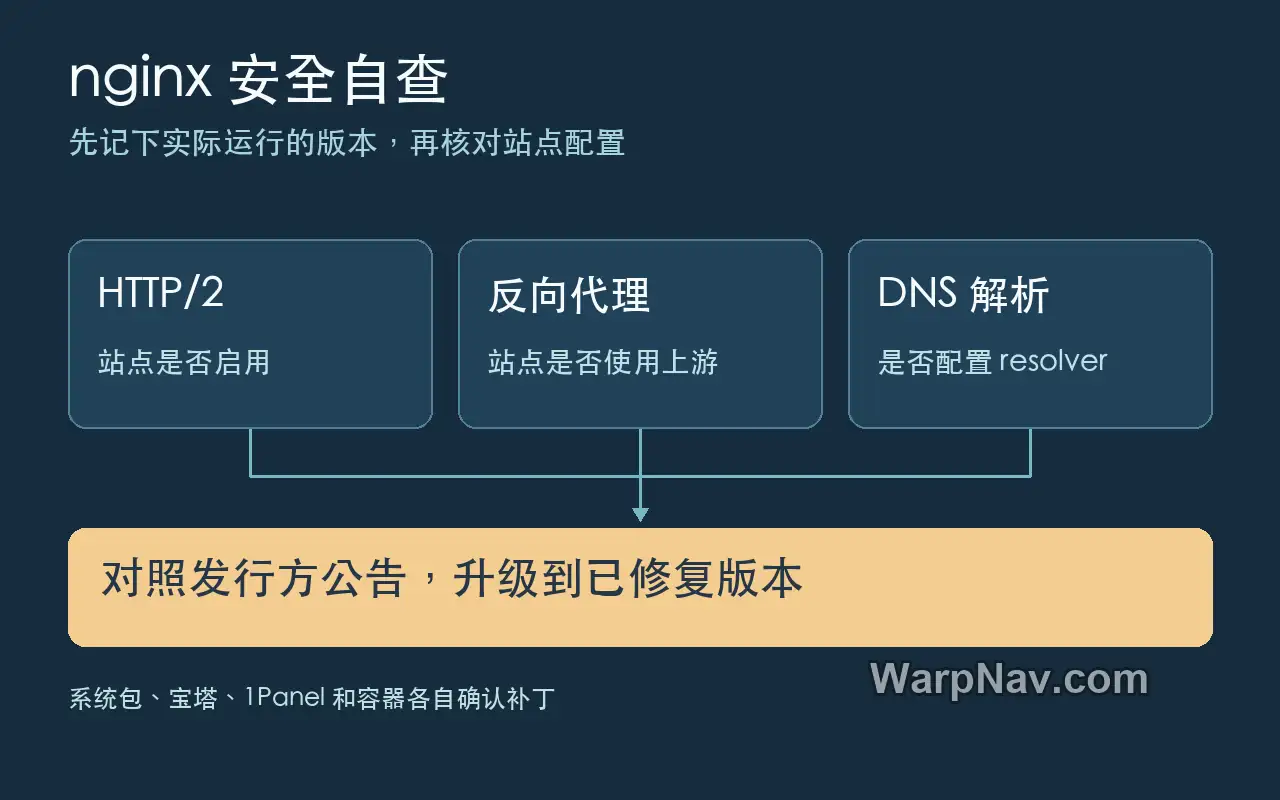
先确认版本、站点是否使用 HTTP/2,以及它有没有反代到上游。下面的命令在自己管理的 nginx 主机或容器里执行。第二和第三条列出磁盘配置中值得核对的行,结合输出的文件头找到对应站点。
# 1. nginx 二进制版本
nginx -v

# 2. 找到 HTTP/2 指令及旧式 listen 参数
sudo nginx -T | grep -nE '^# configuration file|^[[:space:]]*(http2[[:space:]]|listen[[:space:]][^#;]*[[:space:]]http2([[:space:]]|;))'

# 3. 找到站点的上游配置
sudo nginx -T | grep -nE '^# configuration file|^[[:space:]]*(proxy|fastcgi|uwsgi|scgi|grpc|memcached|tunnel)_pass[[:space:]]'
先找出公网监听器实际采用的配置。独立 http2 指令默认是 off,也可能从 http 层继承。面板生成的配置也要算进去。升级过的站点,再用该软件包的安全公告确认补丁版本,并在重载或重启后检查实际响应协议。
宝塔的 nginx 二进制通常在 /www/server/nginx/sbin/nginx。1Panel 的网站由 OpenResty 容器承载,在该容器里运行 openresty -v 和 openresty -T。站点前面有 CDN 时,确认回源协议和源站的公网访问限制。源站仍接收公网 HTTP/2 连接时,CDN 终止浏览器的 HTTP/2 连接也挡不住源站上的风险。
10 个漏洞先看哪几个
先按站点使用的功能找需要核对的公告,HTTP/2、HTTP/3、DNS 解析都各有安全修复。表中列的是 nginx.org 的开源版本范围。除注明的 CVE-2026-120993 外,稳定和旧版以表中下限到 1.30.6 为准,主线的 1.31.0–1.31.8 也受影响。发行版、面板和 NGINX Plus 分别对照自己的修复公告。
| 需要核对的功能 | 漏洞 | 开源版受影响下限 | nginx 官方等级 |
|---|---|---|---|
| HTTP/2(包括静态站点) | CVE-2026-123007,流量控制内存破坏 | 1.9.5 | major |
| HTTP/2 与后端反代 | CVE-2026-123633,释放后使用 | 1.19.7 | medium |
| HTTP/3 | CVE-2026-121810,释放后使用 | 1.25.0 | medium |
DNS 解析器 resolver |
CVE-2026-123634,释放后使用 | 0.6.18 | medium |
| 邮件代理 | CVE-2026-113425,释放后使用 | 0.5.33 | major |
| TLS 1.3 | CVE-2026-118899,可能让 worker 陷入死循环 | 1.13.0 | major |
| 静态文件路由 | CVE-2026-125283,缓冲区越界 | 0.9.6 | minor |
| PROXY protocol v2 | CVE-2026-120993,可能让 worker 退出 | 仅 1.31.4–1.31.8 | minor |
| stream TLS 预读取 | CVE-2026-123640,校验不足 | 1.15.2 | minor |
| stream 客户端证书校验 | CVE-2026-120967,证书验证绕过 | 1.25.5 | medium |
自建站可以从前两行着手。关掉 HTTP/2 可临时缓解这两项。有用到 HTTP/3、resolver 或邮件代理的环境,仍要按各自公告核对并安装补丁。
宝塔、1Panel 和系统包怎么升
修复版本以 nginx.org 为准:1.30.7 稳定版和 1.31.9 主线版,11 月 18 日发布。麻烦在于,你机器上的 nginx 多半不是从 nginx.org 直接装的,各家渠道推送进度和版本号写法都不一样。升级前照常备份站点配置文件和 SSL 证书,出问题能马上回滚。
宝塔面板
宝塔 11 月 19 日表示已推送更新。打开应用商店的「官方应用」,点右上角「更新软件列表」,然后找到已安装的 Nginx 执行更新。完成后可用 /www/server/nginx/sbin/nginx -v 检查版本,使用宝塔维护版的站点还要对照面板里的版本或补丁说明。
1Panel(OpenResty)
1Panel 的网站由应用商店里的 OpenResty 承载。1Panel 应用商店仓库 11 月 19 日上午(北京时间 09:18 合并)发布了 OpenResty 1.31.8.1-2-2-noble,说明里写明把 nginx 11 月 18 日的十项安全修复打进了内置 nginx。在应用商店的已安装应用里升级 OpenResty。以实际安装的应用版本和下文的编译标记确认补丁。
这里有个容易看错的地方:升级后 OpenResty 的版本号仍然是 1.31.8.1,看起来还在受影响区间。判断是否已修复,要看 openresty -v 的输出里有没有 1Panel-security-20261118 这个标记,这是该版本说明里给出的验证方法。
Debian、Ubuntu 自带的 nginx
11 月 19 日,Debian 的 CVE-2026-123007 追踪页仍将 bookworm 和 trixie 的包列为受影响,unstable 已在 1.30.6-4 修复。Ubuntu 的受支持版本按各自 CVE 状态页和 USN 查看。两家都可能把补丁回移到原版本系列,核对时认发行版的完整包版本。等待补丁期间,先按下一节评估临时停用 HTTP/2。
Docker 官方镜像
Docker 官方镜像已提供 1.30.7 和 1.31.9 系列标签。拉取选定版本,再用它重建容器,进容器运行 nginx -v 核对。使用 stable 或 latest 浮动标签时同样要先拉取镜像。 Kubernetes 的 Ingress NGINX 已停止维护,采用该控制器的集群需单独规划迁移。
暂时升不了,先关 HTTP/2
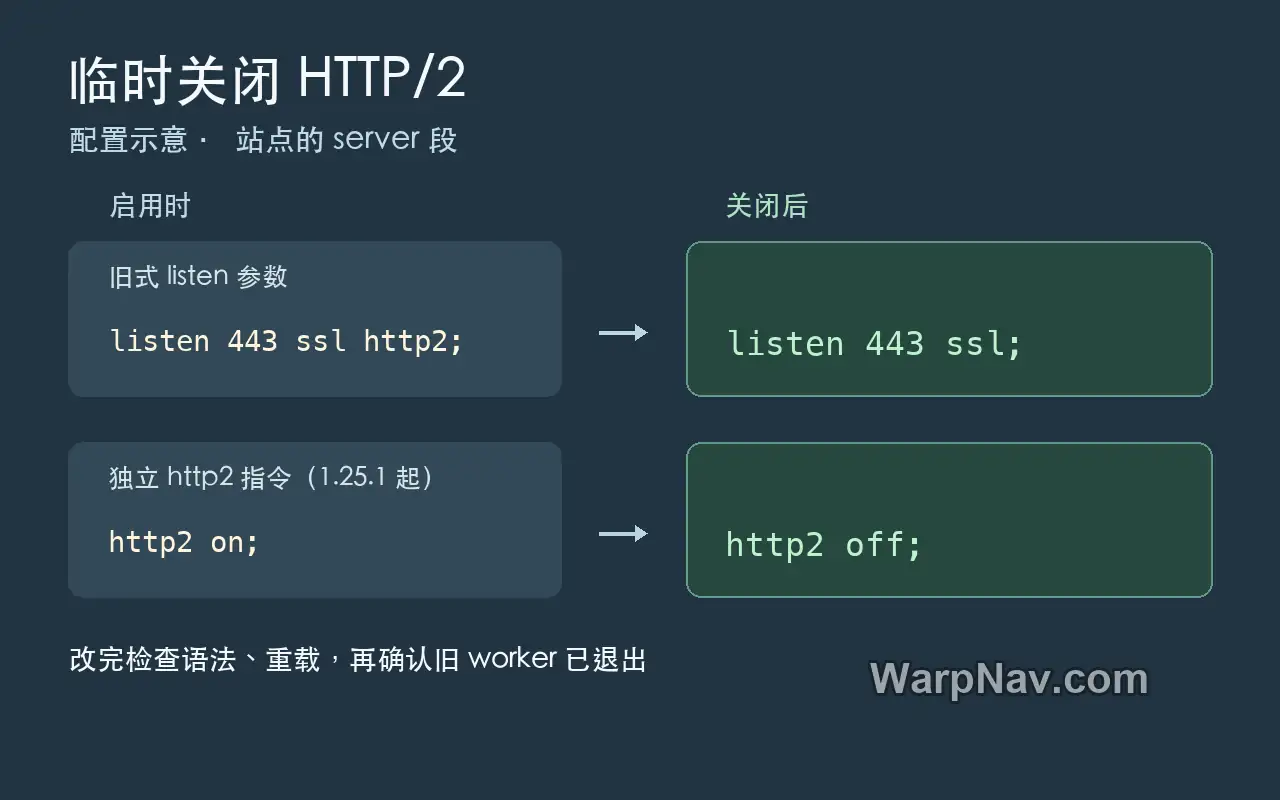
F5 和 CERT-EU 都将关闭暴露监听器上的 HTTP/2 列为两项 HTTP/2 漏洞的临时缓解。先在对应的 server 段去掉 listen 443 ssl http2; 行里的 http2 参数。nginx 1.25.1 起,还可以在站点设置 http2 off; 覆盖上级的开启设置。更早的版本使用去掉 listen 参数的写法。
改完运行 nginx -t,检查通过后用平时的服务管理方式重载,例如 nginx -s reload。旧 worker 会先处理已有连接,再退出。用进程列表确认旧 worker 已退出,并核对源站实际提供的协议:
ps -o pid,lstart,cmd -C nginx

# 在源站或管理网络内验证。替换成自己的站点域名和源站监听 IP。
curl -sS --http2 --resolve example.com:443:127.0.0.1 \
  https://example.com/ -o /dev/null -w '%{http_version}\n'
示例假定本机的 443 端口监听在 127.0.0.1,curl 支持 HTTP/2。返回 1.1 说明这个监听器对这次请求协商为 HTTP/1.1。多个监听地址或站点时,分别核对相关入口。
- 依赖同一监听器的原生 gRPC 客户端需要 HTTP/2,优先安排补丁或业务迁移。
- 1Panel 的部分版本保存网站 HTTPS 设置时会重新生成 HTTP/2 指令。手动改过后如再次保存过面板设置,就再查一遍实际配置。
- 确认补丁已生效后,可按业务需要恢复 HTTP/2。
怎么读漏洞等级
CVE-2026-123633 在 nginx.org 上标为 medium,F5 公告的 CVSS 3.1 分数是 8.1。站长排升级顺序时,先看公网是否能访问相关监听器,再核对站点配置和补丁版本。nginx worker 的权限也决定了受影响服务能访问哪些数据。
今天按这个顺序处理
- 公网提供 HTTP/2 的站点:优先升级并回读版本;短时间内装不了补丁的,先评估关闭相关监听器的 HTTP/2。
- 启用了 HTTP/3、resolver、邮件代理等功能的站点:分别核对适用公告,安排对应版本更新。
- CDN 后的站点:查看 CDN 的回源协议和源站防火墙是否只允许预期的回源地址,同样安排升级。
升级后可检查错误日志里近期的 worker 异常退出记录。出现记录时结合同期的流量和系统日志了解原因。要核对类似的版本与缓解写法,可参照站内的 Apache HTTP/2 安全更新。面板入口见 宝塔面板和 1Panel。
资料来源
- nginx 官方安全公告及发布日志:https://nginx.org/en/security_advisories.html / https://nginx.org/
- nginx HTTP/2 指令文档:https://nginx.org/en/docs/http/ngx_http_v2_module.html
- F5 的两条 HTTP/2 通报:https://my.f5.com/manage/s/article/K000163926 / https://my.f5.com/manage/s/article/K000163928
- CERT-EU 安全通报,含临时缓解方式:https://cert.europa.eu/publications/security-advisories/2026-022/
- 宝塔升级通知:https://docs.bt.cn/notices/nginx-security-update-2026-11-19/
- 1Panel 的 OpenResty 安全更新与编译标记
- 1Panel 生成 nginx 站点配置的源码
- Debian 安全追踪:https://security-tracker.debian.org/tracker/CVE-2026-123007
- Ubuntu CVE 页面:https://ubuntu.com/security/CVE-2026-123007 / https://ubuntu.com/security/CVE-2026-123633
- Docker nginx 官方镜像:https://hub.docker.com/_/nginx
- Kubernetes 的 Ingress NGINX 退役公告:https://kubernetes.io/blog/2025/11/11/ingress-nginx-retirement/
© 版权声明
本站部分内容源于网络收集,文章等版权归原作者所有,若需删稿请联系管理员邮箱:satomini@warpnav.com
相关文章

暂无评论...
