群晖 NAS 的 DSM 管理页面或 Web 服务如果直接对公网开放,先收回能暂时不用的入口,再看能否升级。群晖 11 月 19 日公布两项安全问题,涉及 OAuth Service 和启用 HTTP/2 的 Web 服务。DSM 7.3、7.4 的修复已列入 11 月 20 日版本说明,按机型和地区分批推送。DSM 7.1、7.2.1、7.2.2 和 BeeStation OS 1.5 的同系列修复仍在跟进。暂时升不了的 DSM 用户,可先停 OAuth Service、关闭 HTTP/2。这两个开关对应不同漏洞。
先看型号和完整版本号
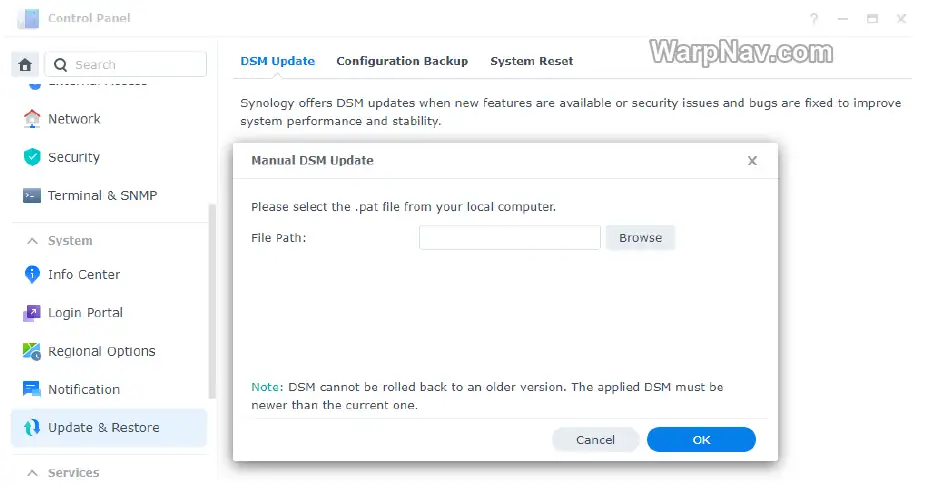
从内网打开 DSM,在控制面板 → 更新和还原 → DSM 更新记下型号、版本和 Update 编号。7.3.2-86009 Update 5 和 Update 6 同属 7.3.2,只有后者达到这次的修复版本。BeeStation 用自己的系统版本到下载中心查,家里同时有 NAS 和 BeeStation 时要分开处理。
| 系统分支 | 截至 11 月 20 日的修复状态 | 下一步 |
|---|---|---|
| DSM 7.4 | 7.4.1-90080 Update 2 修复两项,已有版本说明 | 查看本机型下载页,达到该版本或更新的兼容版本 |
| DSM 7.3 | 7.3.2-86009 Update 6 修复两项,已有版本说明 | 确认更新编号,先预留重启时间 |
| DSM 7.2.2、7.2.1 | 两项的同系列修复均在跟进 | 支持升级的机型可按官方建议升至已修复的 7.3.2 或更新兼容版本 |
| DSM 7.1 | 两项的同系列修复均在跟进 | 核对型号能否升级,暂时无法升级就缩小访问范围并保留缓解措施 |
| BeeStation OS 1.5 | 两项均在跟进 | 检查 BeeStation 对应更新,先收窄非必要的远程访问 |
群晖在 11 月 20 日(16:25 UTC+8)同步将 NGINX2Root(SA-26:20)和 OAuth(SA-26:21)两份公告更新至修订版 2,确认 DSM 7.3 和 7.4 的修复版本;同日的 DSM 版本说明也一并列出了这两条安全修复,并提醒更新会分批推送。另据公告清单,NGINX2Root 同时将 APM 1.2/2.0 和 DSM Enterprise 1.0 列为受影响跟进中,SRM 1.2/1.3 在两份公告中均不受影响,已过技术支持期(EoTS)的版本不在官方评估范围内。某台设备没弹更新提示时,先去群晖下载中心选自己的型号、当前版本和目标版本。下载页给出了中间版本就按顺序升。此次更新需要重启,先确认备份可读,提前告知正在用 NAS 的人,然后回到版本页面看实际安装的 Update 编号。
升不了,哪些开关先动
两份公告都把相关产品列为 Critical。9.8 分对应 OAuth API 的 CVE-2026-120382。NGINX2Root 的 CVE-2026-123007 在群晖公告详情中列出的基础分为 8.1,相关前提是服务使用 HTTP/2。两项都可能在相关服务可达且受影响时让未认证的远程攻击者读取或写入任意文件,或造成拒绝服务。群晖已经给了 DSM 的临时设置入口,日常登录页面的账号密码无法代替这两个设置。
| 临时措施 | 优先动哪里 | 需要复核的影响 |
|---|---|---|
| 收掉不需要的公网入口 | 在路由器、反向代理和远程接入服务中检查指向 NAS 的规则 | 外部访问管理界面、分享链接或代理应用可能中断。提前留好内网管理通道,告诉确需远程工作的成员 |
| 停 OAuth Service | DSM 套件中心的已安装套件中找到 OAuth Service,停用套件 | 依赖此 OAuth 服务的应用可能无法取得或更新授权。用预期需要保留的应用重新登录一次,核对授权、同步或集成任务 |
| 关闭 HTTP/2 | 控制面板 → 网络 → 连接性,取消启用 HTTP/2 | 经 DSM Web 服务的应用可能改用 HTTP/1.1。观察浏览器、反代和客户端是否有错误,检查关键的上传、下载及管理页面 |
远程操作前留一条退路
如果此刻只能从公网登录,先让现场的人确认内网地址可用,或确认已经配置好的受控远程通道可以连入。再去改公网规则和套件状态。家里几个人共用 NAS 时,先查哪些客户端正在用远程入口。一个常见例子是外网只需要访问照片应用,管理界面和其他应用即可先调整到内网。把对外服务缩到实际会用的范围,再逐个核对应用是否正常。
OAuth 和 HTTP/2 要各查一遍
停用后回到套件中心,核对 OAuth Service 状态。影响关键业务时,把依赖授权的服务限制到确实需要访问的人,安排停机窗口升级。HTTP/2 一项则以实际接到请求的设备为准。公网反向代理和 NAS 是两层设置,代理前端可能仍有 HTTP/2;关掉代理前端的开关也要确认后面的 DSM 设置和其他入口。独立 nginx、宝塔面板或 1Panel 的修复方法可以查nginx HTTP/2 漏洞修复指南。
BeeStation 的产品公告同样列了受影响版本。日常管理入口和套件与 DSM 有差异,优先用该产品下载中心和支持渠道确认当前可用的控制项。没有对应开关时,先把能撤掉的公开入口撤掉,等适用的产品更新。
更新后先验服务,再开放入口
- 看完整版本。在 DSM 里读回安装结果,确认已经达到公告中的修复版本,并记录每台设备的分支和更新编号。
- 在内网试关键任务。打开管理页、访问共享或应用,观察备份及同步任务是否正常。恢复 OAuth Service 时尝试应用的授权流程,需要 HTTP/2 的服务再按实际需求恢复。
- 只恢复必要入口。这次临时封掉的外网访问逐个决定是否还需要。只给自己维护的管理入口,适合继续留在内网或已经配置好的受控远程通道。
此前长期开放管理或 Web 服务的设备,可以在 Log Center 查看异常的登录、账户变更和服务活动,再对照备份与近期业务操作。发现陌生管理员、异常文件变化等迹象时,先隔离受影响设备,保全日志和备份,按事件处理流程联系维护方。更新补丁解决后续暴露,现有数据和账户要用另一套检查确认。
公告和版本说明
- Synology-SA-26:20,NGINX2Root、HTTP/2 缓解和受影响版本。
- Synology-SA-26:21,OAuth Service 停用建议与 CVE-2026-120382。
- DSM 版本说明示例,11 月 20 日两条安全更新及分批推送。下载前切换到自己的机型。
- 群晖 OAuth Service 帮助,应用授权用途。
© 版权声明
本站部分内容源于网络收集,文章等版权归原作者所有,若需删稿请联系管理员邮箱:satomini@warpnav.com
相关文章

暂无评论...
