Java4Shell(CVE-2026-114938)没有“所有 Java 都完了”那么夸张,但对一部分自托管服务确实是今天就该处理的事。先核对三个条件:服务使用带有漏洞且尚未修复的 JVM、x86-64 运行环境满足指定的 CPU 指令集、应用会解码外部传来的 Base64。标准 OpenJDK 从 17.0.6 起涉及这条代码路径,Oracle 还单独列出了一个 Java 8 性能版。公网的 Jenkins、Jira、Confluence、Keycloak、Artifactory 可优先核查实际运行的 JDK,能升级就升级。一时升不了,可按下文关闭相关硬件加速路径。
到底出了什么问题
Base64 是把二进制数据写成文本的通用办法,登录令牌、文件上传、接口消息里到处都是。OpenJDK 为了解码更快,在支持 AVX-512 VBMI 的 x86-64 CPU 上用一段手写汇编一次处理很多字节。漏洞出在这个硬件加速解码器。它处理异常输入时可能破坏 JVM 内存,导致服务崩溃,并在部分应用场景带来远程执行风险。
披露方 Calif 在其测试环境验证过内存泄露与远程代码执行。排查时,优先看服务实际用的 JVM 和数据是否来自外部。
“Java 不是内存安全的吗?”Java 代码本身是,JVM 不全是。Java 程序员写的代码有边界检查,但 JVM 里大量性能关键部分是 C、C++ 和汇编写的,这次的问题就在 HotSpot 编译器为 Base64 准备的硬件加速实现里(OpenJDK 公告把组件标为 hotspot/compiler)。所以“我们用 Java,不会有内存破坏漏洞”这种说法这次不成立,跟应用代码写得多规范也没关系。
我的服务器受影响吗
四步自查表与 CPU 指令检查
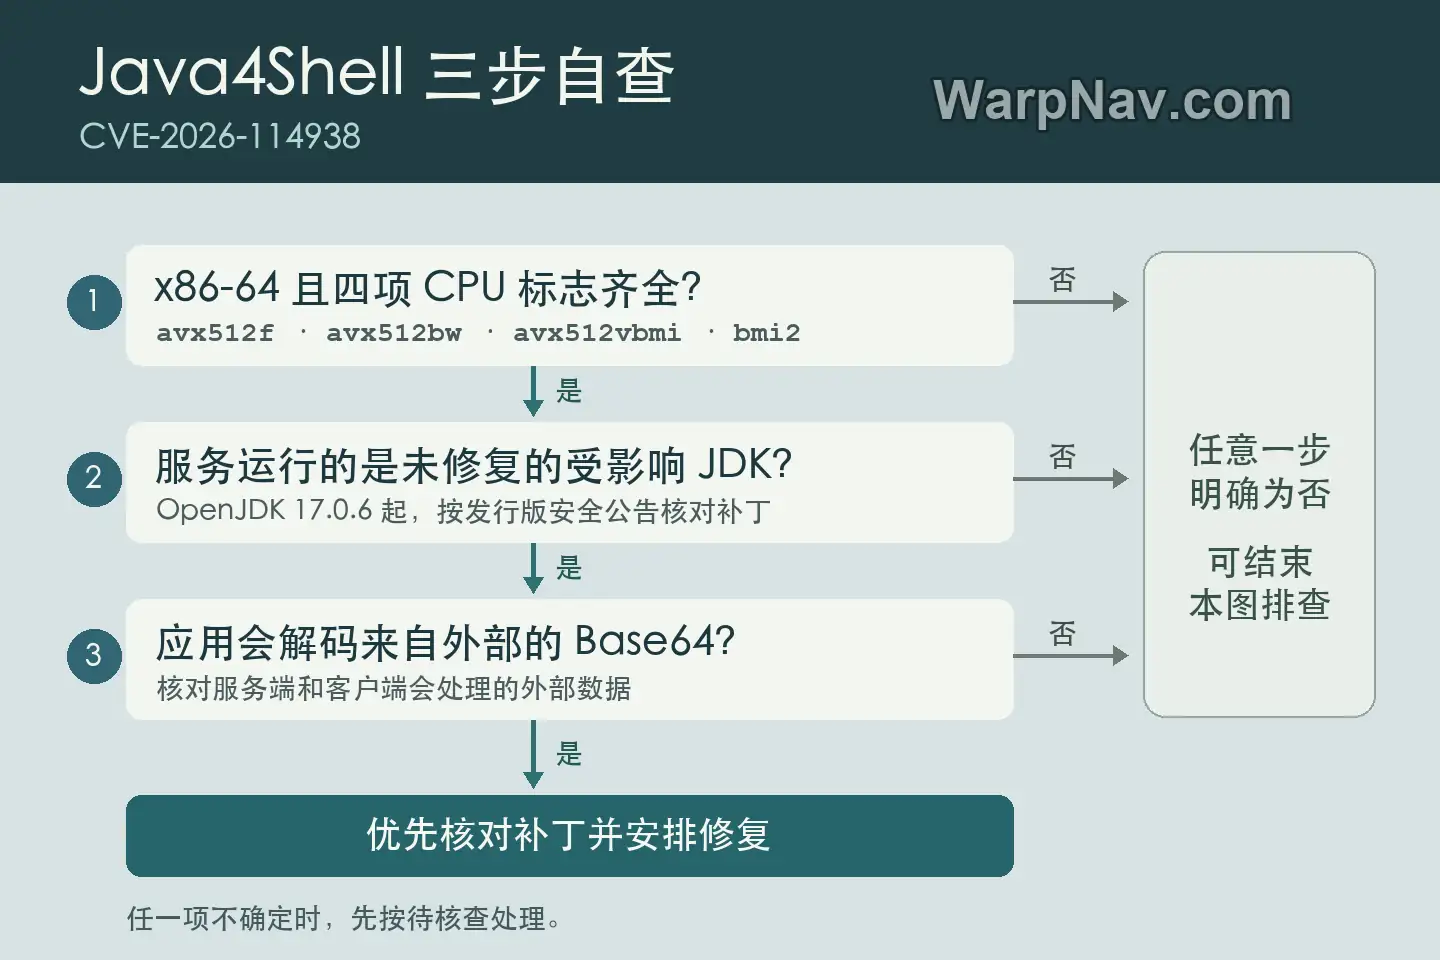
按下面的顺序查,任意一步答案是“否”,基本就可以停下:
| 检查项 | 受影响 | 不受影响 | 怎么查 |
|---|---|---|---|
| CPU 架构 | x86-64 | ARM64(含 AWS Graviton、Apple Silicon、鲲鹏等) | uname -m 显示 x86_64 还是 aarch64 |
| CPU 指令集 | 同时有 avx512f、avx512bw、avx512vbmi、bmi2 四个标志 | 缺任何一个 | 见下方命令 |
| JDK 版本 | 标准 OpenJDK 17.0.6 起及 21、25、27 系列涉及的未修补版本。Oracle 专用构建见下文。 | 已装入发行版对应修复的版本。标准 OpenJDK 8、11 未列入该 CVE。 | 用实际运行服务的那个 java 执行 -version |
| 应用是否解码外部 Base64 | 认证头、令牌、文件上传、接口参数里有 Base64 且来自外部 | 只在内部处理可信数据 | 不好自己判断时按“是”处理 |
CPU 标志在 Linux 上用研究方给出的命令查,输出里四个标志必须都在才算满足硬件条件:
grep -m1 '^flags' /proc/cpuinfo | tr ' ' '\n' | grep -E '^(avx512f|avx512bw|avx512vbmi|bmi2)$'按 Calif 的列表,满足条件的主流 CPU 是 Intel Xeon 的 Ice Lake、Sapphire Rapids、Emerald Rapids、Granite Rapids,以及 AMD EPYC / Ryzen 的 Zen 4 及更新架构。不少云服务器的新一代实例正好是这些 CPU,别凭“我买的是便宜机型”去猜。在服务实际运行的环境里查这些标志。容器或虚拟机中看到的是其环境暴露给进程的 CPU 能力,最好直接在目标容器或虚拟机里核对。
别查错服务实际运行的 java
系统里 java -version 显示的版本,未必是服务实际用的那个。Jira、Confluence 的安装包自带 JRE,Docker 镜像里也是镜像自己的 JDK。Linux 上可从服务管理器或容器里找到 JVM 进程的 PID,再用 readlink -f /proc/<PID>/exe 找到实际二进制。用该路径查 -version,或以服务运行用户调用 jcmd <PID> VM.version。
受影响的不只是 Oracle 的 JDK。Calif 列出的发行版包括 Eclipse Temurin、Amazon Corretto、Azul Zulu、Microsoft Build of OpenJDK、BellSoft Liberica、SAP SapMachine、Red Hat OpenJDK、Oracle OpenJDK、Oracle Java SE 和 Oracle GraalVM for JDK,它们都是从 OpenJDK 构建出来的。
哪些常见部署应优先排查
Calif 在默认配置下演示成功的应用分两类。名单他们自己说“不完整”,没出现在表里不代表安全。
| 类型 | 研究方演示过的软件 | 建议优先级 |
|---|---|---|
| 免登录即可远程代码执行 | Keycloak、Jira、Confluence、JFrog Artifactory、Jenkins、PingFederate | 暴露在公网的今天处理 |
| 需要先登录 | Apache Kafka Broker、Apache Solr、Elasticsearch、Gerrit、Spinnaker | 尽快处理,同时检查账号权限 |
| 框架层面 | 基于 Apache Struts、Spring Boot 搭的示例应用 | 自研服务核对实际 JVM 和外部数据处理 |
客户端也值得查。Calif 披露过客户端测试,因此爬虫、同步工具或 DBeaver 这类桌面 Java 程序即使没有对外监听端口,只要运行在相关 JVM 上,也应核对随程序安装的 JDK,并按供应商提供的更新处理。
怎么修
升级时寻找发行版公告中明确修复 CVE-2026-114938 的构建。OpenJDK 11 月 17 日风险矩阵将该 CVE 标在 17、21、25、27 分支。Oracle Java SE 同期发布了 17.0.21.1、21.0.13.1、25.0.5.1、27.0.1.1 等更新,公告中带 .0.3 的对应构建列在受影响版本一栏。Oracle 风险矩阵还单独列出 Java SE 8u511b33-perf、GraalVM for JDK 和 GraalVM Enterprise 的部分构建,使用这些版本时应按产品各自的矩阵和补丁指引处理。
各发行版出补丁的节奏不一样。以 Temurin 为例,11 月 18 日查 Adoptium 的 Linux x64 HotSpot JDK 接口,17、21、25 系列返回的构建仍分别是 17.0.21+9、21.0.13+9、25.0.5+8,未见这些系列的新修复包。所以“我已经是最新版”不等于“已修复”,要看发行版自己的安全公告是否点名修了 CVE-2026-114938。在补丁真正装上之前,先用下一节的参数顶着。
如果你维护的是 Jenkins、Jira 这类成品软件,升级的对象是它们运行用的 JDK,不是软件本身的版本号;自带 JRE 的产品要等厂商发新包,或按厂商文档切换到外部 JDK。
暂时升不了怎么办
两个启动参数怎么选
研究方给了两个启动参数,任选一个:
-XX:-UseBASE64Intrinsics:只关掉 Base64 的硬件加速实现,影响面较小。对已确认支持这个参数的 OpenJDK 构建,可优先使用。-XX:UseAVX=2:整体禁用 AVX-512。只能加在 x86-64 机器上,ARM 上的 OpenJDK 不认识这个参数,加了会直接起不来。
代价是 Base64 编解码变慢。具体影响取决于工作负载。大量处理 Base64 的服务应在维护窗口验证性能和正常请求,再恢复流量。
常见服务的参数加到哪里
| 运行方式 | 常见加法 |
|---|---|
| Jenkins(systemd 安装) | systemctl edit jenkins,在 JAVA_OPTS 环境变量里追加 |
| Jira / Confluence | bin/setenv.sh 的 JVM_SUPPORT_RECOMMENDED_ARGS |
| Keycloak | 环境变量 JAVA_OPTS_APPEND |
| Docker 容器、不清楚入口的进程 | 环境变量 JAVA_TOOL_OPTIONS,JVM 启动时会自动读取并打印一行 “Picked up JAVA_TOOL_OPTIONS” |
把参数追加到现有启动配置,重启服务后检查新 JVM 的 PID。在同一运行环境、以启动 JVM 的用户运行:
jcmd <PID> VM.flags -all | grep -E 'UseBASE64Intrinsics|UseAVX'第一种缓解看 UseBASE64Intrinsics 是否为 false,第二种看 UseAVX 是否为 2。如果产品容器缺少 jcmd 或禁用了附加,按产品文档核对实际启动命令与日志,确认进程接受了参数。另起一个 java -version 进程只适合检查参数支持情况。
为什么评分有 9.2 和 8.1 两个
两个数字都对,只是口径不同。Calif 用 CVSS 4.0 打出 9.2(严重);OpenJDK 公告和 Oracle 的风险矩阵用 CVSS 3.1,向量是网络可达、无需权限、无需用户交互,但“攻击复杂度”标为高,所以得到 8.1(高危)。Oracle 的复杂度分级有硬件和程序路径等前提,实际优先级仍要结合服务的暴露面判断。
别因为看到 8.1 就往后排。对外开放而且还未修补的服务,优先级仍然高。站内 补丁一出、AI 自动写攻击代码 那篇讲过,补丁公开后被逆向出利用的时间在缩短。“复杂”拖不了多久。
谁现在该动手
- 公网上跑着 Jenkins、Jira、Confluence、Keycloak、Artifactory 且三项自查都中:今天加上
-XX:-UseBASE64Intrinsics并重启,发行版补丁一出就升级。 - 只在内网或 VPN 后面:同样处理,只是可以安排在维护窗口里做。
- ARM64、标准 OpenJDK 8 / 11,或该运行环境缺少必要指令:这条加速解码路径不在上述范围内。Oracle Java 8 性能版另查 Oracle 公告,其余安全修复照常跟进。
- 开发者本机和桌面 Java 应用:跟着发行版更新 JDK 即可。
想了解“在野利用”“披露期”这些说法,可以看站内的 零日漏洞是什么 和 漏洞披露期是什么;上周的 Apache HTTP/2 远程代码执行漏洞 也是“先查版本、来不及升级先关功能”的思路。
资料来源
- Calif:Java4Shell 披露页(漏洞原理、受影响发行版与 CPU、演示应用名单、缓解参数,2026-11-17,2026-11-18 核对):https://calif.io/java4shell/
- OpenJDK Vulnerability Advisory 2026/11/17(受影响版本、CVSS 3.1 风险矩阵,2026-11-18 核对):https://openjdk.org/groups/vulnerability/advisories/2026-11-17
- Oracle Critical Security Patch Update Advisory – November 2026(Oracle Java SE / GraalVM 受影响版本与评分,2026-11-18 核对):https://www.oracle.com/security-alerts/cspunov2026.html
- Adoptium API(Linux x64 HotSpot JDK,2026-11-18 核对 Temurin 17 / 21 / 25):https://api.adoptium.net/v3/assets/latest/17/hotspot?architecture=x64&image_type=jdk&os=linux&vendor=eclipse
- Oracle Java SE 当前更新:https://www.oracle.com/java/technologies/java-se-glance.html
- Oracle jcmd 文档(VM.version、VM.flags -all):https://docs.oracle.com/en/java/javase/25/docs/specs/man/jcmd.html
- Red Hat 产品公告:https://access.redhat.com/security/vulnerabilities/RHSB-2026-018
- Hacker News 讨论(2026-11-18):https://news.ycombinator.com/item?id=50538240
© 版权声明
本站部分内容源于网络收集,文章等版权归原作者所有,若需删稿请联系管理员邮箱:satomini@warpnav.com
相关文章

暂无评论...
